分析ツールが不正アクセスを受けたのに、対象に入ったのは氏名や電話番号、予約の備考欄に書いた文章でした。予約・販売サービス「JapanTicket」を運営するJapanticketが10月30日に公表した事故です。特定できた対象は最大約26.4万件で、まだ精査が続きます。
山梨県は、2024年度の富士山吉田ルートの通行予約者約7万件が含まれるかを調査中。自社の分析ツールに何を流しているか、委託先の分析ツールまで見えているか。情シスが確認したいのは、この2点です。
予約の仕組みは動いていても、情報は出た
Japanticketの第1報によると、検知は10月28日で、同じ日に経路を遮断しました。漏えいした情報とその可能性がある情報は、氏名(フリガナを含む)、メールアドレス、電話番号、国や地域、予約や注文の内容、備考欄の記入内容です。クレジットカード番号は、保有する下4桁も含めて対象外でした。ログインパスワードの漏えいは、現時点で確認されていないといいます。
ツールを経由したほかのシステムへの不正アクセスや、データの改ざんと削除も確認されていません。JapanTicketは通常どおり使えるとしています。
ただ、時期の読み方には注意が要ります。持ち出しの時期は調査中で、現時点では9月15日以前に持ち出された可能性があり、9月16日以降を示す記録はないとの説明です。この見方のとおりなら、持ち出しから検知まで、編集部で数えて少なくとも43日あいたことになります。
分析ツールが入口の事故が続く
当サイトの事故の記録では、分析ツールやBIツールが入口になった件が、8月以降で5件あります。
| 公表 |
会社 |
ツール |
対象 |
入口の説明 |
| 8月18日 |
VOISING |
自社で使うBIツール |
約17万件 |
修正の適用前にツールの脆弱性を悪用 |
| 9月9日 |
ApplyNow |
自社で使うデータ分析ツール |
約39万人分(10月9日時点) |
ツールの脆弱性を悪用 |
| 10月13日 |
NEXT STAGE |
Metabase社のBIツール |
最大約4万件 |
不正アカウントの利用。脆弱性のリスクが公表されていた |
| 10月15日 |
ACCESSの台湾子会社 |
取引先1社に提供したBIツール |
お客様ID 155,280件など |
BIツールを経路にした不正アクセス |
| 10月30日 |
Japanticket |
外部分析ツール |
最大約26.4万件(精査中) |
第1報に説明なし |
5件に同じ製品の脆弱性が関わったと言える材料はありません。製品名が出ているのは1件だけです。
ただ、共通するのは、個人情報に分析ツールから手が届いたこと。編集部は、分析ツールが本体のシステムより点検の順番であと回しになりやすい点に、同じ弱さを見ています。売上の画面を見るために入れたツールが、実際には名簿の入口にもなるわけです。
もう一つ、備考欄は別の難しさを抱えます。氏名や電話番号は項目名を見れば重さが分かりますが、自由記述の欄は読むまで中身が分かりません。飲食店の予約なら、アレルギーや同行者の事情を書く人もいるでしょう。
分析に要るのは文章そのものより件数や傾向のはずで、この列を丸ごと流す理由は薄いと考えます。VOISINGも第四報の再発防止策に、BIツール上の個人情報の仮名化と最小化を挙げました。契約書を読んでも見えない部分なので、実際に流れている列を見るしかありません。
連携先の知らせは、立場で分かれた
山梨県、Japan Food Guideを運営するCS-C、ちいかわベーカリーの3者が、同じ10月30日に知らせを出しました。
|
山梨県 |
CS-C |
ちいかわベーカリー |
| Japanticketとの関係 |
2024年度の予約システムの委託元 |
予約の連携先 |
予約サイトの利用者 |
| 件数 |
約7万件が含まれるかを調査中 |
Japanticketに特定を要請中 |
記載なし |
| 対象の書き方 |
2024年度の利用者。2025年度と2026年度は対象外 |
9月15日以前に予約や注文をした人 |
対象者へJapanticketから順次メール |
| サービスの扱い |
該当なし(2024年度の業務) |
通常どおり継続 |
優先入場券の販売を一時停止。購入済みのQRコードは有効 |
いちばん目を引くのは件数の欄でしょう。CS-Cは報告を受けた当日に公表しましたが、対象件数の欄に書けたのは、特定と対象者リストの提示を「強く要請中」という言葉でした。つまり連携先は、数字を持たないまま第1報を書くことになります。当サイトの10月の集計でも、3日以内の第1報41件のうち13件は件数を書いていませんでした。
「9月15日」の使われ方も違います。Japanticketは持ち出しの時期を指す日付として示し、CS-Cは予約や注文をした人の対象期間として示しました。持ち出しの時期が調査中である以上、後者はまだ動く可能性があります。
販売を続けるかどうかも割れました。CS-Cは「経路は遮断済み」という報告を理由に挙げて通常どおり続け、ちいかわベーカリーは理由を書かずに新規の販売を止めています。どちらが正しいとは言えません。分かれ目は、連携先が自分で安全を確かめられる範囲でしょう。
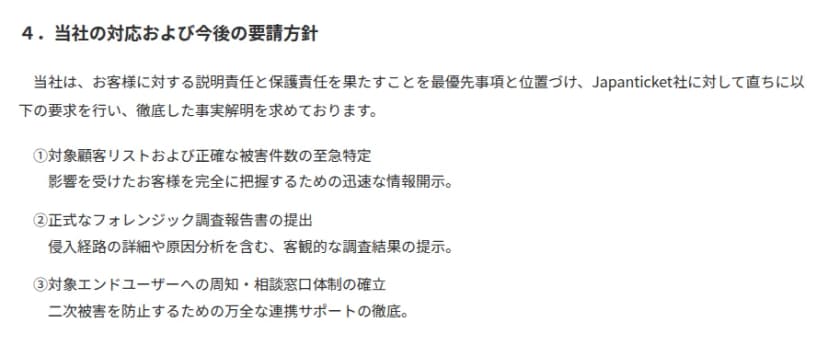 CS-CがJapanticketに求めた3項目出典: 株式会社CS-C「提携先(株式会社Japanticket)における不正アクセスおよび個人情報漏えいに関するお詫びとお知らせ」(引用)
CS-Cが直ちに求めた3項目は、委託元が事故の初日に送る依頼の見本になります。足すなら4つ目に、分析ツールの名前と連携していた項目を入れたいところです。
2年前の予約が含まれていたら
山梨県の知らせでは、Japanticketは令和6年度の通行予約システムの受託企業です。県の随意契約結果表によると、契約は2024年5月2日で、理由には「既存の電子チケット販売システムを活用」して短期間でリリースできる点がありました。
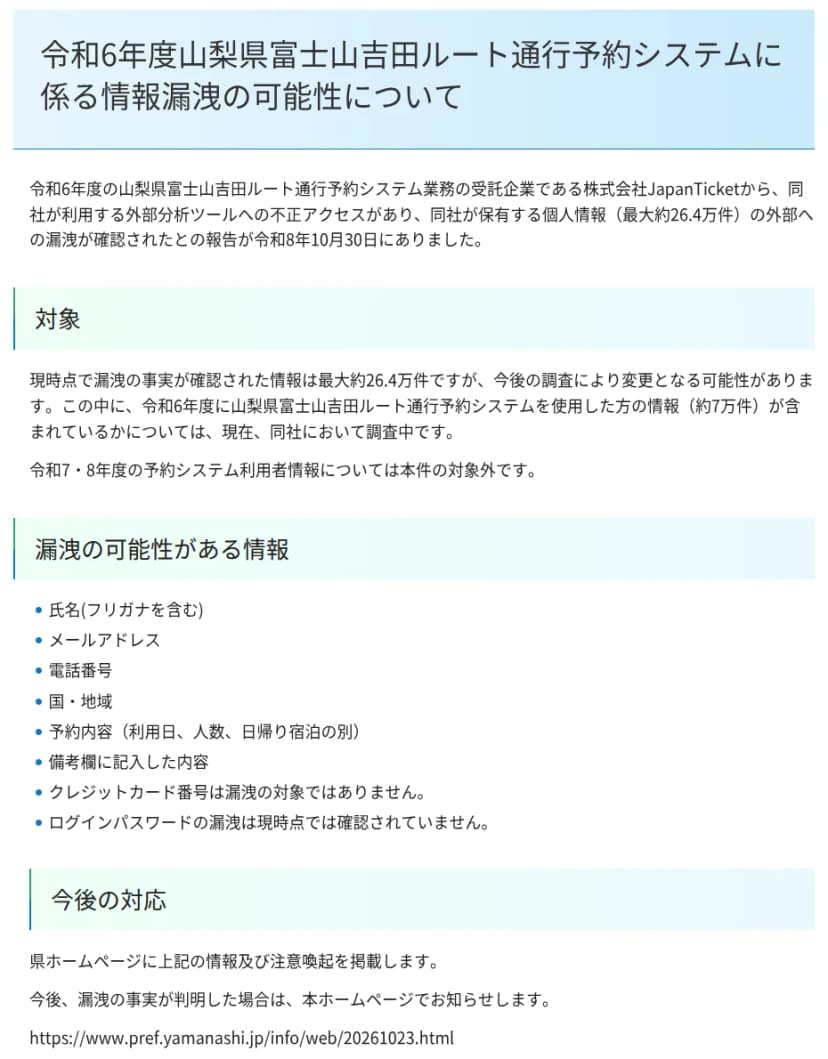 山梨県の10月30日の知らせ。約7万件が含まれるかは調査中出典: 山梨県「令和6年度山梨県富士山吉田ルート通行予約システムに係る情報漏洩の可能性について」(引用)
約7万件が含まれていると確定すれば、2024年夏の登山の予約が、2年たっても分析ツールから届く場所に残っていたことになります。
既存の製品に載せる委託は早く始められますが、発注者からはデータの置き場所が見えにくくなります。終わった委託のデータが残る形は、ApplyNowでも楽天証券などの社債特典でも問題になりました。しかも今回はその先に、分析ツールという置き場所が加わります。
では、委託先が預かったデータを自社のサービス改善のために分析するのは自由でしょうか。個人情報保護委員会のQ&Aは線を引いています。
委託された業務の範囲外で委託先が当該加工を行い、作成された統計情報を自社のために用いることはできません。
出典: 個人情報保護委員会「「個人情報の保護に関する法律についてのガイドライン」に関するQ&A」A7-38
ただしA7-39は、個別に判断するとしたうえで、委託元の利用目的の達成に必要な範囲内なら、委託先が自社の分析技術の改善に使えるとしています。委託に当たらない例としては、複数の委託元のデータを区別せずに混ぜて扱う場合も挙げました(A7-37)。
Japanticketの分析がどれに当たるかを判断する材料はありません。委託元が契約を読み直すときに、確かめたい線です。
影響する人と会社、影響しない範囲
JapanTicketで予約や購入をした人と、連携する予約サイトから予約した人が対象です。ちいかわベーカリーの優先入場券の購入者のうち対象の人には、Japanticketから順次メールが届きます。Japan Food Guideでは、9月15日以前に予約や注文をした人が対象とされています。
自社の施設やイベントでJapanTicketを使っている会社は、影響する側です。取引先向けの窓口に、自社の顧客が含まれるかと件数を問い合わせてください。
2024年度の富士山吉田ルートの予約者は、調査の結果を待つ段階です。一方、2025年度と2026年度の利用者は対象外で、クレジットカード番号も対象に入っていません。
第1報から分からない点も残ります。ツールの名前と、写しを置く形か接続する形か。侵入の手口、確定した件数、連携先の全体。分析の目的と保存期間の決まり。第2報の焦点はこのあたりでしょう。
分析ツールに流す列を見直す手順
- 分析に使うツールを、部署が入れたSaaSも含めて一覧にします。委託先には、個人データが入る外部ツールを書き出してもらってください。
- ツールごとに、入っている列を実物で確認します。氏名、連絡先、自由記述の3種類があるかを見ます。
- 分析に要らない列を止めます。接続する形なら接続ユーザーの権限から外し、送る形なら送信の設定から外します。
- 保存期間を決めて、古いデータを消します。終わった委託や案件の分も対象に入れましょう。
- 委託先の質問票に3問足します。分析ツールの名前、流す項目と保存期間、その分析が委託の範囲に入るかです。
備考欄に何が書かれているかは、書いた人しか知りません。次に分析の担当者と話すとき、「その列、本当に要りますか」と聞いてみてください。話はそこから動き出すはずです。