TeamSpiritの勤怠データまで漏れたのでしょうか。本番のデータへの不正アクセスは、今のところ見つかっていません。流出の中に入っていたのは、チームスピリットがサービスの提供と維持のために、本番とは別の自社の環境に置いていた勤怠記録の一部です。株式会社チームスピリットは11月6日、開発用のサーバーへの不正アクセスで、契約企業の担当者や利用者の情報などが外部に流出したと発表しました。件数は重複を除いて28,824件です。
契約している会社が今週決めることは2つあります。担当者のログインIDが出たことへの備えと、自社の従業員の勤怠記録が入っていたときの扱いです。
開発用サーバーに置いた認証情報から、クラウドへ
チームスピリットは10月27日、第三者がソフトウェア開発用サーバーに不正ログインし、そこにあった認証情報で、同社が使うクラウド環境からデータを取得したことを確認しました。同社はその日のうちにサーバーを止め、外部からの接続経路を断ちました。
原因について、同社は「未知の脆弱性によるものではなく」と断ったうえで、開発用に運用していたサーバーで「設定と情報管理の不備が重なった」と説明しました。手口の詳しい中身は模倣を防ぐためとして明かしていません。
個人情報保護委員会への報告は10月30日、公表は11月6日です。気づいてから委員会への報告まで3日、公表まで10日かかった計算になります。委員会のガイドラインでは、速報の目安が、個別の事案によるものの知った時点から「概ね3~5日以内」とされ、今回の報告はその範囲に収まりました。
公表までの10日は10月に第1報が出た事故の中央値3日より長いものの、同じ集計で、中身を読んで数える必要があったメールやファイルの事故は、気づいた日でそろえた5件の中央値が18日でした。種類の違う記録から28,824件を数え、要配慮個人情報まで見分けた今回は、その間にあります。チームスピリットは公表と同じ日から対象者への個別の連絡を始めており、連絡の準備を整えてから公表した順番に見えます。
担当者の名前とログインID、勤怠記録の一部
流れた情報の項目は対象によって違い、発表による内訳は次のとおりです。
| 対象 |
流出した情報 |
| TeamSpiritを契約している、または過去に契約していた会社の一部 |
担当者と利用者の氏名、メールアドレス、ログインID、同社が管理する識別番号とアカウント情報。問い合わせと依頼の記録の一部。同社が保有していた従業員の勤怠記録の一部。契約や利用環境を含む企業の情報 |
| 資料請求や問い合わせ、セミナーに申し込んだ人の一部 |
同社が管理する識別番号と、会社名などの企業の情報 |
| 同社の従業員と退職者 |
氏名、社員番号、業務用メールアドレス、社内システムのアカウント情報など |
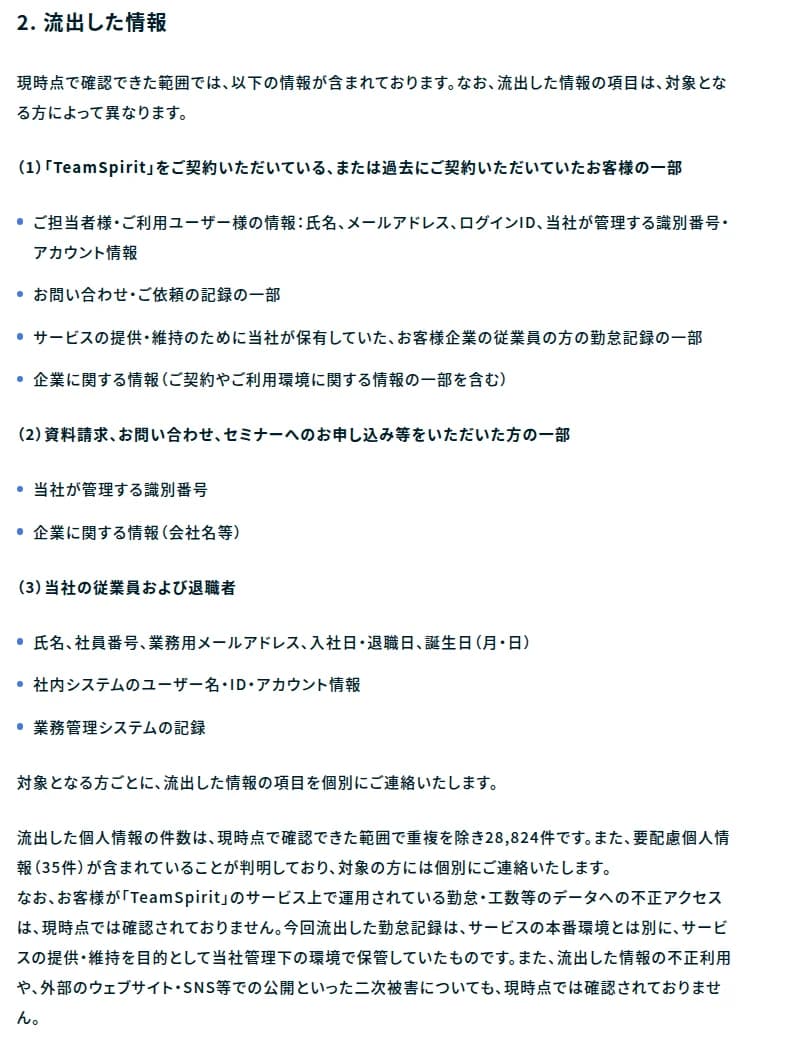 チームスピリットの発表(11月6日)。流出した情報と件数出典: 株式会社チームスピリット「不正アクセスによる情報漏えいに関するお詫びとお知らせ」(引用)
契約企業の側でまず気になるのが、ログインIDが氏名やメールアドレスと一緒に出たことでしょう。流出した項目にパスワードは挙がっていません。それでも、本物のログインIDを書き込んだ偽のログインの案内は、受け取った人にとって見分けにくくなります。同社も、自社や社員を装うメールや電話、SMSへの注意を呼びかけ、パスワードなどの認証情報をメールや電話で尋ねることはないと明言しました。
問い合わせの記録も、軽く見ないほうがよさそうです。不具合を伝えるときに、画面の写しや設定、勤怠のデータそのものを添えた会社もあるはずだからです。
要配慮個人情報も、35件含まれていました。どの区分の情報に入っていたのかは、発表に書かれていません。
過去の契約者も、資料請求だけの会社も関係する
対象には、TeamSpiritを「過去にご契約いただいていた」会社も入ります。使い終えた会社のデータが提供元に残っていて漏れた例は、10月のCOMSBIエンタープライズ基盤の件でもありました。
チームスピリットは11月6日から、対象の人に流出した項目を個別に知らせ始めました。もっとも、連絡先が分からない人には、このお知らせで個別の連絡に代えるとのことです。導入した担当者が異動や退職をしていれば、連絡がだれにも読まれていないこともありえます。
資料請求やセミナーの申し込みだけの会社なら、流出は識別番号と会社名などの範囲にとどまります。それでも、チームスピリットを名乗る連絡には気をつけておくと安心です。
本番の勤怠と工数のデータには不正アクセスが見つかっていないので、勤怠の締めや打刻を止める理由は、今のところありません。
勤怠記録が入っていたら、委託元として判断する
従業員の勤怠記録が流出の中にあったなら、話は人事と法務にも及びます。個人情報保護委員会のガイドラインは、個人データの取扱いを委託している場合について、次のように示します。
報告対象事態に該当する場合には、原則として委託元と委託先の双方が報告する義務を負う。この場合、委託元及び委託先の連名で報告することができる。
出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
ガイドラインは、不正の目的のおそれがある行為による漏えいを、件数によらず報告の対象としています。その行為の相手には、取扱いを委託した先と、個人データを扱うのに使っているサービスの提供元も含まれます。委託にあたるか、自社に報告が要るかは、契約の中身と流出した記録の中身で変わるので、法務か顧問の弁護士と確かめます。
時期の決まりも押さえておきます。ガイドラインは、委託元は通常、遅くとも委託先から通知を受けた時点で事態を知ったことになるとし、速報の目安を、個別の事案によるものの知った時点から概ね3~5日以内としています。チームスピリットからの個別の連絡は11月6日から順次なので、受け取った日を控えておけば、報告が要ると決まったときに期限を読み違えずに済みます。
報告と本人への通知の流れは、委託先で個人情報が漏えいしたときの記事で確かめられます。
今週のうちに進める段取り
- 11月6日以降にチームスピリットから届いた個別の連絡を、契約の窓口や管理者、前の担当者が使っていたメールボックスで探します。見つからなければ、不正アクセス対応窓口(support-2026@teamspirit.com)に、自社が対象かを問い合わせます。
- 連絡に書かれた自社の項目を人事と法務に回し、従業員の勤怠記録と問い合わせの記録が含まれていたかを確かめます。
- 勤怠記録が含まれていたら、委員会への報告と従業員本人への通知が自社に要るか、要るなら連名にするかを、法務と決めます。チームスピリットには、10月30日の報告にどの会社の分まで入っているかと、従業員本人へ直接知らせるのかを聞きます。
- 社員に向けて、チームスピリットや同社の社員を名乗る連絡でパスワードや認証コードを聞かれることはない、と一言知らせます。怪しい連絡の転送先も、あわせて書いておきます。
- TeamSpiritへのログインに、シングルサインオンや多要素認証が掛かっているかを確かめます。
勤怠の記録は、本番の外にもあった
TeamSpiritの製品サイトは、Salesforce Platformを土台にした堅牢なセキュリティ環境をうたい、プライバシーマークやISMS、ISMSクラウドセキュリティ認証も挙げています。ところが今回流出したのは、本番とは別に、提供元が自社の管理する環境に置いていた勤怠記録でした。
本番のセキュリティは資料でよく説明されますが、サポートや保守のために本番の外へデータを置くことがあるのかは、こちらから聞かないと出てこない話です。認証の有無だけでは、本番の外の扱いまでは分かりません。
聞くことは2つで足ります。本番の外に自社のデータを置くことはあるか。置くなら、どこに、いつまで置くのか。