化粧品のオフプライスストアを運営する株式会社アエナは2026年10月14日、同社のECアプリが外部から不正アクセスを受け、最大817,215人分の会員のマイページ情報が閲覧されたおそれがあると公表しました。発覚はシステムのログ解析で、原因は機械的な連続アクセスとされています。登録済みクレジットカードの下4桁などは対象に含まれる一方、カード番号の全桁は自社で保持しておらず流出はないとしています。発覚の経緯と対象の情報を整理し、自社のECや会員サイトを持つ会社が確認することをまとめます。
何が起きたか
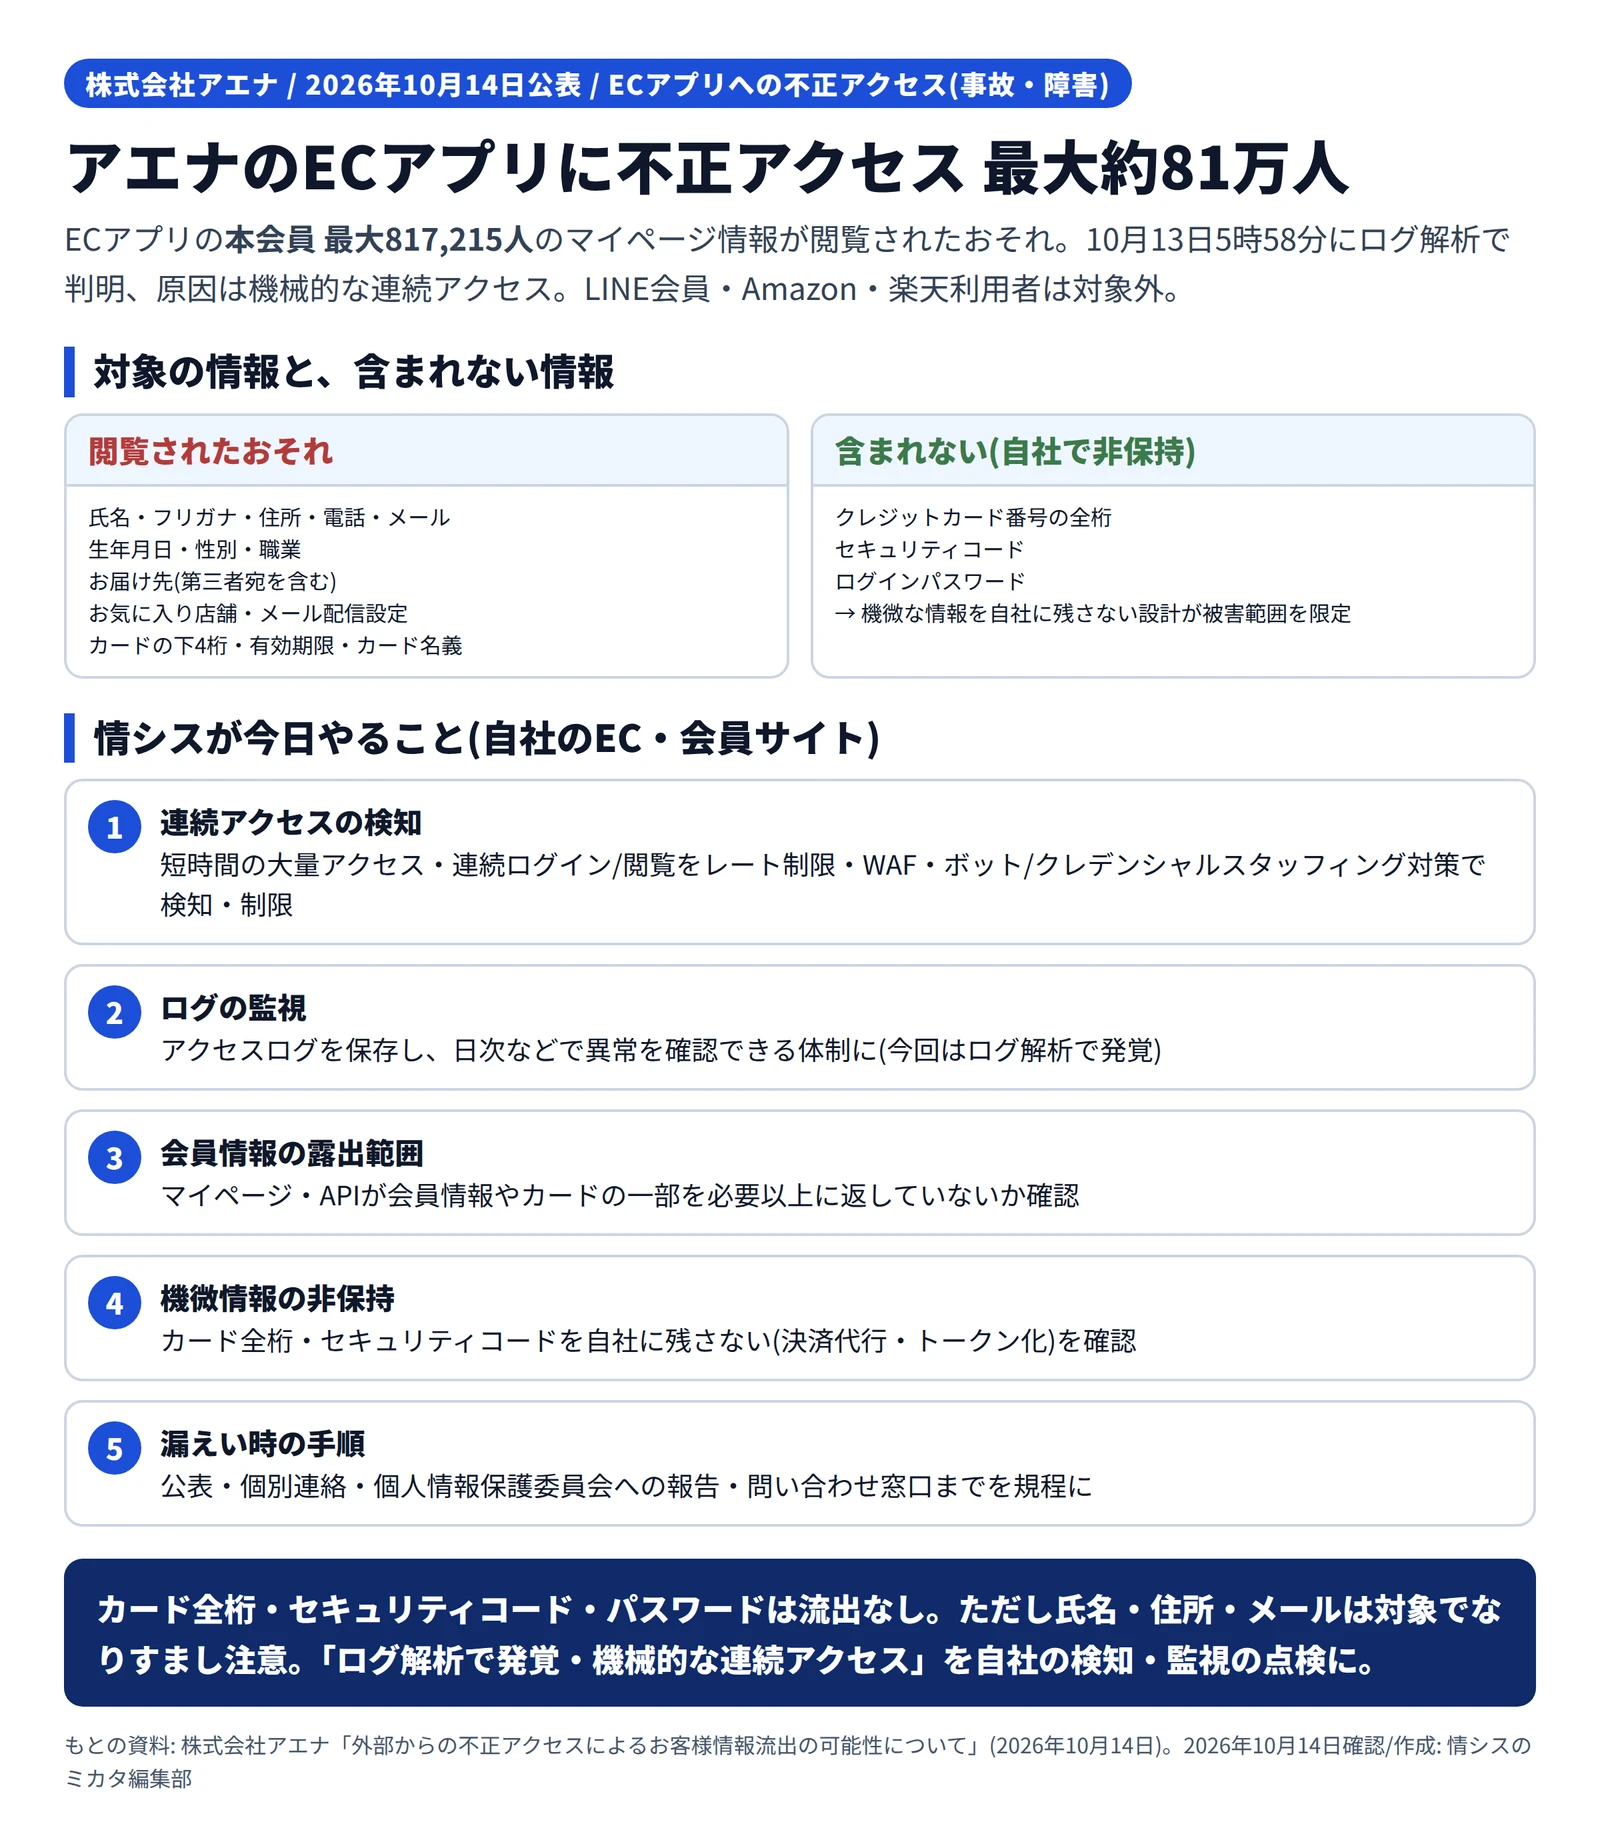
アエナによると、同社のECアプリに第三者による不正アクセスがあり、会員のマイページ情報が閲覧された可能性があります。原因は「不正アクセスによる機械的な連続アクセス」とされ、詳細は調査中です。
閲覧されたおそれがある会員数は、最大817,215人です。対象はECアプリの本会員で、LINE会員と、Amazon・楽天で購入した人は対象外としています。アエナは現在、ECサイトのアクセスを遮断し、再発防止策を構築しているとしています。
時系列
- 2026年10月13日 5時58分: システムの動作記録(ログ)を解析した結果、会員のマイページが不正に閲覧されていたことが判明
- 2026年10月14日: 「外部からの不正アクセスによるお客様情報流出の可能性について」を公表。対象の可能性がある会員へ、順次個別のメールで案内を開始
対象の情報と、含まれない情報
閲覧されたおそれがある情報は、次のとおりです。
- 基本情報: 氏名、フリガナ、住所、電話番号、メールアドレス、生年月日、性別、職業
- お届け先情報: 登録されているお届け先の住所・氏名・電話番号(第三者宛を含む)
- 設定情報: お気に入り店舗、メール配信設定
- クレジットカード情報の一部: 登録済みクレジットカードの下4桁、有効期限、カード名義
一方、アエナは、クレジットカード番号の全桁とセキュリティコードは自社のデータベースやサーバー内に保持しておらず、流出はないとしています。ログインパスワードも、閲覧・流出はないとしています。カードの全桁やセキュリティコードを自社で持たない設計が、被害の範囲を限定した形です。
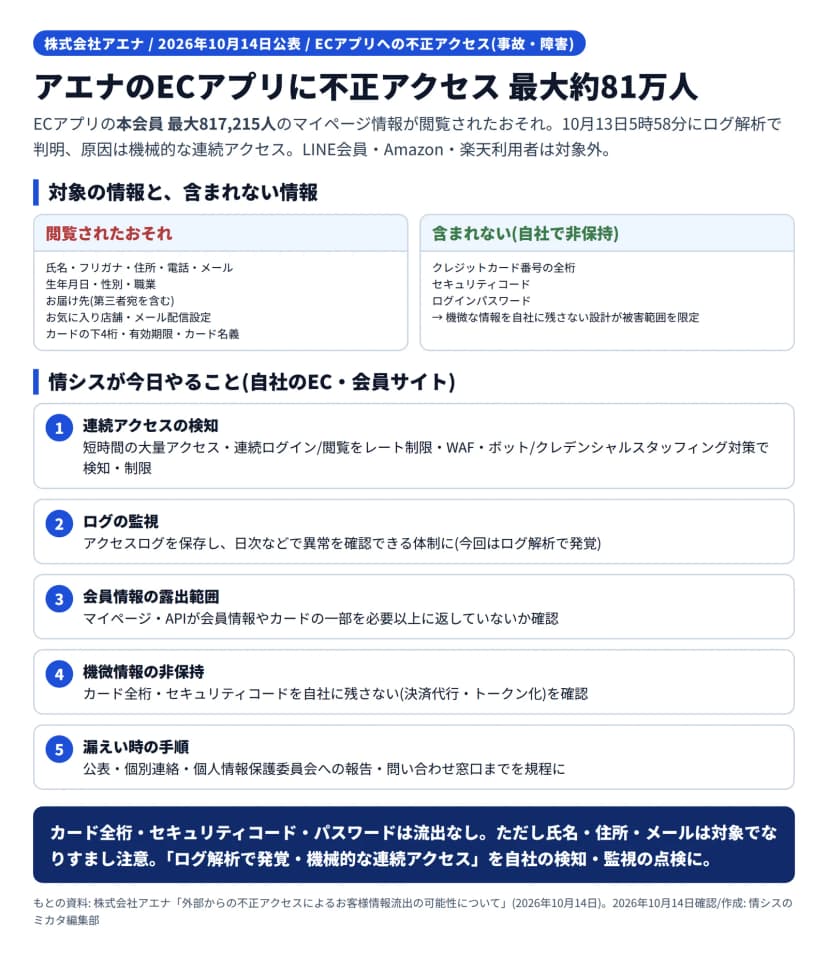 アエナの不正アクセスの概要と、自社ECを持つ情シスの点検項目(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部
会社の対応と再発防止策
アエナは、ECサイトのアクセスを遮断し、再発防止策を構築中としています。調査を進め、新たな事実が判明した場合は速やかに公表するとしています。対象の可能性がある会員には、順次、個別のメールで案内を送っています。現時点で、本件に起因する会員情報の悪用や二次被害は確認されていないとしています。
あわせてアエナは、氏名・住所・メールアドレスが対象に含まれるため、これらを使ったフィッシング詐欺やなりすましに注意するよう呼びかけています。会社から、メール・SMS・電話でパスワードやクレジットカード情報を尋ねることはない、としています。
影響する会社・しない会社
- 直接の対象: アエナのECアプリの本会員です。対象の可能性がある人には、順次メールで案内が届きます。
- 教訓として関係する会社: 自社でECサイトや会員サイトを運営し、会員の個人情報やカードの一部情報を保持している会社です。今回のように、ログイン後のマイページを機械的に大量閲覧される手口は、他社でも起こりえます。
- 比較的影響が小さい設計: 今回、カード番号の全桁とセキュリティコードは、アエナが自社で保持していませんでした。決済代行の仕組みなどで、機微な情報を自社に残さない設計は、こうした事案で被害範囲を抑えることにつながります。
会社・情シスが今日やること
- 連続アクセスの検知を点検する: 自社のEC・会員サイトで、短時間の大量アクセスや、同一IP・同一パターンの連続ログイン/閲覧を検知・制限できているかを確認します。レート制限、WAF、ボット対策、不正ログイン対策(クレデンシャルスタッフィング対策)の設定を見直します
- ログの監視体制を確認する: 今回はログ解析で発覚しました。アクセスログを保存し、日次などで異常を確認できる体制があるかを点検します
- 会員情報の露出範囲を確認する: マイページやAPIで、会員の個人情報やカードの一部情報がどこまで表示・返却されるかを確認し、必要以上に返していないかを見直します
- 機微な情報の保持を見直す: カード番号の全桁やセキュリティコードを自社で保持していないか、決済代行やトークン化で機微な情報を自社に残さない設計になっているかを確認します
- 漏えい時の手順を確認する: 発覚から公表、対象者への個別連絡、個人情報保護委員会への報告、問い合わせ窓口の設置までの手順を、自社の規程として用意できているかを点検します
今後の見通し
アエナは調査を続け、新たな事実が判明した場合は公表するとしています。カードの全桁やパスワードは流出していないとされていますが、氏名・住所・メールアドレスが対象に含まれるため、アエナを装うフィッシングには引き続き注意が必要です。自社でECや会員サイトを運営する会社は、今回の「ログ解析で発覚・機械的な連続アクセス」という経緯を、自社の検知と監視の点検に生かしてください。