本文へ移動
情シスのミカタ
ニュース約2分で読めます

Next.jsに重大RCE 2件 SVGとキャッシュが対象 15.5.28/16.4.1へ

Webアプリやサイトのフレームワークとしてよく使われるNext.jsに、遠隔からコードを実行されうる重大な脆弱性2件が公表されました。SVG画像の最適化と、キャッシュ機能が対象です。いずれもCVSS9.5で、15.5.28・16.4.1で修正済み。情シスの確認点を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Next.jsに重大RCE 2件 SVGとキャッシュが対象 15.5.28/16.4.1へ

この記事のまとめ

  • WebアプリのフレームワークNext.jsに、遠隔からコードを実行されうる重大(Critical)な脆弱性2件と、高リスクのサービス妨害(DoS)1件が公表されました。
  • 画像最適化でSVGファイルを扱うときのRCE(CVE-2026-96889)と、Next.js 16のキャッシュ機能(use cache)でのRCEで、いずれもCVSS v4.0で9.5です。
  • 条件がそろうと、ログインなしでサーバー上でコードを実行されうるとされます。修正版は15.5.28と16.4.1で、公式は速やかな更新を呼びかけています。
こんな方に#30代#40代#50代#60代実務

多くのWebアプリやサイトの土台として使われるフレームワーク「Next.js」に、遠隔からコードを実行されうる重大な脆弱性が公表されました。Next.jsの開発元(Vercel)が公式のセキュリティ情報で公開したもので、2件の重大(Critical)なRCE(遠隔コード実行)と、1件の高リスクのサービス妨害(DoS)が修正されています。

何が見つかったのか

Next.jsの公式情報によると、今回の主な内容は次のとおりです。

  • SVG画像の最適化でのRCE(GHSA-2464-fhr4-w9xw・CVE-2026-96889): 画像最適化のAPIで、SVGファイルを扱うときに起こる、認証なしの遠隔コード実行です。SVGを処理するライブラリ(librsvg)のメモリの問題に由来し、影響を受ける範囲が最も広いとされます。
  • キャッシュ機能(use cache)でのRCE(GHSA-673q-mjm6-r5xr): Next.js 16のキャッシュ機能が、特定の配列データ(typed arrays)を返すときに起こる、認証なしの遠隔コード実行です。
  • Server ActionsでのDoS(GHSA-p3m5-59mp-jv5r): App RouterでServer Actionsを使うときの、高リスクのサービス妨害です。
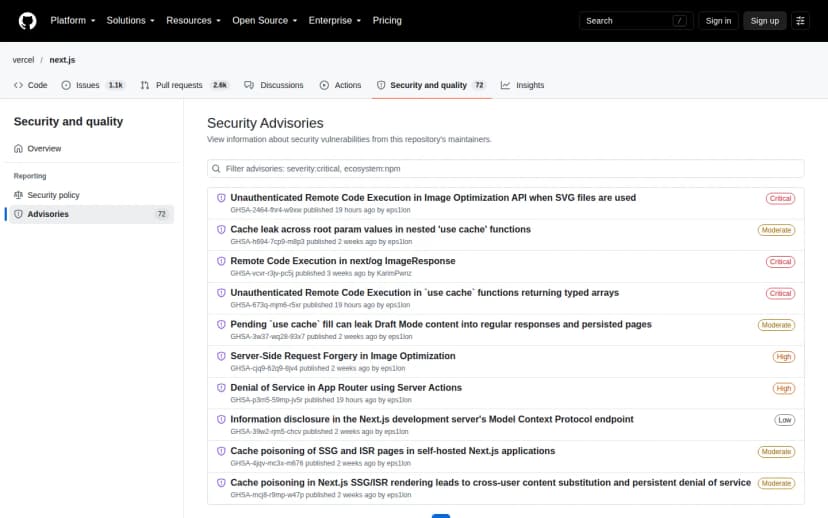
Next.js(vercel/next.js)のGitHub Security Advisoriesの画面。2026年10月14日に公開された『Unauthenticated Remote Code Execution in Image Optimization API when SVG files are used』(GHSA-2464-fhr4-w9xw・Critical)、『Unauthenticated Remote Code Execution in use cache functions returning typed arrays』(GHSA-673q-mjm6-r5xr・Critical)、『Denial of Service in App Router using Server Actions』(GHSA-p3m5-59mp-jv5r・High)が一覧されている
Next.jsの公式セキュリティ情報(GitHub Security Advisories)出典: Vercel(Next.js)(引用)

2件のRCEは、いずれもCVSS v4.0で9.5と評価されています。報道によると、条件がそろうと、攻撃者はログインなしで、サイトのサーバー上でコードを実行できる可能性があるとされます。修正版はNext.js 15.5.28と16.4.1で、公式は速やかな更新を呼びかけています。

影響を受けるのはどんな環境か

関係するのは、Next.jsで作られたWebアプリやサイトを運用している組織です。Next.jsは、自社サイト、会員サイト、社内向けのWebアプリ、ECサイトなど、幅広く使われています。自社で開発したものだけでなく、ベンダーに作ってもらったアプリでも、Next.jsが使われていれば対象になりえます。とくに、画像の最適化(SVGを含む)、キャッシュ機能(use cache)、Server Actionsを使っている構成では、影響を受けやすくなります。

情シスが今日やること

  • Next.jsの利用と版を確認する: 自社やベンダーが作ったWebアプリ・サイトで、Next.jsを使っているか、使っているなら版はいくつかを確認します。package.json や、依存関係の一覧で確認できます。
  • 修正版へ更新する: 15.5.28または16.4.1以降へ更新します。更新後は、サイトやアプリが正常に動くかを確認します。
  • 委託先に確認する: Webサイトやアプリの開発・運用を外部に任せている場合は、Next.jsを使っていないか、使っているなら更新の予定を、委託先に確認します。
  • 公開しているものから優先する: インターネットに公開しているサイトやアプリから優先して対応します。画像最適化やキャッシュ、Server Actionsを使っている構成は、とくに急ぎます。

Next.jsは、今や多くのWebサービスの土台です。遠隔コード実行は、サーバーの乗っ取りにつながりうる重い問題のため、悪用が広がる前に、対象の有無を確かめ、修正版へ早めに更新しておくことが大切です。自社だけでなく、委託先が作ったものも忘れずに確認しましょう。


よくある質問

Qどんな脆弱性ですか。

ANext.jsの公式セキュリティ情報によると、重大なもの2件です。1件は、画像最適化のAPIでSVGファイルを扱うときの、認証なしの遠隔コード実行(GHSA-2464-fhr4-w9xw・CVE-2026-96889)。SVGを処理するライブラリ(librsvg)のメモリの問題に由来します。もう1件は、Next.js 16のキャッシュ機能(use cache)が特定の配列データを返すときの、認証なしの遠隔コード実行(GHSA-673q-mjm6-r5xr)です。いずれもCVSS v4.0で9.5です。あわせて、App RouterでServer Actionsを使うときの高リスクのサービス妨害(GHSA-p3m5-59mp-jv5r)も修正されています。

Qどのくらい危ないですか。

A報道によると、条件がそろうと、攻撃者はログインなしで、サイトのサーバー上でコードを実行できる可能性があるとされます。遠隔コード実行は、サーバーの乗っ取りにつながりうる、影響の大きい種類の問題です。悪用の広い確認情報は本記事の時点で示されていませんが、評価は重大(Critical)です。

Qどの版に上げればよいですか。

A修正版はNext.js 15.5.28と16.4.1です。使っている系統に合わせて、これらの版以降へ更新してください。正確な影響範囲と修正版は、Next.jsの公式セキュリティ情報(各GHSAのページ)で確認してください。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月15日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします