本文へ移動
情シスのミカタ
ニュース約2分で読めます

Langflowに認証ありのRCE、悪用を観測 1.9.0へ更新を

AIアプリを作るオープンソース基盤「Langflow」に、ログインできる利用者ならサーバーで任意のコマンドを実行できる脆弱性(CVE-2026-105740)が見つかり、悪用の試みが観測されています。1.9.0で修正済みです。自組織での利用確認と対応を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み報道から
文字

報道をもとにまとめた記事です。当事者の公式の発表は確認できていません。公式の発表が出たら、それをもとに書き直します。

Langflowに認証ありのRCE、悪用を観測 1.9.0へ更新を

この記事のまとめ

  • AIアプリやエージェントを作るオープンソースの基盤「Langflow」に、認証ありの遠隔コード実行の脆弱性(CVE-2026-105740)が見つかりました。CVSSは9.9です。
  • ログインできる利用者が、MCPサーバーを特定の方式(stdio)で追加すると、入力した文字列が検証なしでサーバー上のコマンドとして実行されるものです。
  • セキュリティ企業Previdianによると、この脆弱性を狙う悪用の試みが観測されています(ハニーポットで1,423回)。修正版は1.9.0で、早めの更新が必要です。
こんな方に#30代#40代#50代#60代実務

生成AIを使ったアプリを、画面上で組み立てられるオープンソースの基盤「Langflow」に、サーバーを乗っ取られかねない脆弱性が見つかり、しかも悪用の試みが観測されています。社内で生成AIの基盤を自前で立てる動きが広がるなか、注意したい事例です。

何が問題なのか

報告によると、Langflowには、ログインできる利用者であれば、サーバー上で任意のコマンドを実行できる脆弱性(CVE-2026-105740・CVSS9.9)があります。利用者がMCPサーバーを「stdio」という方式で追加すると、入力したコマンドの文字列が、検証やサンドボックス(隔離)なしに、サーバー上でそのまま実行されてしまいます。サーバーの一覧を取得したときに即座に実行され、環境変数の注入もできるとされます。影響するのは1.9.0より前の版で、1.9.0で修正されています。
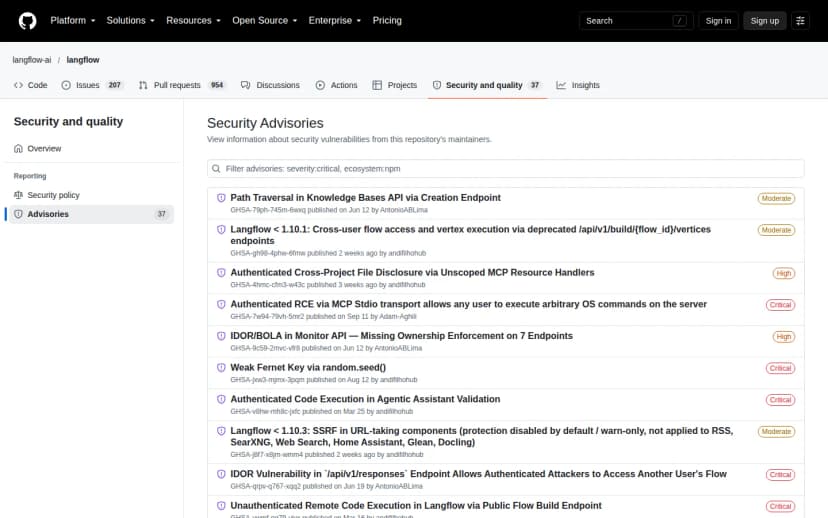
Langflow(langflow-ai/langflow)のGitHub Security Advisoriesの画面。『Authenticated RCE via MCP Stdio transport allows any user to execute arbitrary OS commands on the server』(GHSA-7w94-79vh-5mr2・Critical・2026年9月11日公開)などの脆弱性が一覧されている。この項目がCVE-2026-105740にあたり、ログインできる利用者がMCPサーバーをstdio方式で追加するとサーバー上で任意のコマンドを実行できる
LangflowのGitHub Security Advisories(認証ありRCEの項目)出典: Langflow(GitHub Security Advisory)(引用)

やっかいなのは、すでに悪用の試みが観測されている点です。セキュリティ企業Previdianのアラートによると、おとりのシステム(ハニーポット)に対して、この脆弱性を狙う1,423回の悪用の試みがあったとされます。なお、本サイトでは、Langflowの別の脆弱性(アクセス制御のCVE-2026-104335)も取り上げています。AIの基盤が、くり返し狙われていることがうかがえます。

影響を受けるのはどんな環境か

関係するのは、Langflowを自組織のサーバーに立てて使っている組織です。「ログインできる利用者なら悪用できる」という点が重要で、高い管理権限を持つ人だけでなく、一般の利用者のアカウントが乗っ取られても悪用されうることを意味します。とくに、インターネットからアクセスできる状態に置いていると、リスクが高まります。情シスが把握しないまま、開発部門などが自分たちで立てている「シャドーIT」のケースにも注意が必要です。

情シスが今日やること

  • 利用の有無を棚卸しする: Langflowを自組織で使っていないか、開発部門などが独自に立てていないかを確認します。生成AIのアプリ基盤は、把握されないまま動いていることがあります。
  • 1.9.0以降へ更新する: 使っている場合は、1.9.0以降へ更新します。悪用が観測されているため、優先度を高めに対応します。
  • アクセスできる人を絞る: ログインできる利用者が悪用できるため、インターネットに直接公開していないか、アクセスできるアカウントを必要な範囲に限っているかを確認します。
  • 侵害の痕跡を点検する: 見覚えのないMCPサーバーの登録や、不審なコマンドの実行、見知らぬアカウントがないかを確認します。すでに悪用されていた場合、更新だけでは元に戻りません。

生成AIを自前の基盤で動かす動きは、これからも広がります。便利な一方で、その基盤は攻撃者からも狙われます。まず「どこで何を動かしているか」を把握し、更新とアクセスの制限を早めに進めることが、情シスにできる現実的な守りになります。


よくある質問

QLangflowとは何ですか。

A生成AIを使ったアプリや、自律的に動くエージェントのワークフローを、画面上で組み立てられるオープンソースの基盤です。親会社のDataStaxは、2025年2月にIBMに買収されています。自組織のサーバーに立てて使う(セルフホスト)形が中心です。

Qどんな脆弱性ですか。

A報告によると、ログインできるLangflowの利用者が、MCPサーバーを「stdio」という方式で追加すると、入力したコマンドの文字列が、検証(確認)やサンドボックス(隔離)なしに、サーバー上でそのまま実行されてしまいます。サーバーの一覧を取得したときに即座に実行され、環境変数の注入もできるとされます。識別番号はCVE-2026-105740で、CVSSは9.9です。影響するのは1.9.0より前の版で、1.9.0で修正されています。

Qすでに悪用されていますか。

Aセキュリティ企業Previdianのアラートによると、攻撃者がこの脆弱性を悪用しようとする試みが観測されています。おとりのシステム(ハニーポット)に対して、1,423回の悪用の試みがあったとされます。悪用が進んでいるため、対象の版を使っている場合は、早急な更新が必要です。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月15日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします