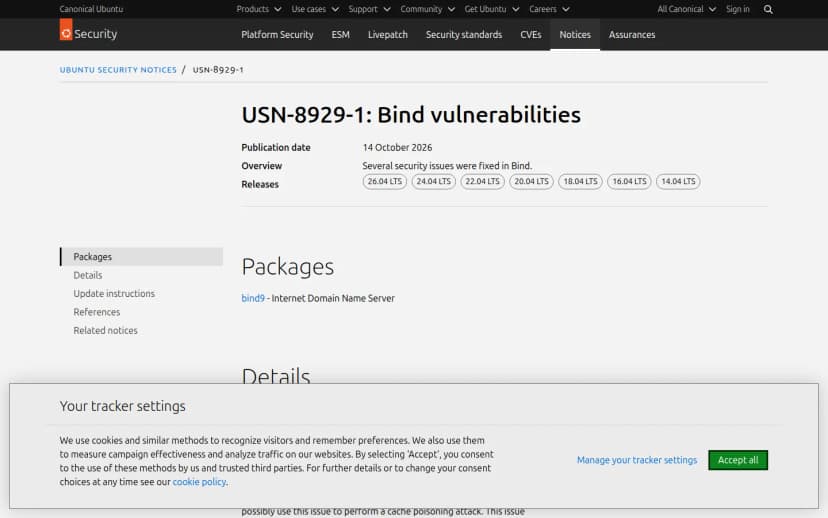
Canonical(Ubuntu)が、DNSサーバーの定番ソフト「BIND(bind9)」の脆弱性24件に対応する更新「USN-8929-1」を公開しました。DNSは、社名やサービスの名前を、通信先の住所(IPアドレス)に変換する、インターネットと社内ネットワークの土台です。そのBINDに、まとめて多くの修正が入りました。
何が修正されたのか
USN-8929-1は、24件のCVEをまとめて修正します。内容を大まかに分けると、次のようになります。
- サービス妨害(DoS): 細工したデータでBINDを異常終了させたり、メモリやCPUを使い果たさせたりする問題です。今回の多くがこの種類で、不正なDNSKEYの処理(CVE-2025-8677)や、過剰なNSEC3の反復(CVE-2026-1519)などが含まれます。
- キャッシュ汚染・ゾーン外データ: 本来と違う応答を信じ込ませる問題です(CVE-2025-40778、CVE-2026-11721、CVE-2026-78301)。
- DNSSECの検証回避・偽造: 署名で正しさを確かめる仕組みをすり抜ける問題です(CVE-2026-10723、CVE-2026-13321、CVE-2026-77119、CVE-2026-19941)。
- ポリシーの回避: RPZ(応答ポリシーゾーン)の制限が、ワイルドカードのCNAMEで迂回される問題です(CVE-2026-11331)。
- 情報漏えい: TSIGの検証前にゾーンのデータが提供され、許可されていないゾーンの内容がセカンダリに渡る問題です(CVE-2026-19033)。
多くの説明に「リモートの攻撃者が悪用する可能性がある」とあります。悪用が確認されたという記載はありませんが、DNSは止まると広い範囲に影響するため、早めの対応が望まれます。