多くのサイトやサービスの土台となっているWebサーバー「NGINX(エンジンエックス)」に、脆弱性が5件、公表されました。NGINXの公式セキュリティ情報に掲載されたもので、ドイツの当局CERT-Bund(BSI)も、深刻度「高」として注意喚起しています。悪用は確認されていませんが、NGINXを使っている組織は、更新を計画したいところです。
何が見つかったのか
NGINXの公式情報によると、今回の5件は次のとおりです。いずれも深刻度は「中(Medium)」とされています。
- CVE-2026-15176: エイリアスとrewriteを組み合わせた設定で起こるバッファオーバーフロー。
- CVE-2026-93479: スクリプトの評価に関するバッファオーバーフロー。
- CVE-2026-95101: HTTP/3での、リクエスト本文の挿入。
- CVE-2026-97629: TLSのセッションチケットに関する、なりすまし(セッションの偽造)。
- CVE-2026-97205: 非同期ファイルI/O(AIO)での、解放後利用(use-after-free)。
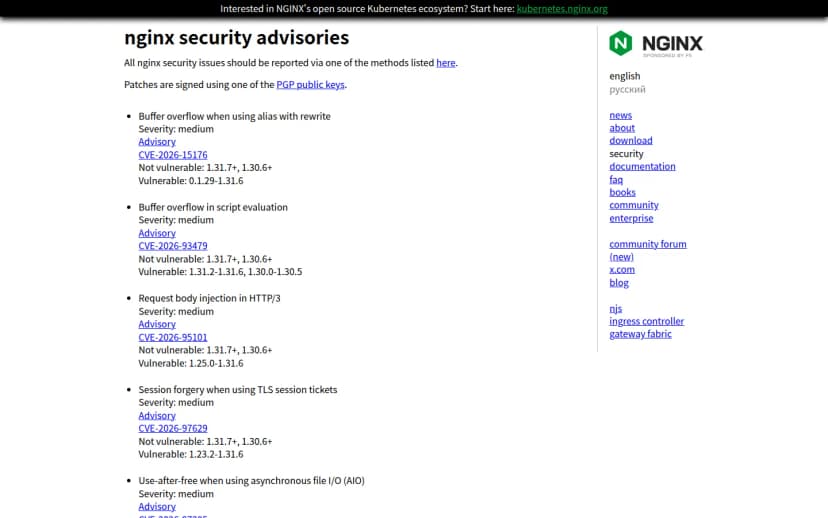 NGINXの公式セキュリティ情報(nginx security advisories)出典: NGINX(F5)(引用)
バッファオーバーフローや解放後利用は、条件によっては機器の異常終了や、さらに深刻な影響につながることがある種類の問題です。HTTP/3やTLSに関するものは、通信の安全や整合性に関わります。現時点で悪用の情報はありませんが、ドイツのCERT-Bundは全体として深刻度「高」と評価しています。
影響を受けるのはどんな環境か
関係するのは、NGINXをWebサーバーやリバースプロキシ、ロードバランサーとして使っている組織です。NGINXは、自社サイトの公開、社内システムの前段(リバースプロキシ)、APIの入り口など、幅広く使われています。インターネットに公開している場合はもちろん、社内向けでも、対象の版を使っていれば影響します。影響を受けるのは、おおむね1.31.6以前・1.30.5以前の版です(脆弱性ごとに対象の範囲は異なります)。
情シスが今日やること
- NGINXの利用と版を確認する: 自社でNGINXを動かしているサーバーを洗い出し、版を確認します(
nginx -v で確認できます)。クラウドのロードバランサーや、製品に組み込まれたNGINXも対象になりえます。
- 修正版へ更新する: メインラインは1.31.7以降、安定版は1.30.6以降へ更新します。正確な対象と修正版は、NGINXの公式セキュリティ情報で確認します。
- 使っている機能で優先度を見る: HTTP/3を有効にしているか、TLSセッションチケットやAIO、rewriteをどう使っているかで、影響の受け方が変わります。公開しているサーバーや、該当機能を使うサーバーから優先します。
- 止められない場合の段取りを決める: 公開サーバーは、止めると影響が大きいため、冗長化の状況を確認し、1台ずつ更新・再起動する順番を決めておきます。更新後は、サイトやサービスが正常に動くかを確認します。
NGINXは、普段は意識されにくいものの、止まると多くのサービスに影響する土台です。悪用がまだ確認されていない今のうちに、対象の有無を確かめ、通常のメンテナンスの枠で計画的に更新を進めておくことが、落ち着いた対応につながります。