トレジャー・ファクトリーは2026年10月13日、連結子会社のカインドオル(ブランド古着の買取・販売)で起きた不正アクセスについて、調査結果と再発防止策を第三報として公表しました。漏えいした個人情報の対象者は、136,464名で確定しました。
発端は、ECサイトを動かしているECプラットフォームの、スタッフ用アカウント1つです。フィッシングメールで認証情報が盗まれ、顧客情報がまとめて書き出されました。ネットのサービスの管理画面を仕事で使っている会社なら、同じことが起こりえます。
何が起きたか
公式の公表3本を、日付の順に並べます。
| 日付 |
出来事 |
出どころ |
| 8月23日 |
不正アクセスを受けたスタッフ用アカウントから、顧客情報の一括エクスポートが2回行われた |
第一報 |
| 8月24日 |
通常の業務で注文情報を出力したとき、スタッフ用アカウントの登録メールアドレスが、自社で使っていないものに変わっていることに気づく。運営会社に調査を依頼 |
第一報 |
| 8月28日 |
第一報。漏えいした可能性があるのは136,464名。個人情報保護委員会に報告。全スタッフ用アカウントで二段階認証を必須に |
第一報 |
| 9月2日 |
専用の問い合わせ窓口を開設。書き出された顧客情報のファイルがダウンロードされていたこと、それ以外の不正な操作は確認されていないことを公表 |
第二報 |
| 10月6日 |
個人情報保護委員会へ確報を提出 |
第三報 |
| 10月13日 |
第三報。調査が完了し、136,464名(うち住所を含むのは109,311名)で確定。再発防止策を公表 |
第三報 |
 トレジャー・ファクトリーの第三報。136,464名で確定し、原因と課題を挙げる出典: 株式会社トレジャー・ファクトリー「当社連結子会社における不正アクセスによる個人情報漏えいに関する調査結果及び再発防止策について(第三報)」(引用)
漏えいした項目は、カスタマーID、氏名、住所、電話番号、生年月日、メールアドレス、メールマガジンの購読の状況、合計の注文回数と購入金額、顧客のタグの情報、ポイントの履歴です。登録の状況によって、対象の項目は人ごとに違います。クレジットカードの情報と、ECサイトのログインパスワードは含まれていません。
第三報は、警察に相談していて、被害届の提出に向けた手続きを進めているとも書いています。二次被害は、10月13日時点で確認されていません。
原因 フィッシングと、二段階認証の無いアカウント
第一報は、原因を次のように説明しています。
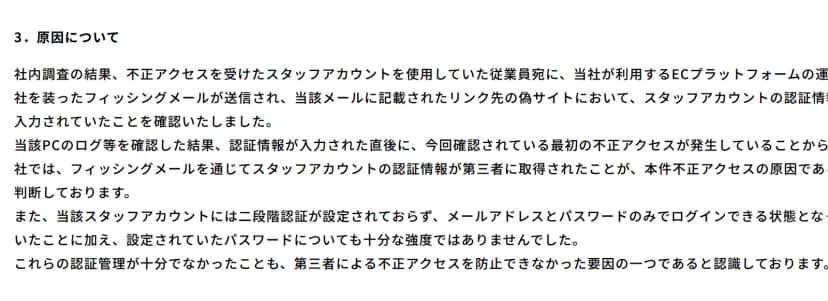 カインドオルの第一報の「原因について」。フィッシングと認証の管理出典: 株式会社カインドオル「不正アクセスによるお客様情報漏えいに関するお詫びとお知らせ」(引用)
- そのスタッフ用アカウントを使っていた従業員あてに、ECプラットフォームの運営会社を装ったフィッシングメールが届いた
- メールのリンク先の偽サイトで、スタッフ用アカウントの認証情報が入力された
- 入力の直後に、最初の不正アクセスが起きた
- アカウントには二段階認証が設定されておらず、メールアドレスとパスワードだけでログインできた。パスワードの強さも十分ではなかった
第三報は、調べ方も書いています。フィッシングメール、受け取った従業員のPCのログ、運営会社によるアクセスと操作の履歴の3つを突き合わせて、経路と持ち出しの経緯を特定しました。
そのうえで、管理の課題として、二段階認証が無かったことに加えて、次の3点を挙げています。
- フィッシング攻撃を前提にした、認証の方式の選び方とアカウントの保護
- 顧客情報の一括エクスポートの権限の設計
- 重要な操作を早く把握するための監視の体制
再発防止策
第三報の再発防止策は、子会社とグループの2段です。
| 範囲 |
中身 |
| カインドオル |
全スタッフ用アカウントに、フィッシング耐性を考慮したパスキー方式の二段階認証を導入。アカウントの棚卸し。顧客情報の一括エクスポート権限の限定。重要な操作の確認と、社内へ知らせる運用の見直し |
| カインドオル(順次) |
情報セキュリティのマニュアルの整備、フィッシング対策の訓練を含む教育、権限の定期的な棚卸し、監視の体制の整備 |
| グループ全体 |
全グループ会社に当てはめる情報セキュリティ対策のガイドラインを整備。個人情報などを持つ外部ツールでの多要素認証の必須化、顧客データの一括エクスポート権限の制限、標的型攻撃メールの訓練などを定める |
| グループ全体 |
全グループ会社で情報セキュリティの責任者を選任。CSIRTの運営方針を改め、連絡協議会を設置 |
| グループ全体 |
全グループ会社が使う外部ツールについて、アカウント・権限・認証の状況を定期的に棚卸しする。9月に1回目を行い、高リスクと判定したものは是正を進めている |
パスキーは、パスワードの代わりに、端末に入れた鍵と、指紋や顔などの確認で本人を確かめる方式です。偽のサイトでは使えない作りなので、フィッシングに強いとされています。使い方の注意は、同期パスキーの落とし穴 SBI証券の警告から情シスが確かめることにまとめています。
影響する人・会社、しない人・会社
- 影響する人: カインドオルのECサイトに登録していた136,464名。会社が個別にメールで案内しています。同社や配送事業者、金融機関を装ったメール、SMS、電話に注意するよう呼びかけています
- 影響する会社(確認が要る): ECサイト、予約、会員管理、メール配信など、顧客の情報を持つネットのサービス(SaaS)の管理画面を、従業員が使っている会社。スタッフ用アカウント1つで、顧客の情報をまとめて書き出せる作りになっていないかを確かめます(編集部の補足)
- 影響する会社(確認が要る): グループ会社ごとに、別々の外部ツールを使っている会社。トレジャー・ファクトリーは、全グループ会社の外部ツールの棚卸しを始めています
- 影響しない人: カインドオルのECサイトに登録していない人。公表は、不正アクセスを受けたのはECプラットフォームのスタッフ用アカウントだとしています
- 公表には書かれていない: トレジャー・ファクトリーのほかの店やサービスの顧客情報への影響。公表は、カインドオルの件として書いています
会社・情シスが今日やること
- 顧客の情報を持つ外部のサービスを、一覧にする。部門が自分で契約したものも含めます
- その管理画面に入れるアカウントで、二段階認証が必須になっているかを見る。設定できるサービスでは、パスキーなど、フィッシングに強い方式を選びます
- 顧客情報を一括で書き出せるアカウントを数える。書き出しが要らない担当者からは、その権限を外します
- 登録メールアドレスの変更、新しい端末からのログイン、大量の書き出しがあったときに、管理者へ知らせが届く設定があるかを確かめる。今回、気づいたきっかけは、登録メールアドレスが変わっていたことでした
- 使っているサービスの運営会社を名乗るメールが来たら、メールのリンクからログインしない決まりにする。ブックマークか、アプリから開きます
- 事故のときに、運営会社へ操作の履歴の調査を頼む窓口を、先に確かめておく。今回は、運営会社の履歴が、経路の特定の材料になりました
同じ、フィッシングで1つのアカウントが盗まれた型の事故は、教育産業の社員1人のMicrosoft 365が不正アクセス 取引先に不審メールでも扱っています。
書かれていないこと
次の点は、公式の公表には書かれていません。この記事でも書きません。
- 使っていたECプラットフォームの名前
- フィッシングメールが届いた日と、認証情報が入力された日
- 不正アクセスを行った者についての情報
- 書き出された情報が、外で売られたり使われたりしているかどうか(二次被害は確認されていない、とだけ書かれています)
- トレジャー・ファクトリーのグループで、高リスクと判定された外部ツールの数と中身