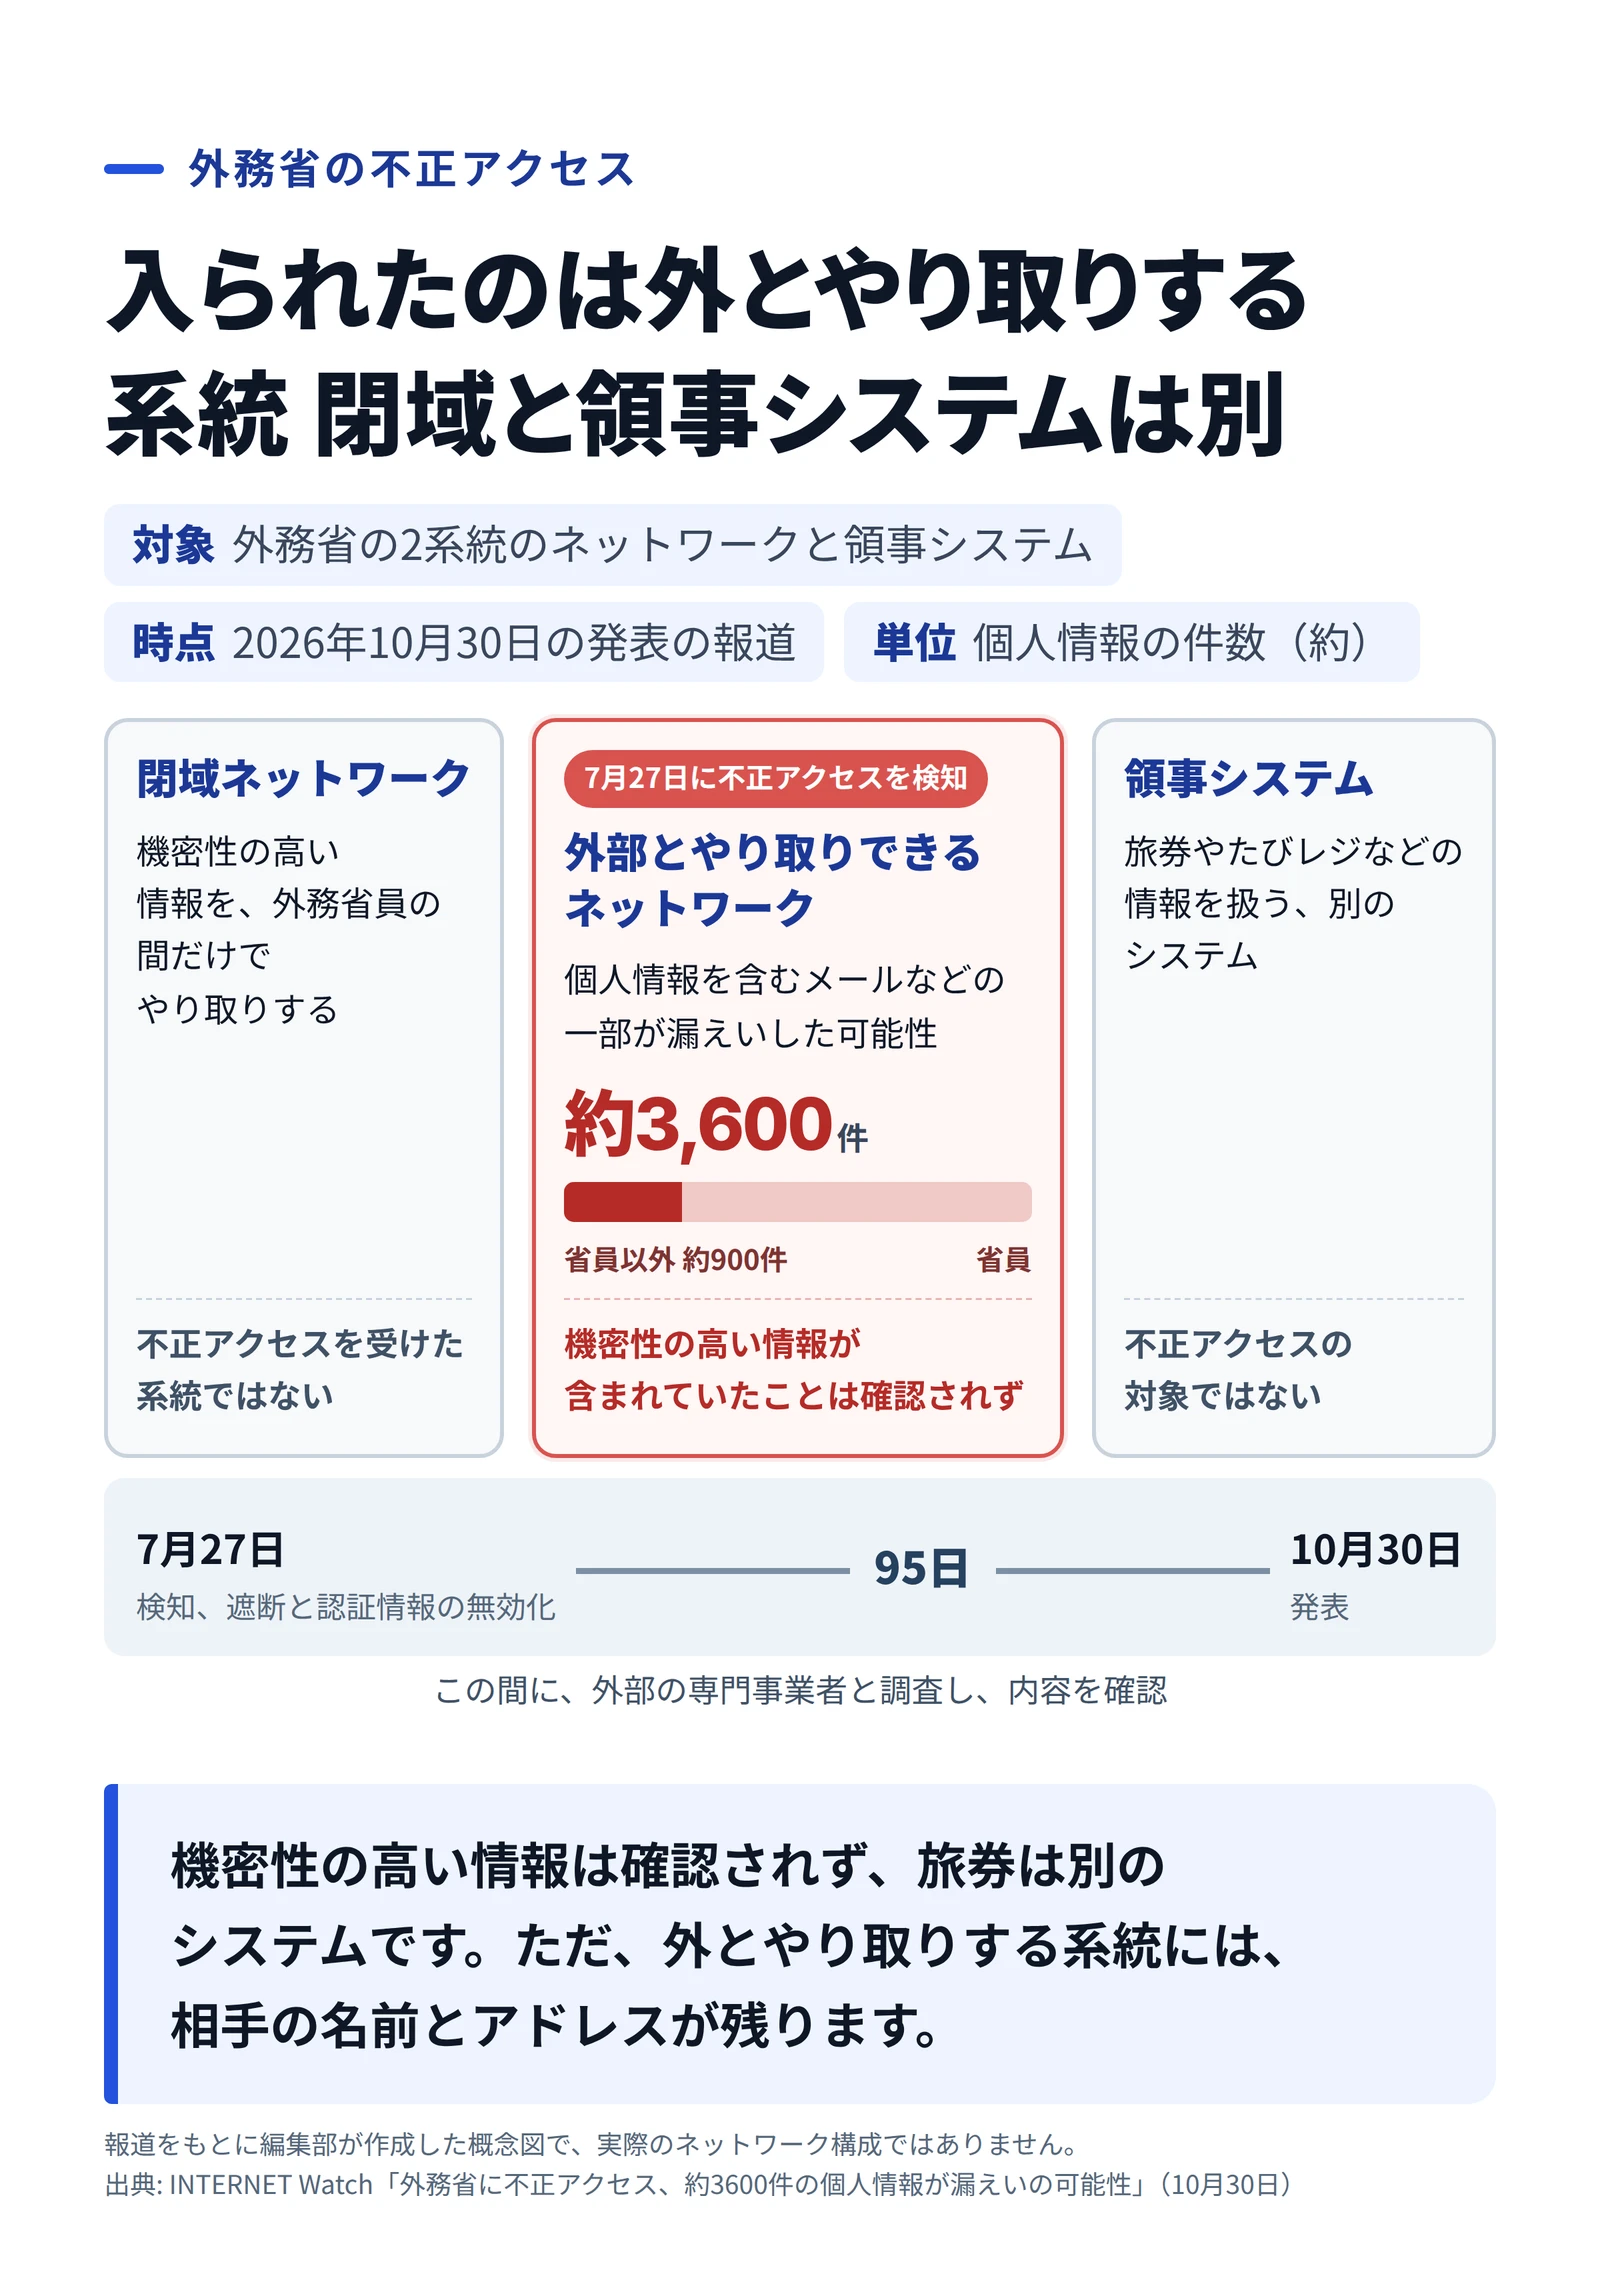
外務省とメールをやり取りしたことがある会社は、担当者の名前とアドレスも含まれているかもしれないと考えて動くのが無難です。外務省は10月30日、外部とやり取りできるネットワークが不正アクセスを受け、個人情報を含むメールなどの一部が漏えいした可能性があると発表しました。対象の個人情報は約3,600件で、うち約900件は外務省員以外のものです。
旅券とたびレジの情報は、今回の対象に入っていません。
事実の部分は、この発表を報じたINTERNET Watchの記事によります。NHKと共同通信も見出しでは同じ話題を伝えていますが、本文と発表文は編集部で読めていません。細かな文言は、INTERNET Watchがリンクしている外務省の発表で確認してください。
入られたのは外とつなぐ系統
外務省のネットワークは2系統あります。機密性の高い情報を省員の間だけでやり取りする閉域と、外部とやり取りできる系統。不正アクセスを受けたのは後者でした。
報道によると、外務省は7月27日に不正アクセスを検知し、直ちに遮断と認証情報の無効化を実施しました。そのあと外部の専門事業者と調査を進め、個人情報が漏えいした可能性を確認したそうです。内容を確認した結果、機密性の高い情報が含まれていたことは確認されなかったといいます。
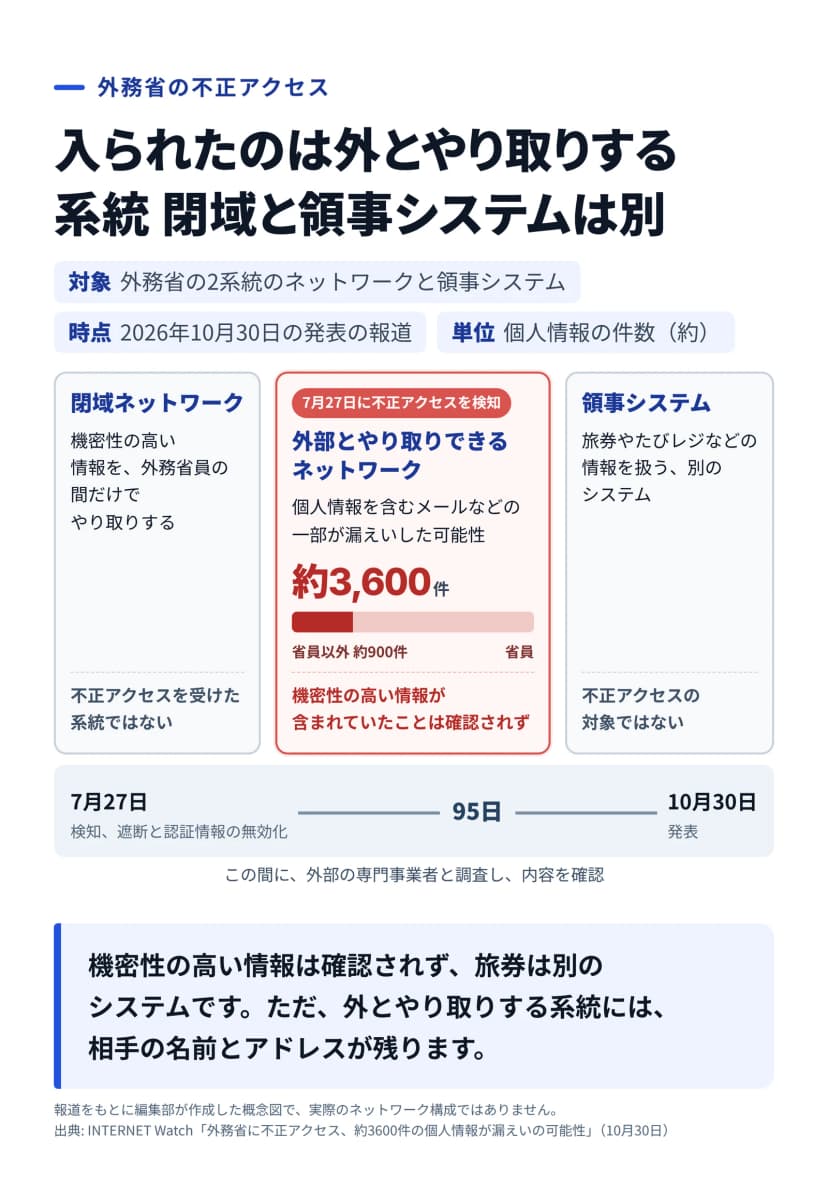 外務省の2系統のネットワークと領事システム。不正アクセスを受けたのは外部とやり取りできる系統作成: 編集部 / 出典: INTERNET Watchの報道をもとに編集部が作成(元の記事は出典の欄)
機密を閉域に分ける設計は、今回は効いたのかもしれません。入られた側の内容からは、機密性の高い情報が見つからなかったという説明だからです。ただ、確認されなかったことは、なかったことと同じではありません。分けていたことが理由だとも、報道は書いていません。
もう一つ気になるのは、外とやり取りする系統は空にできないことです。
メールを1通交わすたびに、相手の名前とアドレスはたまっていきます。省員以外の約900件も、そうしてたまった連絡先なのでしょう。ネットワークを分ければ、機密を置く場所は絞れます。でも、外向けのメールに何年分の相手を残すかは、別に決めないと減らないのです。
検知から公表まで95日は長いのか
7月27日から10月30日まで、95日あります。ほかの組織の例と並べると、次のようになりました。数え始めの日の意味が組織ごとに違うので、日数はおおよその比較と読んでください。
| 組織 |
数え始めの日 |
公表 |
日数 |
漏れた可能性があるもの |
| 外務省 |
7月27日(検知) |
10月30日 |
95日 |
個人情報を含むメールなどの一部。個人情報は約3,600件 |
| デジタル庁のGSS |
6月25日(検知) |
9月11日 |
78日 |
個人情報を含むファイルの一部。個人情報は約24.6万件 |
| JOGMEC |
9月9日(判明) |
10月2日 |
23日 |
メールアドレス約8,500件 |
| JST |
7月28日(外部機関の情報提供) |
8月7日 |
10日 |
役職員12名のメール約18,000件(8月28日更新の数) |
| KDDIとライフネット生命 |
10月23日(検知) |
10月30日 |
7日 |
氏名やメールアドレス、会員識別子など。発表の表を足すと22,541件 |
JOGMECの23日は調査で判明したあとの日数で、調査の期間は入っていません。
日数の差には、数え始めの違いに加えて、中身を読む作業の量も効いているとみています。デジタル庁もQ&Aで、情報の特定と対象者の確認に時間を要したと説明しました。KDDIとライフネット生命の発表には、項目の組み合わせごとの件数が並びます。システムが持つ会員情報なら、項目で数えられるからでしょう。一方、メールやファイルは、開いて読まないと、だれの何が入っているか分かりません。外務省の「内容の確認」も、その種類の作業だったとみられます。
もっとも、メールだから必ず遅くなるわけではありません。JSTは情報提供から10日で公表し、8月28日に「精査の結果」として件数を更新しました。まず一報を出し、精査のあとで数字を更新した形です。
自社が同じ立場なら、この順番を勧めます。連絡先が漏れた相手は、知らされて初めて、なりすましに身構えられるからです。
公表が遅いからといって、当局への報告まで遅いとは限りません。デジタル庁は7月15日に個人情報保護委員会へ報告し、公表は9月11日でした。
手口と入口、不正アクセスが始まった時期、省員以外の内訳、個別の連絡の有無は、読めた報道に書かれていません。件数の表し方も、INTERNET Watchは「約3600件」、共同通信の見出しは「3600人分」と分かれています。
政府機関では、経済産業省の電力・ガス取引監視等委員会も10月28日に不正アクセスを発表しました。こちらは経産省デントリネットの記事に書きました。
旅券とたびレジは対象外
影響する可能性があるのは、外務省とメールなどでやり取りしたことがある会社や団体の担当者です。渡航や査証の相談、官公庁向けの営業、イベントの共催といった窓口が思い当たるでしょうか。付き合いのない会社は、この件で急いで動くことはありません。
対象外なのは、旅券やたびレジなどの情報を扱う領事システム。報道によると別のシステムで、不正アクセスの対象ではありません。
海外出張が多い会社では、総務や出張者から「たびレジの登録は大丈夫?」と聞かれるかもしれません。今回の発表の範囲では対象ではない、と答えられます。登録をやめる理由にもなりません。
外務省と連絡がある会社が確認すること
警戒したいのは、過去のやり取りを引用した偽メールです。漏れた可能性があるのは連絡先だけでなく、メールなどの一部なので、本物らしい文面を作られるおそれがあります。
来週の早いうちに、次の順で進めます。
- 外務省や大使館とメールをやり取りする部門を聞きます。海外事業、渡航の手配、広報、官公庁対応が候補です。
- 見つかった部門に、下の文面を送ります。
- メールゲートウェイがDMARCの結果に従っているかを見ます。mofa.go.jpは、10月30日にDNSで確認したところ、DMARCを
p=rejectで公開していました。受信側が従っていれば、このドメインそのものを騙るメールは止まります。
- 似たドメインとフリーメールに備えます。差出人の表示名に「外務省」があるのにドメインが違うメールへ、警告を出せる製品なら設定します。
- 部門に、外務省へ送った資料の種類を聞きます。出張者の旅程や申請書類を添付していたなら、一覧にしておきます。外務省から連絡が来たとき、どの社員に知らせるかをすぐ決められます。
外務省が不正アクセスを発表し、省員以外の氏名やメールアドレスも漏れた可能性があります。外務省を名乗るメールや、過去のやり取りを引用したメールが届いたら、リンクと添付を開かず、情シスに転送してください。旅券とたびレジは対象外と報じられています。
自社のメールは95日後に調べられるか
同じことが自社で起きたら、効いてくるのは2つの日数です。メールをいつまで残すかと、だれがどのメールを開いたかの記録をいつまで残すか。
記録のほうは、Microsoft 365なら確認しやすいでしょう。メールへのアクセスを記録するMailItemsAccessedはAudit(Standard)の機能で、E3とE5の利用者には既定で有効です。Audit(Standard)の監査ログは既定で180日残ります。E5などのライセンスを持つ利用者なら、Exchangeなどの記録は既定で1年です。2023年10月17日より前のログの既定は90日でした。
180日あれば、95日の調査は収まります。ただし、数え始めは検知の日ではありません。入られてから気づくまでに3か月かかっていれば、調査の途中で最初の記録が消えていきます。検知した日に監査ログを書き出しておくと、その分を手元に残せます。短い期間の独自ポリシーを作っていると、既定よりそちらが優先される点にも注意が要ります。
メールの保存期間は、もっと悩ましい問題です。JSTの例では、12名のメールボックスから約18,000件が対象になりました。古いメールを残すほど、入られたときに出ていく相手の名前は増えます。
とはいえ、法令や社内規程で残すものがあるので、一律には短くできません。部門ごとに「何年前までのメールが要るか」を聞き、上限を決めるところから始めるとよいでしょう。Microsoft 365なら、Purviewの保持ポリシーで扱えます。
外務省のように機密を分けている組織でも、外向きのメールには人の名前が残りました。明日入られたら、何年分の相手の名前が出ていくのか。その数字を情シスが言えるようにしておくと、公表の文面も調査の段取りも、ずいぶん楽になります。