漏れたかもしれないパスワードを、そのサービスでは今は変えられません。NTTスマイルエナジーは10月30日、太陽光発電の遠隔監視サービス「エコめがね」への不正アクセスで、施主とパートナー企業のログインIDとパスワードなどが漏れた可能性があると発表しました。二次被害を防ぐため、エコめがねの全システムと外部との通信は止められました。そのため利用者は、ログインもパスワードの変更もできません。
止まっているエコめがねより、同じパスワードを使い回しているほかのサービスのほうが狙われやすくなります。発表はこの点に触れていません。もう一つ、施工・保守の会社は5月から、エコめがねの「設備チェッカー」で一部の機器を遠隔で設定できるようになりました。そのログインが漏れた可能性のあるIDと同じものかは分かっていません。同じなら、見るだけの入口ではなくなります。
発表で分かったこと
エコめがねは、太陽光発電の発電量や消費電力をクラウド経由でパソコンやスマートフォンから見られるサービスです。導入件数は約12万6,000件(2026年1月時点、同社のサービス紹介のページ)です。家庭向けのほか、会社が自家消費の発電を見える化する「自家消費エコめがね」や、AIで蓄電池を動かす「ちくでんエコめがね」もあります。
| 項目 |
30日の発表の内容 |
| 漏れた可能性がある人 |
お客様(施主様・パートナー企業様) |
| 漏れた可能性がある項目 |
氏名・企業名、住所、電話番号、メールアドレス/サービスのログインIDとパスワード |
| 件数 |
精査中。確定したら公表する |
| 原因 |
外部の専門機関と調べている。侵入の経路と技術的な原因はまだ特定できていない |
| サービス |
全システムと外部との通信を遮断。再開の時期は未定で、安全を確かめたものから順に再開する方針 |
| 設備への影響 |
すでに動いている設備の発電と売電は止まらない。異常や停止を知らせるメールは届かない。新しい設置工事の開通登録と設定も見合わせ |
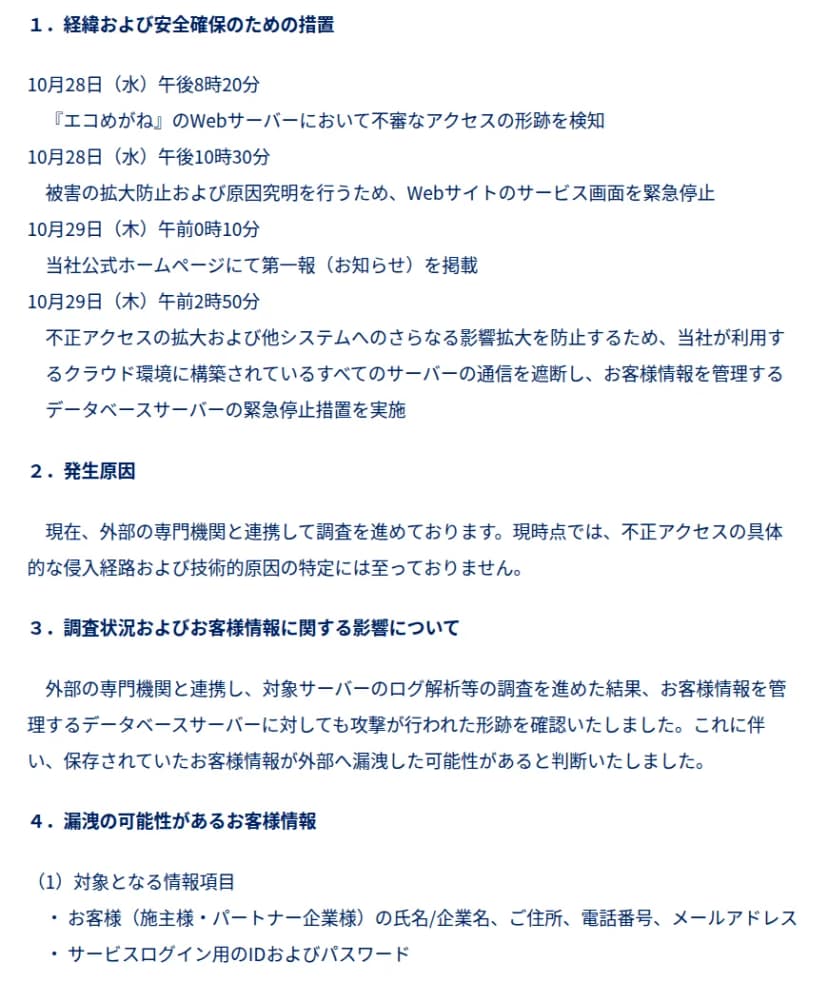 10月30日の発表。経緯と、漏れた可能性がある項目出典: 株式会社NTTスマイルエナジー「太陽光発電遠隔監視サービス『エコめがね』サービスのシステム停止および個人情報漏洩の可能性に関するお詫びとお知らせ」(引用)
発表が挙げた項目に、クレジットカードや銀行口座の情報はありません。ただ、エコめがねがそれらを持っているのか、漏れていないのかは書かれていません。ブックオフは第2報で、決済情報と銀行口座情報はそのシステムで管理していないため対象に含まれない、と明記していました。また同社は、メールやSMSでカード情報や口座番号、パスワードなどの入力を求めることは一切ないと書きました。
28日夜の検知から、30日の発表まで
| 日時 |
できごと |
| 10月28日20時20分 |
エコめがねのWebサーバーで、不審なアクセスの形跡を検知 |
| 10月28日22時30分 |
Webサイトのサービス画面を緊急停止 |
| 10月29日0時10分 |
公式サイトに初報を掲載。この時点では、個人情報などの流出は確認されていないとした |
| 10月29日2時50分 |
クラウド上のすべてのサーバーの通信を遮断し、お客様情報のデータベースサーバーを停止 |
| 10月30日17時 |
データベースサーバーにも攻撃の形跡があり、情報が漏れた可能性があると発表 |
検知から画面の停止まで約2時間、初報まで約4時間でした。夜のうちに、通信を全部切る判断までしました。
一つ食い違いがあります。29日0時過ぎに出た初報は、不正アクセスを確認したのを「10月28日(水)未明」と書いていました。30日の発表の経緯は、28日20時20分の検知から始まります。初報の書き誤りなのか、検知の前から侵入があったのかは、30日の発表からは分かりません。
10月30日17時55分の時点で、エコめがねのサービスのサイト(eco-megane.jp)に出ていたのは「ただいま緊急メンテナンス中です」の画面だけでした。画面の「詳しくはお知らせをご覧ください」のリンク先は29日の初報で、流出は確認されていないとした版のままです(18時過ぎに見直しても同じでした)。社員や施主には、会社のサイト(nttse.com)の30日の発表を直接見るよう伝えます。
パスワードの手当てを、ほかの2件と比べる
この秋、ログインのパスワードが漏れた事故はほかにもありました。会社がパスワードをどう扱ったかを並べると、エコめがねの今の状態がはっきりします。
|
ブックオフ(10月13日の第2報) |
So-net(10月27日) |
エコめがね(10月30日) |
| 漏れた(漏れた可能性がある)パスワード |
会員のパスワードのハッシュ値。漏えいを確認 |
4つのメールサービスのアドレスとパスワード、5万4,401件。漏えいを確認 |
サービスのログインIDとパスワード。漏れた可能性の段階で、件数は精査中 |
| 会社がしたこと |
公式サイトとアプリでの変更をお願い。同じか似たパスワードをほかで使っていれば、そちらの変更もお願い |
27日に会社がパスワードを初期化。漏れたパスワード再設定の通知書の情報7件も、パスワードを初期化 |
全システムと外部との通信を遮断。手順は再開の目途が立ったら案内 |
| 本人がそのサービスで変えられるか |
変えられる。サービスは通常どおり |
変えられる。初期化されたので、再設定しないと使えない |
今は変えられない |
ブックオフは、ハッシュ値を「そのままでは元のパスワードを読み取ることはできません」と注記しました。案内のメールに変更の画面へのリンクを載せないことも明記しました。エコめがねの発表からは、パスワードの保存の形も、再開のときの案内にリンクを付けるかも、まだ読み取れません。
止まっている間は、ほかのサービスのほうが危ない
発表によると、今はサービスの画面へのログインそのものができません。漏れた可能性のあるIDとパスワードでエコめがねに入られる心配は、止まっている間は小さいと考えられます。
危険が残るのは、むしろほかのサービスです。ログインIDがメールアドレスと違っていても、メールアドレスも漏れた可能性があります。メールアドレスとパスワードを組み合わせて、ほかのサイトに次々に試されるおそれがあります。
ブックオフの第2報は、同じか似たパスワードをほかで使っている場合の変更をはっきり頼んでいました。一方、エコめがねの30日の発表は、偽の連絡への注意と、今はログインできないことまでにとどまります。使い回しの変更は、利用者の側で先に済ませるのがよいと編集部は考えます。エコめがねの再開を待つ必要はありません。
うちの会社に影響するか
次の3つにあてはまる会社に影響します。会社としても社員としてもエコめがねにアカウントが無ければ、今回の漏えいの直接の影響はありません。
- 自社の太陽光発電の設備でエコめがねを使っている会社(施主として)
- 販売・施工・保守でエコめがねのアカウントを持つ会社(発表の言う「パートナー企業」)
- 社員が自宅の設備でエコめがねを使い、同じパスワードを会社のサービスでも使っている会社
販売・施工会社が確かめること
発表は、漏れた可能性のあるIDとパスワードが、だれのものかを分けて書いていません。ただ、パートナー企業の企業名や連絡先が対象なので、その会社のアカウントも含まれるとみるのが自然です。
この会社のアカウントには、もう一つ重みがあります。NTTスマイルエナジーは5月13日、「エコめがね 設備チェッカー」に、パワーコンディショナー(PCS)の遠隔設定と遠隔再起動、スマートメーターの遠隔設定の機能を加えました。対象は自家消費エコめがねとちくでんエコめがねで、使えるのは契約者と保守・施工事業者です。一部の機器は対象外で、できる操作は使う人によって違います。このログインが、漏れた可能性のあるIDと同じものかどうかは、発表からは分かりません。それでも、機器の設定まで届く入口があることは、再開のときのパスワードの変え方を決めるうえで外せない点です。
販売・施工会社は、次の点を確かめます。
- 社員が仕事でエコめがねや設備チェッカーにログインしていたか。だれが、どのIDを使っていたか
- そのパスワードを、社内のメールやクラウドの管理画面、ほかの取引先のサイトでも使っていないか
- 1つのIDを何人かで共有していなかったか。共有していたら、そのパスワードを知っている人全員が対象です
- 全システムが止まっているので、設備チェッカーで見ていた顧客の設備の稼働も、今は見えていないはずです。見回りをだれが受け持つかを、顧客と決めます
施主にとっては、設置した会社が身近な相談先です。問い合わせが来たときのために、「すでに動いている設備の発電と売電は止まらない」「エコめがねのパスワードは今は変えられないので、同じパスワードのほかのサービスを先に変える」「カード番号や口座番号、パスワードを聞く連絡は偽物」の3点を答えの文面として用意しておくと、窓口がぶれません。
本物の連絡も届く。偽物と見分けるには
同社は、対象の利用者へ順次メールなどで知らせる予定です。つまり、本物の連絡が届く時期に、偽の連絡も混ざりやすくなります。漏れた可能性がある項目にはメールアドレスと電話番号の両方が入り、メールでもSMSでも電話でも狙われえます。
もう一つ気をつけたいのが、10月26日に始まり、27日に発表されたばかりのキャンペーンです。10年一括の継続プランを申し込んだ先着1,500人に、Amazonギフトカード3万円分を贈るという本物の案内があります。ただ、ギフトカードが届くのは2027年3月以降で、申し込みのときに書いたメールアドレス宛です。今「ギフトカードの受け取り」をうたう連絡が来たら、時期が合いません。申し込みは外部のフォームのサービス(form.run)で受けているので、本物の案内でもnttse.com以外へのリンクがありえます。問い合わせ先も、キャンペーンはsupport@nttse.com、今回の件はinfo@nttse.comと別です。
見分けの目安には、同社が示した線が使えます。メールやSMSで、カード情報、銀行口座番号、パスワードなどの入力を求めることはありません。それを求められたら偽物です。再開のあとに「パスワードを再設定してください」という連絡が来ても、メールのリンクからではなく、自分で開いたエコめがねのサイトから変えます。
お名前.comデスクトップクラウドの件でも、GMOが30日から、お見舞金の受け取りの手続きを契約者へ直接知らせ始めました(お名前.comデスクトップクラウドの記事)。本物の連絡が動き出す時期は、どの事故でも同じ注意が要ります。
自社の設備で使っている会社が確かめること
すでに動いている設備の発電は続きます。止まったのは監視です。
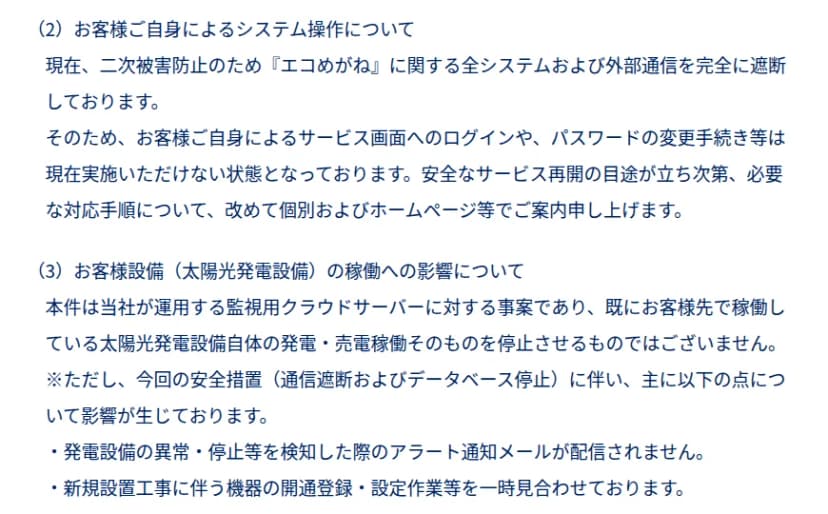 ログインもパスワードの変更もできず、異常のメールも届かない出典: 株式会社NTTスマイルエナジー「太陽光発電遠隔監視サービス『エコめがね』サービスのシステム停止および個人情報漏洩の可能性に関するお詫びとお知らせ」(引用)
- 異常のメールが届かない: 発電の停止や低下に気づくのが遅れます。売電している設備なら、気づくのが遅れた分だけ売電の収入が減ります。止まっている間は、だれがどのくらいの間隔で見るかを決めます。見る手段は、パワーコンディショナーの表示のほか、電力会社の検針の値(売電量)や、パワーコンディショナーのメーカーの監視の仕組みが使えるかも確かめます。設備が遠くにあるなら、保守を頼んでいる会社に見回りを頼めるかを聞きます。その会社も、エコめがねで見ていた分は今は見えていないかもしれません
- 新しい設備の開通が止まる: 工事中の設備があれば、開通登録と設定が見合わせです。工事の会社と予定を確かめます
- 施設のモニターの表示: 自家消費エコめがねには、発電による温室効果ガスの削減を施設のモニターに出す「エコかんばん」という表示のサービスもあります。止まっている間の表示がどうなるかは、発表からは分かりません。来客の目に触れる場所に出しているなら、表示を確かめます
まだ分かっていないこと
- 漏れた可能性がある人の件数
- 侵入の経路と、いつ侵入が始まったか(初報の「28日未明」との違いを含む)
- パスワードの保存の形と、カードや口座の情報を持っていたか
- 設備チェッカーのログインが、漏れた可能性のあるIDと同じものか
- 再開の時期と、再開のときのパスワードの扱い、案内にリンクが付くか
- 止まっている間の、ちくでんエコめがねの蓄電池の制御と、電気の小売会社向けにエコめがねを通して蓄電池などを動かす「さるるコントロール」の扱い
- 止まっている間の発電のデータが、あとから見られるか
今日やること
- 社員に、仕事や自宅の設備でエコめがねを使っていたかを聞きます。使っていた人には、同じか似たパスワードを使っているほかのサービスを、今日のうちに変えてもらいます。会社のメールとクラウドの管理画面を先にします
- その社員の会社のアカウントで、多要素認証が効いているかと、サインインの失敗の記録を確かめます
- 自社の設備や、保守を受け持つ顧客の設備があれば、監視が止まっている間の見回りの担当と間隔を決めます
- 社員と施主向けに、短い案内を出します。すでに動いている設備の発電は止まらないこと、カードや口座、パスワードをメールで聞かれたら偽物であること、案内はnttse.comの30日の発表と照らすことの3点です
- 再開の案内が出たら、メールのリンクからではなく自分で開いたサイトから、ほかで使っていない新しいパスワードに変えます。販売・施工会社は、設備チェッカーに入る人とIDも見直します
パスワードの使い回しを社内で減らす考え方は、ブックオフの漏えいの記事にまとめています。メールのパスワードが漏れたSo-netの件は、So-netの記事で詳しく書きました。