社内のセミナーや記念イベントの申し込みに、Gettii-Liteを使っていた会社は、自社の客の情報が漏れたのかが気になるところです。チケットの購入サービスGETTIISを運営するリンクステーション(青森市)は、2026年10月19日と20日に、不正アクセスで会員情報が流出したと発表しました。入口になったのは主催者向けの公演登録サービスGettii-Liteのサーバーで、漏れたのは購入者向けのGETTIISの会員情報です。
入口は主催者向け、漏れたのは購入者の会員の情報
リンクステーションによると、10月18日の0時ごろから7時ごろにかけて、第三者がGettii-Liteのプログラムの脆弱性を突き、GETTIISの会員情報を取りました。同じ日に不審なアクセスに気づいて調べ始め、翌19日に第一報、20日に件数を示した第二報を出しました。
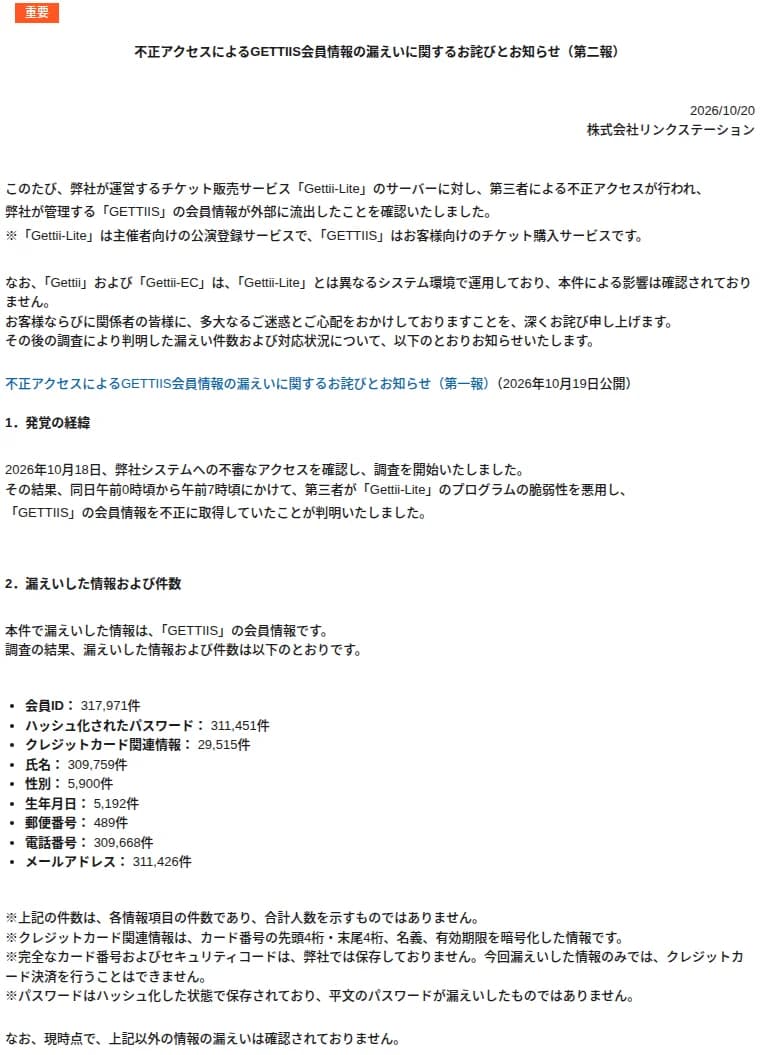 第二報。Gettii-Liteから入られ、GETTIISの会員情報が流出出典: リンクステーション「GETTIIS会員情報の漏えいに関するお詫びとお知らせ(第二報)」(引用)
| 日時 |
出来事 |
| 10月18日0時ごろ〜7時ごろ |
Gettii-Liteの脆弱性を突かれ、GETTIISの会員情報が取られる |
| 10月18日 |
不審なアクセスに気づき、調べ始める |
| 10月19日 |
第一報。対象になりうる項目を公表 |
| 10月20日 |
第二報。項目ごとの件数を公表。Gettiiの誤認についてのお知らせ。20時にパスワードの条件を変更 |
| 10月21日22時〜翌2時 |
PHPの重大な脆弱性への対策として、緊急メンテナンス |
最後の行の緊急メンテナンスと、今回の侵入との関係は、お知らせに書かれていません。
主催者向けのサーバーから、購入者の会員の情報に手が届いたことになります。2つのサービスの作りは説明されていませんが、Gettii-Liteのサーバーの側から、GETTIISの会員の情報を読める経路があったと読めます。主催者が公演を登録する画面と、購入者が会員登録する仕組みが、裏で同じ会員の情報に届いていた形だと、編集部はみています。一方で、同じ会社のGettiiとGettii-ECは「異なるシステム環境で運用」していて、影響は確認されていないとしています。事業者向けと客向けの環境が分かれていたかどうかが、被害の広さを分けた形です。自社が使う予約やチケットの委託先にも、事業者向けの画面と客の会員の情報が同じ環境にあるかを聞いておく価値があります。
件数から読めること
第二報が示した件数は、次のとおりです。件数は項目ごとの数で、人数ではありません。
| 項目 |
件数 |
| 会員ID |
317,971件 |
| メールアドレス |
311,426件 |
| ハッシュ化したパスワード |
311,451件 |
| 氏名 |
309,759件 |
| 電話番号 |
309,668件 |
| カードに関する情報(番号の先頭4桁と末尾4桁、名義、有効期限を暗号化したもの) |
29,515件 |
| 性別 |
5,900件 |
| 生年月日 |
5,192件 |
| 郵便番号 |
489件 |
会員IDは約32万件、メールアドレス・氏名・電話番号は約31万件で、ほぼ全員分そろっています。一方、生年月日は5,192件、郵便番号は489件しかありません。多くの会員は、チケットを買うのに要る最小限の項目だけで登録していたと読めます。つまり、漏れた情報の中心は「名前とメールアドレスと電話番号」で、偽のメールやSMSには十分な材料です。
カードの情報は、番号の一部と名義、有効期限を暗号化したもので、リンクステーションは、完全なカード番号とセキュリティコードは保存していないとしています。パスワードはハッシュ化して保存していたといいます。ハッシュの方式は書かれていません。
パスワードの条件は、10月20日20時に変わりました。8〜64文字にでき、英字と数字に加えて記号も使えるようになりました。変更の前の条件は書かれていませんが、「記号をパスワードに設定することが可能になりました」という書き方から、それまでは記号を使えなかったとみられます。
名前の似た4つのサービス
リンクステーションのサービスは、名前がよく似ています。発表をもとに整理すると、次のとおりです。
| サービス |
何をするものか |
今回の件 |
| Gettii-Lite |
主催者向けの公演登録サービス |
不正アクセスの入口 |
| GETTIIS |
購入者向けのチケット購入サービス |
会員情報が流出 |
| Gettii |
票券管理・チケット販売のシステム(ホールや劇場、スポーツチームなど) |
別の環境で動かしており、影響は確認されていない |
| Gettii-EC |
(発表に説明なし) |
別の環境で動かしており、影響は確認されていない |
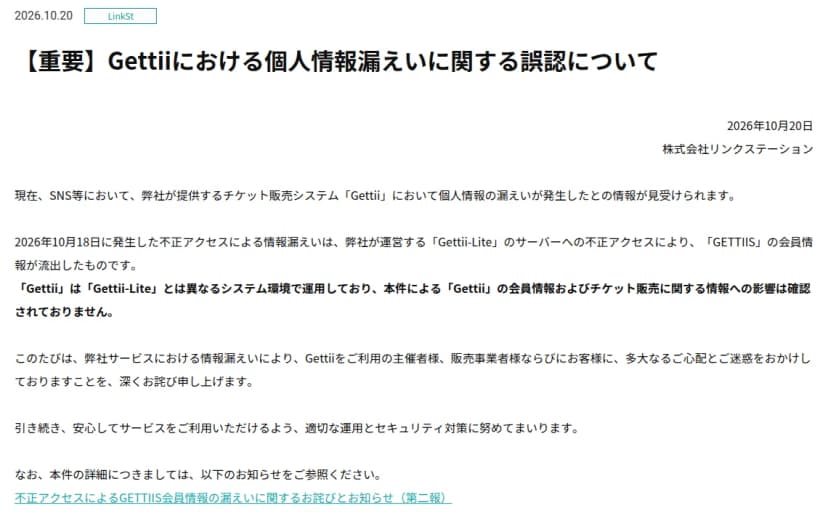 Gettiiは別の環境で、影響は確認されていないとするお知らせ出典: リンクステーション「Gettiiにおける個人情報漏えいに関する誤認について」(引用)
10月20日には、SNSで「Gettiiで漏えいがあった」という情報が出回ったとして、誤認だとするお知らせも出ました。リンクステーションの事業の紹介では、票券管理のシステムGettiiの導入は505社以上(2025年12月末時点)です。Gettiiを使う主催者は、自社の客に問い合わせを受けたときに、「今回の件はGettii-LiteとGETTIISのもので、Gettiiは影響が確認されていない」と説明できるよう、このお知らせを手元に置いておくとよいでしょう。名前が似ているぶん、客の側が取り違えやすいからです。
ショップサーブの件と比べると
構図が近いのは、ECサイトの運営の支援サービス「ショップサーブ」の件です(ショップサーブ漏えい最終報 約2,335万人 利用をやめた店の客も対象)。どちらも、事業者(店や主催者)が使う側と、客が使う側を1つの会社が運営し、客の側の会員の情報が漏れました。
ショップサーブでは、第1報(8月1日)は購入者の情報だけを挙げ、店舗の管理画面のログインIDとパスワードは、翌日の第2報で対象に加わりました。最終報(10月16日)では、第2報で挙げたメールやFTPの認証情報が対象から外れています。調べが進むにつれて、対象は広がることも狭まることもあります。
今回のリンクステーションの第二報は、主催者のアカウントについて何も書いておらず、「現時点で、上記以外の情報の漏えいは確認されておりません」としています。いまの時点では、主催者のアカウントの情報は漏れていないと読めます。それでも編集部は、Gettii-Liteを使う主催者は、念のため管理のパスワードを変えておくのがよいと考えます。入口が、主催者の使うサーバーそのものだったからです。
影響する会社と、影響しない会社
影響を考えたいのは、次の3つの立場の会社です。
- Gettii-Liteでイベントやセミナーのチケットを売っていた会社。自社の客がGETTIISの会員なら、その会員情報が漏れた可能性があります。
- 社員が個人でGETTIISの会員になっている会社。同じパスワードを会社のサービスで使っていれば、そちらも狙われるおそれがあります。
- GettiiやGettii-ECを使っている会社。影響は確認されていないものの、客からの問い合わせには備えておきます。
リンクステーションは、関係機関への報告を済ませました。リンクステーションは漏れた情報を「弊社が管理する」会員情報としており、主催者が自社として報告の当事者になるかは、購入者の情報を誰の個人データとして扱う契約かによって変わります。委託した先で漏えいが起きたときの決まりは、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れにまとめています。判断は、契約を法務と確かめてからにします。
主催者と情シスが今週やる手順
- 社内でGettii-Lite、GETTIIS、Gettii、Gettii-ECのどれを使っているかを、イベントの担当、広報、総務に聞いて一覧にします。名前が似ているので、申し込みの画面のURLか契約書で確かめます。
- Gettii-Liteを使っていれば、管理のパスワードを変えます。主催者のアカウントへの影響がないかも、リンクステーションに問い合わせて文書で答えをもらいます。
- 主催者として、自社の客に案内を出すかを決めます。案内を出すなら、リンクステーションのお知らせへの道順を書き、メールの中にリンクを置かないようにします。
- 社員に、GETTIISと同じパスワードを、会社のサービスやGettii-Liteの管理の画面で使っていないかを確かめてもらいます。使っていれば、会社の側のパスワードを先に変えてもらいます。
- 契約の更新までに、主催者の側で客の情報をどこまで受け取っているか、漏えいしたときに誰が報告と通知をするかを、契約書で確かめておきます。