国内のクラウド・ホスティング大手のさくらインターネットが、Linuxカーネルの脆弱性「PwnEscape」(CVE-2026-99999)への対応として、さくらのVPSやレンタルサーバの新規申し込みなどを止めています。仮想マシンの中から、それを動かすホストに影響が及ぶおそれがある脆弱性です。既存の契約は通常どおり動いています。同社と各サービスのお知らせから、止まった機能と、利用者がやることを整理します。
何が起きたか
さくらインターネットは2026年10月16日、Linuxカーネルのネットワーク処理の脆弱性CVE-2026-99999について、自社サービスへの影響を調べ、必要な対応を進めていると知らせました(同日17時時点の情報)。この脆弱性は、仮想化の環境で、ホストのシステムへの影響につながる可能性があると報告されています。
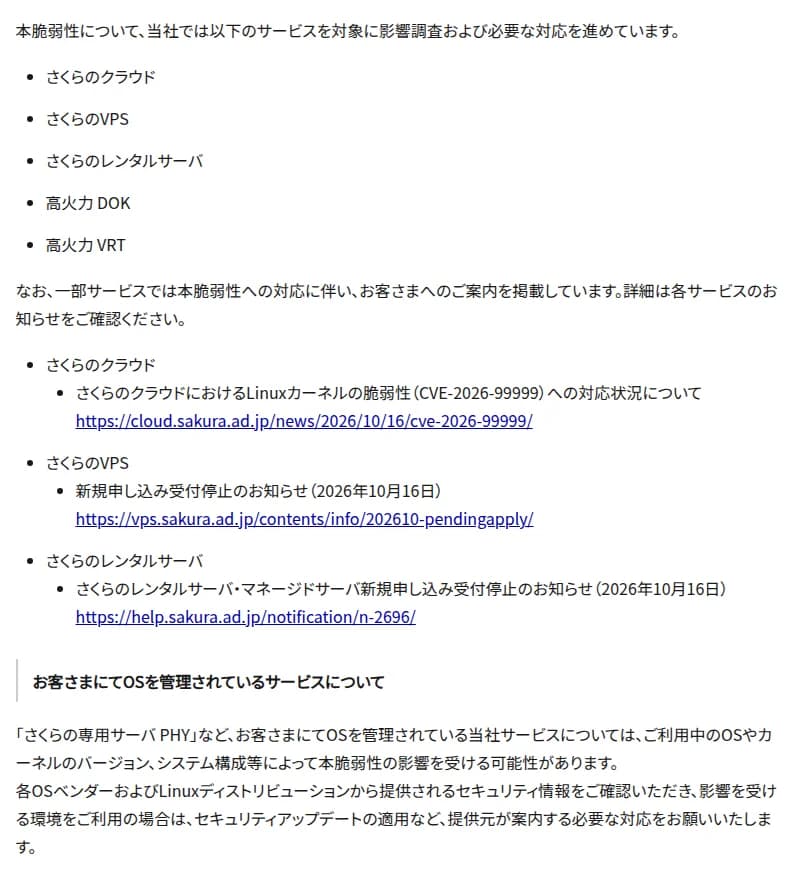 さくらインターネットのお知らせ。対象の5サービスと、利用者がOSを管理するサービスの扱い出典: さくらインターネット「【重要】Linuxカーネルの脆弱性(CVE-2026-99999)に関する当社サービスへの影響について」(引用)
調査と対応の対象は、さくらのクラウド、さくらのVPS、さくらのレンタルサーバ、高火力 DOK、高火力 VRTの5つです。このうち3つのサービスで、新しい申し込みや一部の機能を止めています。脆弱性そのものの中身と、各Linuxの修正の状況は、Linuxの脆弱性PwnEscape 仮想マシンからホストへ 自己管理KVMは更新をで整理しています。
サービスごとに止まったもの
| サービス |
止まったもの |
既存の利用 |
再開 |
| さくらのクラウド |
新規プロジェクト(リソースの作業空間)の作成。新規プロジェクトが要る、さくらの専用サーバ PHY・高火力PHYの申し込みも不可 |
作成済みのプロジェクトは使える。リソースの稼働に影響なし |
決まりしだい案内 |
| さくらのVPS |
石狩・東京・大阪の全リージョンの、全プランの新規申し込み。スケールアップ、持ち込みのISOからのインストール、さくらのクラウドへの移行の機能 |
契約中のプランは通常どおり |
未定 |
| さくらのレンタルサーバ・マネージドサーバ |
レンタルサーバ(ライト・スタンダード・ビジネス・ビジネスプロ)、メール専用プラン(メールボックス・ビジネスメール)、マネージドサーバ(スモール・ミディアム・ラージ)の新規申し込み |
契約中のプランは通常どおり |
未定 |
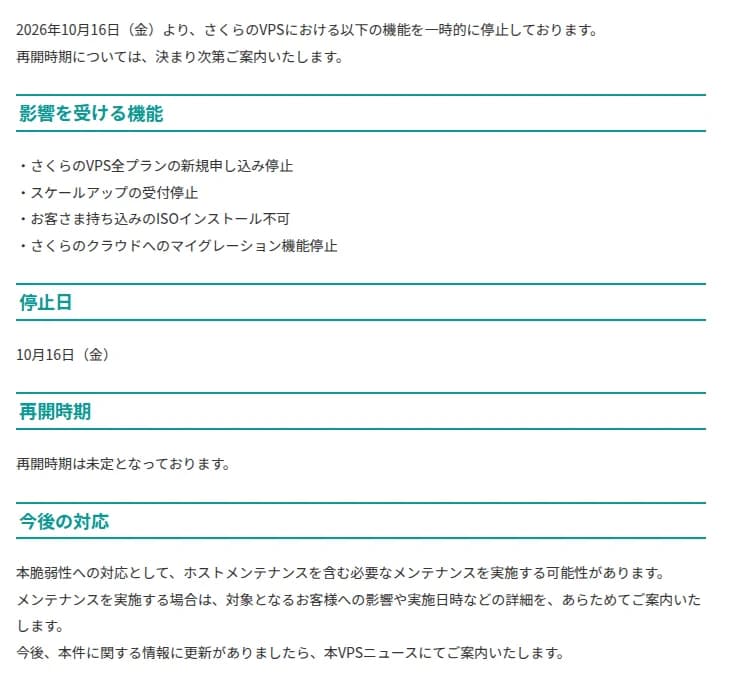 さくらのVPSで止まっている機能と、今後の対応出典: さくらインターネット「さくらのVPSにおけるLinuxカーネルの脆弱性(CVE-2026-99999)への対応状況について」(引用)
さくらのVPSは、ホストのメンテナンスを含む必要なメンテナンスを行う可能性があるとしています。さくらのクラウドは10月19日の更新で、本件のメンテナンスを順に行い、対象の利用者には、実施の1週間前をめどに、登録のメールアドレスへ日時や影響を知らせると追記しました。
止めた理由の詳しい説明は、お知らせにはありません。新しい申し込みや、利用者が持ち込んだOSのインストール、別のサービスへの移行を止めていることから、ホスト側の対応が終わるまで、新しく仮想マシンを置く動きを抑えているとみられます(当社の見立て)。
利用者がOSを管理するサービス
さくらの専用サーバ PHYなど、利用者がOSを管理するサービスについて、同社は、使っているOSやカーネルの版、構成によっては影響を受ける可能性があるとしています。各OSの提供元やLinuxのディストリビューションのセキュリティ情報を確かめ、更新を当てるよう求めています。自社でKVMなどの仮想化の基盤を動かしている場合も、同じ考え方です。
影響する会社・しない会社
- 影響する: これから、さくらのVPS・レンタルサーバ・マネージドサーバを申し込む予定の会社や、さくらのクラウドで新しいプロジェクトを作る予定の会社です。再開の時期は決まっていないため、案件の立ち上げの日程に響くことがあります。
- 影響する: さくらのVPSで、スケールアップや持ち込みのISOからのインストール、さくらのクラウドへの移行を予定していた会社です。
- 影響する: さくらのクラウドの既存の利用者です。今後のメンテナンスの対象になると、1週間前をめどにメールで知らせが届きます。
- 影響する: さくらの専用サーバ PHYなど、自分でOSを管理している会社です。OSの更新は自社で当てます。
- 影響しない(今のところ): 契約中のサーバーを使い続けるだけの会社です。同社は、契約中のプランや作成済みのリソースは通常どおり動いているとしています。
情シスが今日やること
- 新しく借りる予定を洗い出す。社内や委託先で、さくらインターネットの新規の申し込みや、VPSのスケールアップ、プロジェクトの追加を予定している案件がないかを確かめ、日程を見直します。
- 知らせが届く先を確かめる。さくらのクラウドのメンテナンスの知らせは、登録のメールアドレスに届きます。退職者のアドレスや、誰も見ていない共有のアドレスになっていないかを確かめます。
- メンテナンスに備える。ホストのメンテナンスで再起動などが起きても止まって困らないよう、冗長化の有無と、止めてよい時間帯を、業務の担当と決めておきます。
- 自分で管理するサーバーは更新を見張る。専用サーバ PHYや自社のKVMの基盤は、使っているディストリビューションの更新を確かめ、出たら当てます。カーネルの更新には再起動が要るのが一般的です。
- ほかのクラウドの知らせも見る。同じ脆弱性で、ほかのクラウドやVPSの事業者もメンテナンスや機能の制限を行うことがあります。使っている事業者のお知らせのページを確かめます。
Linuxのカーネルの更新と再起動の進め方は、UbuntuとSUSEがLinuxカーネルを更新 悪用確認済みの脆弱性も修正もあわせて確かめてください。