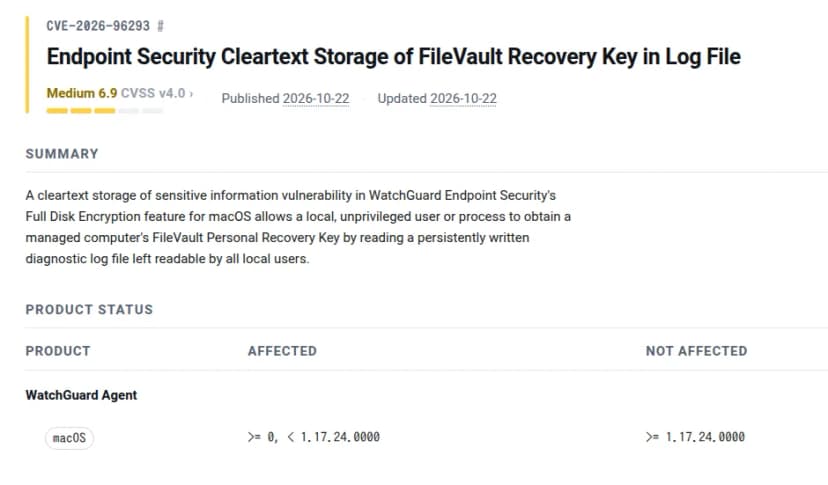
WatchGuard Technologiesは2026年10月22日、端末を守る製品「WatchGuard Endpoint Security」のmacOS版に、情報を平文で保存してしまう脆弱性CVE-2026-96293があると公表しました。CVSS 4.0の点数は6.9(中)です。
問題は、フルディスク暗号化の機能です。この機能は、MacのFileVaultを管理しています。そのFileVaultの個人用の復旧キーが、診断用のログのファイルに平文で書かれ、しかもそのログは、ローカルのすべての利用者が読める状態で残っていました。
何が起きるのか
WatchGuardの説明では、ローカルの権限の無い利用者やプロセスでも、そのログを読めば、管理されたMacのFileVaultの個人用の復旧キーを得られます。攻撃には、そのMacにログインしているか、Macの上でプログラムを動かせることが要ります。ネットワーク越しにすぐ盗まれる種類ではありません。
それでも、復旧キーは暗号化したディスクを開くための鍵です。キーを知る人は、端末を手に入れたときにディスクの中身を読める恐れがあります。共用のMacや、マルウェアに入られたMacでは、キーが持ち出されることを考えておく必要があります。
| 項目 | WatchGuardの勧告の内容 |
|---|---|
| 対象 | WatchGuard Agent(macOS)の1.17.24.0000より前 |
| 直る版 | 1.17.24.0000以降 |
| 弱点の種類 | 大事な情報の平文での保存(CWE-312)、ログへの大事な情報の書き込み(CWE-532)、大事な資源への誤った権限(CWE-732) |
| 対応 | 修正の版へ更新する |
| 報告者 | James Mc |
WindowsのBitLockerなど、ほかの環境については、この勧告に書かれていません。