HPE Networkingは2026年10月6日付で、スイッチOS「HPE Networking AOS-Switch(AOS-S)」の脆弱性 9件(CVE-2026-76741から76749)を公表しました。対象はAOS-S 16.11.0031以下で、修正版は16.11.0032以上です。9件のうち6件は、CVSSが9.1から9.8です。
オランダのNCSC(国家サイバーセキュリティ センター)も10月12日に、この件の注意情報(NCSC-2026-0413)を出しています。NCSCの評価は、起きやすさが「medium」、被害が「high」です。この記事は、HPEの告知、NCSCの注意情報、CVEの記録で確かめた範囲を書きます。
公式の資料で確かめられたこと
項目
公式の資料の内容
出どころ
告知番号
HPESBNW05156 rev 1(初版)。公開日・最終更新日とも2026年10月6日(タイムゾーンの記載なし)
HPE
対象のソフト
AOS-S 16.11.0031以下
HPE、CVE記録
修正版
AOS-S 16.11.0032以上
HPE
件数
9件。Critical 6件、High 1件、Medium 2件(CVSS v3.1)
HPE
発見者
HPE Networkingの社内の調査
HPE、CVE記録
悪用の状況
公開日の時点で、公開の議論や攻撃コードは把握していない
HPE
回避策
CLIとWebの管理インターフェースを専用のL2セグメント(VLAN)かファイアウォールで制限する
HPE
ソフトの入手先
HPE Networkingサポートポータル(networkingsupport.hpe.com)
HPE
他機関の評価
起きやすさ medium、被害 high。管理インターフェースは管理用ネットワークだけに置き、IPの許可リストを使う
NCSC
CVEの記録の登録元はHPE(CNA)です。NVD(米国の脆弱性データベース )の審査は、確かめた時点(2026年10月12日夜、日本時間)で、CVE-2026-76742が「Awaiting Analysis」(分析待ち)で、登録元のHPEの評価値(9.8)が載っていました。
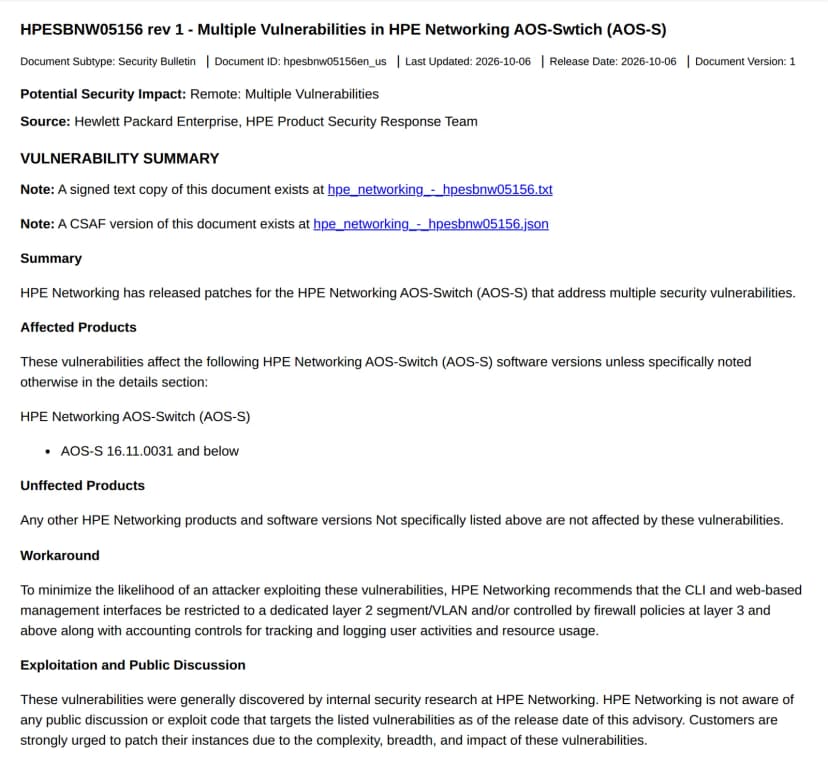
HPEの告知HPESBNW05156の冒頭。対象版と回避策の記載 出典: Hewlett Packard Enterprise (引用) 9件の内訳
告知の原文から、CVE番号、内容、必要な認証 、届く範囲、CVSS v3.1の数字を並べます。
CVE
内容(告知の要約)
認証
届く範囲
CVSS
CVE-2026-76742
Web管理インターフェースの認証回避。許可のないアクセスを得られる
不要
ネットワーク経由
9.8
CVE-2026-76743
管理インターフェースの認証回避。HPEが示さない前提条件が満たされた場合
不要
ネットワーク経由
9.8
CVE-2026-76744
バッファオーバーフローによる任意コードの実行
不要
ネットワーク経由
9.8
CVE-2026-76745
メモリ破壊による任意コードの実行
不要
隣接ネットワーク
9.6
CVE-2026-76746
バッファオーバーフローによる機密のメモリ内容の露出とサービス拒否
不要
隣接ネットワーク
9.3
CVE-2026-76747
バッファオーバーフローによる機密のメモリ内容の露出とサービス拒否
不要
ネットワーク経由
9.1
CVE-2026-76748
APIの権限昇格。読み取り専用の利用者が管理者権限を得られる
必要(低権限)
ネットワーク経由
8.8
CVE-2026-76741
バッファオーバーフローによるサービス拒否
必要(低権限)
ネットワーク経由
6.5
CVE-2026-76749
機密情報の露出
告知の題と本文は「認証不要」
ネットワーク経由
6.5
CVSS 9.0以上は、76742から76747の6件です。NCSCが書く「6件がCVSS 9から9.8」と一致します。最高は9.8で、76742、76743、76744の3件です。
ここで読み方の注意が3点あります。
「隣接ネットワーク」は、CVSSの用語で、攻撃者が同じネットワーク(同じセグメントなど)にいる必要があるという意味です。76745と76746がこれに当たります。インターネットからは直接届かない前提の評価です。
CVE-2026-76743は、HPEの原文が「攻撃者の制御できない前提条件が満たされた場合」と書くだけで、条件の中身は書いていません。NCSCも「HPEが特定していない前提条件の下でのみ悪用できる」と書いています。条件が分からないので、対象なら条件を満たす場合があるものとして扱います。
CVE-2026-76749は、題と本文が「認証不要(unauthenticated)」ですが、CVSSのベクトルは低い権限が必要(PR:L)です。どちらが実態かは告知に書かれていないため、この記事は原文のとおり両方を示します。
どのインターフェースが対象かは、告知に書かれている範囲では、Web管理(76742)、管理インターフェース(76743)、API(76748)の3件です。ほかの6件は「影響を受けるインターフェース」と書かれているだけで、Web・SSH・Telnet・SNMPなどのどれかは書かれていません。
告知には、HPE内部の管理番号(VULN-から始まる番号)が、9件の合計で43個並んでいます。たとえば76744には20個、76747には11個が付いています。この数が個々の問題の数を表すかは、告知に書かれていません。9件は、1件ごとに複数の問題をまとめた記載の可能性があります(編集部の推測)。
対象の製品と版の見分け方
告知の「対象の製品」の一覧には、次の17系列が載っています。「対象のソフトが動くハードウェアは、すべて脆弱」と書かれています。
Aruba 2530、2540、2615、2620、2915、2920
Aruba 2930F、2930M
Aruba 3800、3810M
Aruba 5400 zl、5400R zl2
Aruba 6300、6400、8320、8325、8400
対象のソフトは、AOS-S 16.11.0031以下です。告知は「それ以外のHPE Networkingの製品と版は、対象ではない」とも書いています。
注意したいのは、一覧の後半(6300、6400、8320、8325、8400)です。編集部の補足として、この5系列は、一般にはAOS-CXという別のOSを積むシリーズと理解されています。しかし、告知の対象のソフトはAOS-Sだけで、AOS-CXが対象とも対象外とも、告知は個別に書いていません。HPEのページの右側の「影響を受ける製品」の欄にも、CX6300が出ていました。一覧の意味は告知から読み取れないので、AOS-CXのスイッチを使っている会社は、HPEのサポートか保守会社に、この告知の対象かを文書で確かめてください。
自社の版の確かめ方
版の確認の方法は、告知に書かれていません。編集部の補足として、AOS-Sのスイッチには、CLIでshow versionを実行すると、ソフトの版が出る機種が多くあります(HPEの告知ではなく、一般的な使い方の補足です)。版の表記の前に機種ごとの英字が付くことがあります。16.11.0031以下かを、数字の部分で見ます。AOS-Sか、AOS-CXかも、この出力と機器の型番で確かめます。確実な方法は、機種のHPE公式の管理ガイドで確かめることです。
回避策、悪用の状況、サポート終了版
告知の回避策は、次のとおりです。
HPE Networking recommends that the CLI and web-based management interfaces be restricted to a dedicated layer 2 segment/VLAN and/or controlled by firewall policies at layer 3 and above along with accounting controls for tracking and logging user activities and resource usage.
出典: HPE HPESBNW05156
CLIとWebの管理インターフェースを、専用のレイヤ2セグメント(VLAN)に置くか、レイヤ3以上のファイアウォールで制御する、という内容です。使った操作を記録する仕組みも組み合わせるよう書かれています。NCSCも、管理インターフェースはインターネットにつながず、管理用のネットワークだけに置き、IPの許可リストで信頼できる端末に限ることを勧めています。どちらも、更新の代わりではなく、攻撃されにくくするための対策です。
悪用について、HPEは、公開の議論や攻撃コードを、公開日の時点で把握していないと書いています。そのうえで「複雑さ・範囲・影響の大きさから、更新を強く勧める」と書いています。CISAの評価(SSVC)は、CVEの記録で、9件すべてが「悪用なし(Exploitation: none)」でした。評価の日付は2026年10月6日から7日(UTC)で、その後の状況は確かめていません。
サポートが終わった版は、次のとおり書かれています。保守終了(EoM)の版は影響を受けるものとみなし、告知の対象外です。サポート終了(EoS)の版は、HPEが影響を評価していないので、影響を受ける可能性があるものとして扱います。HPEは、サポート中の版への更新を勧めています。
書かれていないこと
16.11以外の枝(16.10など)の扱い。CVEの記録は、影響する版を16.11.0000から16.11.0031と書いています。告知は「16.11.0031 and below」とだけ書きます
9件のうち、Web・SSH・Telnetなど、どの管理方法で6件が届くか
CVE-2026-76743の前提条件の中身
CVE-2026-76749に認証が要るか(題と数字が食い違う)
AOS-CXが対象かどうか。対象の機種一覧に、AOS-CXの系列と思われる名前が含まれる理由
ソフトの入手や、保守契約の条件。サポートポータルで入手できるとだけ書かれています
更新後の再起動の有無や、停止の時間
日本での提供状況や、日本語の案内
影響する会社・しない会社
影響する: AOS-S 16.11.0031以下のArubaスイッチ(2530、2540、2920、2930F・M、3810M、5400Rなど)を、自社で使っている会社
影響する: 保守会社(SIer)が構築・運用するスイッチを使っていて、版を把握していない会社。版は保守会社に聞かないと分かりません
影響する: スイッチの管理画面やAPIを、広い範囲(社内全体、拠点間、インターネット)から開ける状態にしている会社
影響する: サポートが終わった版を使っている会社。HPEは、影響を受ける可能性があるものとして扱っています
影響しない: すでに16.11.0032以上に更新済みの会社
影響しない: HPE(Aruba)のスイッチを使っていない会社。告知が書くのは、AOS-Sの版だけです
情シスが今日やること
自社のスイッチがHPE(Aruba、旧ProCurve)かを、一覧で確かめます。 機器台帳やラックの現物で、型番を確かめます。ほかのメーカーのスイッチだけなら、この件は終わりです。AOS-Sか、AOS-CXかと、版を確かめます。 CLIのshow versionと型番で見ます。16.11.0031以下なら対象です。AOS-CXと分かった場合も、上の「書かれていないこと」のとおり、HPEか保守会社に文書で確かめます。管理インターフェースの届く範囲を確かめます。 Web、API、CLI(SSH・Telnet)に、どのVLANや拠点から入れるかを見ます。インターネットから届くなら、すぐに止めます。社内でも、管理用のVLANと、許可した端末のIPに限ります。修正版への更新の日を決めます。 16.11.0032以上です。ソフトはHPE Networkingサポートポータルで入手します。更新の前に設定のバックアップを取り、再起動で止まる時間と、更新後に通信と冗長構成が戻るかの確認手順を決めます。ログインが要る入手には、保守契約などの条件があるかを、先にHPEか保守会社に聞きます。更新できない機器の一覧を作ります。 サポートが終わった版や機種は、告知が評価していません。管理インターフェースの制限を先に入れ、入れ替えの予定を決めます。
委託先・保守会社への聞き方
スイッチの運用を任せている場合は、次を文書で返してもらいます。
稼働しているスイッチの型番と、AOS-Sの版
16.11.0032以上に更新済みか。未更新なら予定日
管理画面・API・CLIに届く範囲(接続元のVLANとIPの一覧)
サポートが終わった機器の一覧と、入れ替えの予定
同じ週のHPEの告知として、HPE ClearPassに28件の脆弱性、Critical10件。修正版は6.14.1 があります。管理画面を専用のセグメントに限る点は、同じ考え方です。機器の管理画面をどこまで公開しているかを見直す記事としては、NetScalerにCVE-2026-107406、SAML設定の機器が対象 も参考になります。