Grafanaは、サーバーやネットワークの監視の数字を、グラフの画面にするソフトです。社内の監視の仕組みの一部として入っていることがあります。Grafana Labsは2026年9月2日から10月5日に、10件のセキュリティ アドバイザリを公表しました。
ドイツのBSI(CERT-Bund)は、9月2日の2件を扱う注意情報WID-SEC-2026-3190(深刻度「mittel」=中)に、10月11日(UTC)にSUSEの情報を加えました。自社でGrafanaを動かす会社は、版と認証の方式を確認します。
公式の資料で確かめられたこと
| 項目 |
内容 |
出どころ |
| 件数 |
9月2日〜10月5日の10件。Grafana本体の欄が8件、別の製品名の欄が2件 |
Grafana Labs |
| 深刻度 |
High 3件(8.8・7.3・7.1)、Medium 7件。Criticalは無し |
Grafana Labs |
| BSI |
WID-SEC-2026-3190は「mittel」。初版9月3日、第4版10月11日(いずれもUTC) |
BSI |
| 悪用 |
確かめた資料には書かれていない |
|
Grafana本体の8件
「内容」は、各ページのSummaryを編集部が要約したものです。深刻度とCVSSは、Grafana Labsのページのとおりです。
| 公表日 |
CVE-2026- |
製品欄 |
深刻度(CVSS) |
内容と条件 |
| 9月2日 |
12704 |
Grafana Enterprise |
Medium(6.8) |
SAMLのIdP-initiated loginを有効にしているとき、InResponseToの検証が抜ける。有効な署名つきのアサーションを入手した攻撃者が、再利用して利用者になれる。OSSは影響を受けない |
| 9月2日 |
14199 |
Grafana Enterprise |
High(7.1) |
自分で運用する(self-managed)Grafanaで、Auth Proxy認証とID情報のキャッシュ(sync_ttlが0より大きい)を有効にしているときだけ。認証済みの利用者が、管理者までなりすませる |
| 9月15日 |
15815 |
Grafana Enterprise |
High(8.8) |
プラグインのアーカイブの展開で、ディレクトリの外に書き込める。Grafanaサーバーの権限でコードが動く。説明文はOSSとEnterpriseの両方 |
| 9月17日 |
76154 |
Grafana OSS |
High(7.3) |
Geomapパネルの保存型クロスサイトスクリプティング。Editorロールの利用者が、他の利用者の画面でスクリプトを動かし、組織の管理者に上がれる |
| 9月29日 |
13719 |
Grafana |
Medium(4.3) |
認証済みの利用者が、読めないフォルダのアラートルールを一覧APIで取得できる。認証情報は出ない |
| 9月29日 |
13720 |
Grafana |
Medium(5.4) |
Editorがダッシュボードに、ファイルでの設定(file-provisioning)と見せる情報を付けられ、管理者が更新・削除できなくなる。同じ組織内で、データは出ない |
| 9月29日 |
81842 |
Grafana |
Medium(4.3) |
1つのフォルダに編集権限がある利用者が、閲覧権限だけのフォルダへライブラリパネルを移せる。移動先のデータは出ない |
| 9月29日 |
81841 |
Grafana |
Medium(5.3) |
一時停止した共有ダッシュボードのリンクで、認証なしにデータソースの設定を取得できる。ブラウザアクセスのデータソースの認証情報を含む |
15815の説明文は、プラグインのアーカイブが署名の検証より前に展開されるため、正規に見えるプラグインを入れた場合も当たりうると書いています。
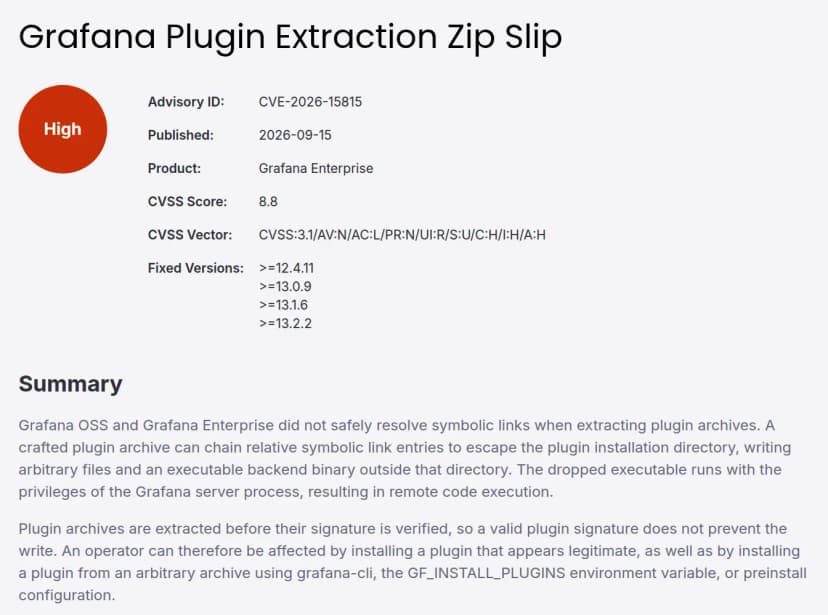 CVE-2026-15815の公式ページ。High・8.8と修正版、Summaryの冒頭出典: Grafana Labs「Grafana Plugin Extraction Zip Slip」(引用)
12704は、BSIが扱う2件のうちの1件です。公式ページの冒頭に、製品欄、条件、修正版が並びます。
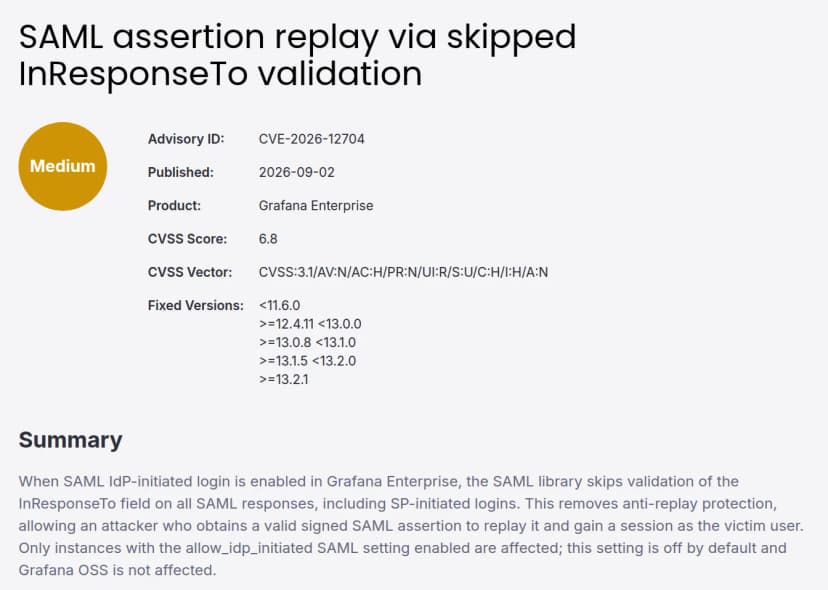 CVE-2026-12704の公式ページ。Medium・6.8と修正版、Summary出典: Grafana Labs「SAML assertion replay via skipped InResponseTo validation」(引用)
Grafana本体でない2件
製品名の欄がGrafanaでないものです。
| 公表日 |
CVE-2026- |
製品欄 |
深刻度(CVSS) |
内容と修正版 |
| 9月2日 |
19475 |
PostgreSQL Datasource |
Medium(6.5) |
SQLデータソースへの問い合わせ権限がある利用者が、メモリを使い切らせ、Grafanaサーバーを止められる。対象はMicrosoft SQL Server、PostgreSQL、MySQLのデータソース。修正版の欄はGrafanaの版(12.4.10・13.0.8・13.1.5以上) |
| 10月5日 |
89039 |
mcp-k6 |
Medium(6.5) |
mcp-k6のプロンプトを呼べる人が、サーバーを動かす利用者が読めるファイルの中身を受け取れる。修正版は0.7.0以上 |
系列ごとの修正版
各ページの「Fixed Versions」を、系列ごとに並べました。ページには「<12.3.0」のような行もありますが、公式は意味を説明していないため、ここでは使いません。
| CVE-2026- |
12.4系 |
13.0系 |
13.1系 |
13.2系 |
| 12704 |
12.4.11 |
13.0.8 |
13.1.5 |
13.2.1 |
| 14199 |
12.4.10 |
13.0.8 |
13.1.5 |
13.2.1 |
| 15815 |
12.4.11 |
13.0.9 |
13.1.6 |
13.2.2 |
| 76154 |
12.4.11 |
13.0.9 |
13.1.6 |
13.2.2 |
| 13719・13720・81841 |
12.4.12 |
13.0.10 |
13.1.7 |
13.2.3 |
| 81842 |
12.4.12 |
13.0.10以上すべて |
同左 |
同左 |
| 19475 |
12.4.10 |
13.0.8 |
13.1.5以上すべて |
同左 |
編集部の読み取りでは、この期間のGrafana本体の8件とPostgreSQL Datasourceの1件をすべて含むのは、12.4.12・13.0.10・13.1.7・13.2.3以上です。公式がこの4つの版をそう書いているわけではありません。ダウンロードのページは、Enterprise 13.2.3(2026年9月29日公開)を既定の版として表示します。BSIが9月3日の2件の対象とするのは、12.4.11未満・13.0.8未満・13.1.5未満・13.2.1未満です。
公式の表で、サポートの終了は12.4.xが2027年5月24日、13.0.xが2027年1月9日、13.1.xが2027年3月20日、13.2.xが2027年5月18日です。12.3.x以前は「Not Supported」です。
BSIとLinux各社の情報
| 提供元 |
確かめた内容 |
| BSI WID-SEC-2026-3190 |
対象はCVE-2026-12704と14199。攻撃者を「entfernter, anonymer」(遠隔の匿名)と書くが、Grafana LabsのCVSSは14199に低い権限(PR:L)を要件とする。更新は9月6日openSUSE、9月9日Red Hat、10月11日SUSE(UTC) |
| Red Hat RHSA-2026:66008(9月9日) |
Red Hat Hardened Imagesのgrafana12.4 12.4.10-0.2.hum1(aarch64・x86_64)。挙がるCVEは12件で、14199を含み、12704は含まない |
| SUSE-SU-2026:4600-1(10月9日) |
評価は「important」(SUSEの評価)。grafana 12.4.10。対象はSLE Server 15 SP7、SAP向け、Desktop、Real Time、Package Hub 15 SP7。18件のCVEで、14199と19475を含み、12704・15815・76154は含まない |
BSIは10月11日(UTC)に、Grafanaのほかの注意情報6件にも、同じSUSEの更新(SUSE-SU-2026:4600-1)を加えています。どれも深刻度は「mittel」で、初版は7月〜9月です。
| BSIの番号 |
初版(UTC) |
挙がるCVE |
| WID-SEC-2026-2289 |
7月12日 |
CVE-2026-33382・8595・8609 |
| WID-SEC-2026-2490 |
7月22日 |
CVE-2026-21723 |
| WID-SEC-2026-2989 |
8月24日 |
CVE-2026-17033 |
| WID-SEC-2026-3039 |
8月26日 |
CVE-2026-19197 |
| WID-SEC-2026-3163 |
9月2日 |
CVE-2026-19475(上の表のPostgreSQL Datasourceの件) |
| WID-SEC-2026-3355 |
9月14日 |
CVE-2026-17183 |
8月以前の件は、この記事の表には入れていません。10月11日の更新で新しく加わったのは、SUSEのパッケージの情報です。
両社の版12.4.10は、Grafana Labsのページが12704・15815・76154の修正版とする12.4.11より低い版です。ただし両ページは、これらのCVEに触れていません。OSの配布元で入れた場合は、配布元の最新の更新を確認します。BSIの一覧にあるopenSUSEの案内は、開いていません。
影響する会社・しない会社
- 影響する: 自社(や委託先)のサーバーでGrafanaを動かし、版が上記の系列ごとの修正版より低い会社。件ごとの条件は、上の表で確かめます
- 影響する(条件つき): Enterpriseで、SAMLのIdP-initiated loginを有効にしている会社(12704)。自分で運用するGrafanaで、Auth Proxyとキャッシュを使っている会社(14199)
- 影響する(確認が要る): プラグインを自分で追加している会社(15815)。共有ダッシュボードを一時停止で運用している会社(81841)。Editor権限の利用者が多い会社(76154・13720)
- 影響する(確認が要る): 12.3.x以前など、サポートが終わった系列を使う会社
- 影響しない: Grafanaを使わない会社。表の修正版以上にそろえた会社は、この期間の分の修正を含みます
- 要確認: Grafana Cloudを使う会社。ページに記載がないため、Grafana Labsに確かめます
編集部の補足として、Grafanaの画面がインターネットから直接見える状態になっていないかも確かめます。SAMLを使う別の製品の件は、NetScalerのSAMLの記事でも扱っています。
情シスが今日やること
- Grafanaを動かす場所を洗い出す(委託先の監視基盤も含める)。Cloudか自分で運用かを分けます
- 版を確かめる。公式のCLIの説明では、
grafana cli -v で、Grafana server CLIの版が出ます。管理画面でも確かめられます(編集部の補足)
- OSSかEnterpriseか、認証の方式(SAML・Auth Proxy・OAuthなど)を確認する。12704と14199の条件に当たるかを、設定ファイルで見ます(編集部の補足)
- 12.4.12・13.0.10・13.1.7・13.2.3以上に更新する。更新までは、プラグインを新しく入れない、SAMLのIdP-initiated loginを見直す、などを決めます(編集部の補足)
- 更新を後回しにする場合は、期限と理由を記録する。公式の予定表では、10月20日に13.3が出る予定です
書かれていないこと
次の点は、確かめた資料に書かれていません。
- 悪用された事例や、攻撃を観測したという報告
- 各件の回避策(10件のページに、修正版以外の記載がありません)
- Grafana Cloudへの影響(14199の「自分で運用するGrafanaだけ」という記述を除く)
- Grafana LabsのブログのセキュリティリリースのうちこのCVEを扱うもの(探しましたが、確かめられませんでした)
- Red Hat・SUSEのパッケージに、Enterpriseだけの件が当たるかどうか
2026年10月12日 追記: BSIが10月11日(UTC)に同じSUSEの更新を加えた、Grafanaのほかの注意情報6件(7月〜9月が初版)の一覧を足しました。