メールサーバーのソフトDovecot(メールを受け取る時につなぐIMAP・POP3のサーバー)の脆弱性25件が、2026年8月26日付のアドバイザリで公開されています。無償版の修正版は2.4.5です。公開から6週間あまりたちましたが、ドイツのBSI(CERT-Bund)の注意情報WID-SEC-2026-3076(深刻度「hoch」=高)に、10月6日・8日・11日(UTC)でRed Hat・Rocky Linux・Oracle Linuxの修正が加わりました。
自社でメールサーバーを動かしている会社は、版とOSのパッケージの更新状況を確認します。メールを外部のサービスに任せている会社が、自分で直す作業は無いのが一般的です。
公式の資料で確かめられたこと
| 項目 |
内容 |
出どころ |
| 公開日 |
アドバイザリは8月26日付。dovecot.orgとメーリングリストの掲載は8月28日。BSIの初版は8月27日(UTC) |
Open-Xchange、Dovecot、BSI |
| 件数 |
Dovecot側は25件。BSIは28件を挙げる |
Open-Xchange、BSI |
| 修正版 |
無償版(Community Edition、CE)は2.4.5だけ(影響する版は2.3.0以降)。商用版のDovecot Proは2.3.22.2・3.0.7・3.1.6 |
Open-Xchange |
| 深刻度 |
dovecot.orgの表示は、High 6件・Moderate 15件・Low 4件。CVSSは3.1から9.1。BSIは全体で「hoch」(BSIの評価) |
Dovecot、BSI |
| 悪用 |
25件とも「No publicly available exploits are known」(公開された攻撃コードは知られていない) |
Open-Xchange |
アドバイザリの冒頭です。影響する版と修正版が書かれています。
 Dovecot Security Advisory 3/2026の冒頭。影響する版と修正版が書かれている出典: Dovecot「Dovecot Security Advisory 3/2026」(dovecotメーリングリスト)(引用)
25件の一覧
Open-Xchangeのアドバイザリとdovecot.orgのページから作りました。「内容」は編集部の要約、深刻度はdovecot.orgの表示、CVSSはアドバイザリの値です。CVEは「CVE-2026-」を省きました。影響する版は、特記がなければCEの2.3.0以上2.4.5未満です。条件・回避策は原文の要約です。
| CVE |
内容 |
深刻度 |
CVSS |
条件・回避策 |
| 42007 |
Sieveのeditheaderでuse-after-free。任意コード実行の可能性 |
High |
9.1 |
認証要。この拡張を無効に |
| 27852 |
宛先が非常に多いメールで、IMAPのメモリ枯渇 |
High |
7.5 |
メールを送れる相手が起こせる |
| 33605 |
ManageSieveのログイン処理が停止 |
High |
7.5 |
認証不要。接続元を絞る |
| 42391 |
ログイン前のIDコマンドでメモリとCPUが増加 |
High |
7.5 |
認証不要。接続数を制限 |
| 40018 |
MySQLの多バイト文字のエスケープ誤り |
High |
7.4 |
原文に詳細なし |
| 73208 |
OAuth2でscopeが無いトークンにaudを代用 |
High |
7.4 |
OAuth2。IdPがscopeを付ける |
| 33263 |
接続数の上限でsubmission-loginが停止 |
Moderate |
4.3 |
submission。接続数を制限 |
| 33607 |
IMAPのLISTでCPUを消費 |
Moderate |
4.3 |
認証要。CPUを監視 |
| 33606 |
メール内容がdsyncのコマンドとして解釈 |
Moderate |
4.8 |
dsyncをstreamで実行時 |
| 33604 |
SMTPスマグリング |
Moderate |
5.9 |
Sieve redirectやsubmissionの中継時 |
| 40014 |
THREADでCPUを消費 |
Moderate |
6.5 |
メールを送れる相手が起こせる |
| 40017 |
THREADの別経路でCPUを消費 |
Moderate |
6.5 |
同上 |
| 40013 |
ManageSieveで境界外書き込み |
Moderate |
4.3 |
認証要。ManageSieveを無効に |
| 40019 |
ManageSieveのログインが無限ループ |
Moderate |
5.9 |
CE 2.4.3以降のみ。認証不要 |
| 40015 |
imap-hibernateが停止 |
Moderate |
4.3 |
認証要。hibernationを無効に |
| 40205 |
OAuth2で複数scopeのうち1つで認証が通る |
Moderate |
5.9 |
リモート検証時。ローカル検証を使う |
| 42008 |
XCLIENT FORWARDでパスワード無し認証を注入 |
Moderate |
4.3 |
信頼するプロキシの設定時 |
| 42395 |
XCLIENT FORWARDのNUL文字でログイン処理が停止 |
Moderate |
4.3 |
同上 |
| 42392 |
imap-urlauthが未初期化メモリをエラーに含める |
Moderate |
4.3 |
URLAUTH有効時。無効に |
| 73209 |
圧縮データでimap-loginが停止 |
Moderate |
6.5 |
認証要 |
| 52687 |
COMPRESS ZSTDでメモリを大量に消費 |
Moderate |
6.5 |
認証要。IMAP圧縮を無効に |
| 40203 |
IMAP圧縮で、短いメールの内容の一致が分かる |
Low |
3.7 |
圧縮有効時。無効に |
| 40204 |
lda_mailbox_autocreateがACLを回避 |
Low |
3.1 |
原文に詳細なし |
| 42393 |
doveadmのパスワード長が処理時間から分かる |
Low |
3.1 |
doveadmへの接続を絞る |
| 52681 |
Sieveの資源使用量の記録がリセットされる |
Low |
3.1 |
認証要。CPUとディスクを監視 |
「認証要」は、有効な認証情報が要ることです。40205・42008・73208・52687・52681は、2.3系の途中の版(2.3.4から2.3.15のいずれか)以降が影響します。
BSIの28件は、この25件に、CVE-2023-51764・51766(アドバイザリが33604の説明で挙げる2件)と、リリース告知の番号CVE-2026-4200(42008と同じ内容)を加えたものです。含めた理由は書かれていません。
Linux各社の修正の配布
BSIの更新履歴は、第9版(10月11日・UTC)まで、各社の修正を順に加えています。次は編集部が各社のページで確かめた内容です。
| 提供元 |
アドバイザリ(日付) |
対象とパッケージ |
評価 |
修正されたCVE |
| SUSE |
SUSE-SU-2026:3919-1(9月2日) |
SLES 12 SP5。dovecot22 2.2.31-19.40.1 |
critical(SUSE) |
14件 |
| Amazon |
ALAS2-2026-3935(9月28日) |
Amazon Linux 2。2.2.36-6.amzn2.1.4 |
Important |
4件(27852・42007・42008・42391) |
| Debian |
DSA-6526-1(BSIの履歴では9月28日) |
trixie。1:2.4.1+dfsg1-6+deb13u7 |
記載なし |
25件 |
| Red Hat |
RHSA-2026:76763(10月6日)、79371(10月8日) |
RHEL 8、RHEL 10 |
Important |
各8件 |
| Oracle |
ELSA-2026-76763(10月6日)、79371(10月8日) |
OL 8は2.3.16-16.el8_10、OL 10は2.3.21-19.el10_2.8 |
Important |
各8件 |
| Rocky |
RLSA-2026:76763(10月7日)、79371(10月10日) |
Rocky 8、Rocky 10 |
Important |
各8件 |
Red Hat系の8件は、どのページも27852・33263・33605・40018・40019・42007・42391・73208で、dovecot.orgがHighとする6件をすべて含みます。
ELSAのページには、2.3.16-15のような版ごとに各CVEの修正が書かれています。版の番号が2.4.5より古くても、修正が入っている場合があります。
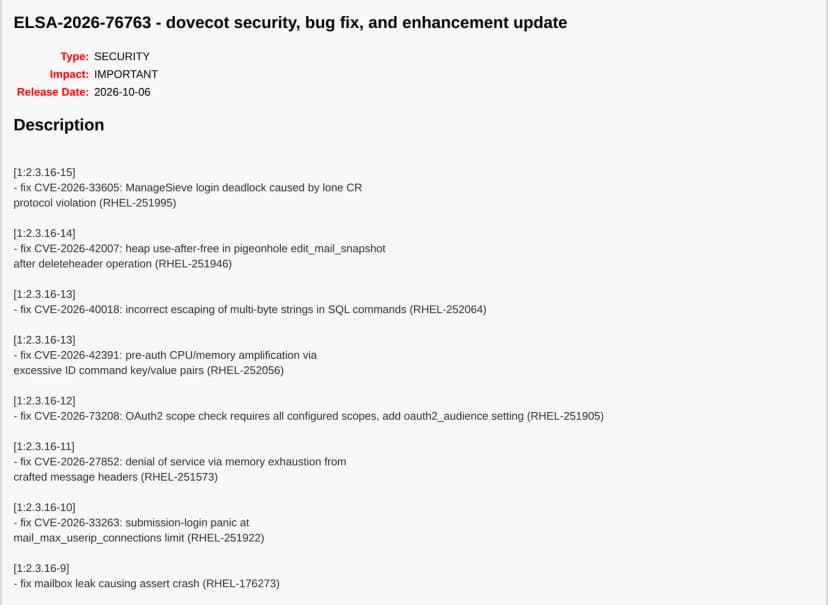 OracleのELSA-2026-76763。2.3.16の版ごとにCVEの修正が並ぶ出典: Oracle「ELSA-2026-76763 dovecot security, bug fix, and enhancement update」(引用)
同じ配り方は、BIND 9の脆弱性の記事でも書きました。
影響する会社・しない会社
- 影響する: 自社のサーバー(オンプレ・VPS・クラウド上の仮想マシン)でDovecotを動かしている会社
- 影響する(確認が要る): Sieve・ManageSieve(メールの自動振り分け)、OAuth2認証、信頼するプロキシ、IMAPの圧縮、submissionを使っている会社。表の条件に当たる件があります
- 影響する(確認が要る): Dovecotを組み込んだメール製品の利用者。提供元の案内を確認します
- 影響しない: メールをMicrosoft 365・Google Workspace・レンタルサーバーなどに任せ、自社でDovecotを動かしていない会社。自分で更新する作業はありません(一般的な整理)。各事業者がDovecotを使っているかは、確かめた資料に書かれていません
条件のある件は、その機能を使っていなければ当たらない可能性があります(編集部の整理)。
情シスが今日やること
- Dovecotを動かすサーバーを洗い出し、
dovecot --version と、rpm -q dovecot などのパッケージの版を控える(編集部の補足)
- 版の番号だけで判断せず、OSのアドバイザリ(RHSA・ELSA・RLSA・DSAなど)に自社の版の更新が出ているかを確かめる。Red Hat系の更新は8件で、残り17件の扱いは書かれていません。ベンダーへの問い合わせ事項にする(編集部の補足)
- OSのパッケージを更新し、サービスを再起動する。更新後に受信と送信を試す(編集部の補足)
- 更新できない間は、ManageSieve・editheader・IMAPの圧縮・URLAUTH・信頼するプロキシのうち、使っていない機能を無効にし、接続元を絞る。表の回避策は公式の記述で、使っている機能の確認は編集部の補足です
- 2.4.5へ上げるなら、リリース告知の変更点を読む。OTP認証の削除、COMPRESSがDEFLATEだけになる点、sieve_max_cpu_timeの既定が30秒になる点などが挙がっています
版は、次のテンプレで台帳に残せます。
書かれていないこと
確かめた資料には書かれていないため、この記事でも書きません。
- 悪用された事例や、攻撃を観測したという報告
- CEの2.3系に、今後修正版が出るかどうか
- Red Hat・Rocky・Oracleの更新が挙げない17件が、影響を受けないのか、未修正なのか。RHEL 9の更新も、確かめた資料にはありません
- Debianが挙げる42394が、アドバイザリにもBSIにも無い理由
- 2.4.5へ更新した後の不具合の有無(メーリングリストの2.4.5の質問は確かめていません)