データベース のMariaDBについて、脆弱性 9件のCVEの記録が2026年10月9日(UTC)に公開されました。ドイツのBSI(CERT-Bund)も、注意情報WID-SEC-2026-3856(深刻度「hoch」=高)を出しています。初版は10月11日22:00(UTC)で、ドイツ時間では10月12日です。
サーバーの8件の修正版は、すでに8月から出ています。自社の版と、使い方で変わる条件を確かめます。Linux のOSのパッケージの扱いは、Dovecotの記事 でも触れています。
公式の資料で確かめられたこと
項目
内容
出どころ
CVEの公開
9件とも2026年10月9日(UTC)。登録元はGitHub
CVE記録
修正版(サーバー)
10.6.28(8月13日)、10.11.19・11.4.13・11.8.9・12.3.3(いずれも8月24日)、13.0.2(9月15日)
MariaDBのリリースノート
修正版(接続ライブラリ)
MariaDB Connector/C 3.4.10。対象は3.4.1〜3.4.9
GitHubのアドバイザリ
アドバイザリの公開
9件のうち8件は9月7日、RPMの件(CVE-2026-107814)は9月21日(UTC)。アドバイザリはMariaDB/serverのリポジトリにあり、Connector/Cの件もここに載っている
GitHub(API )
BSIの評価
深刻度「hoch」。製品欄はMariaDBの上の6系統の「修正版より前」。対象OSはLinux・UNIX・Windows
BSI
CVSS 3.1の基本値の最大は8.5、最小は4.4です(GitHubとCVE記録で同じ)。BSIの要約は「任意のコード実行、権限の昇格、サービス不能、情報の漏えい、安全対策の回避」です。
MariaDBの10.6.28などのリリースノートには、サーバーの件のうち6件(107815・107816・107817・107818・107821・107823)が、MDEV番号(修正の管理番号)つきで載っています。RPMのホームの件(107814)は、番号なしで「ホームを/nonexistentに変えた」と載っています。ACLキャッシュの件(107822、MDEV-40541)は、確かめた範囲では載っていませんでした。13.0.2のリリースノートには、9件のどれの記載も見つけられませんでした。13.0.2が修正版であることは、GitHubのアドバイザリとCVE記録の記載によります。
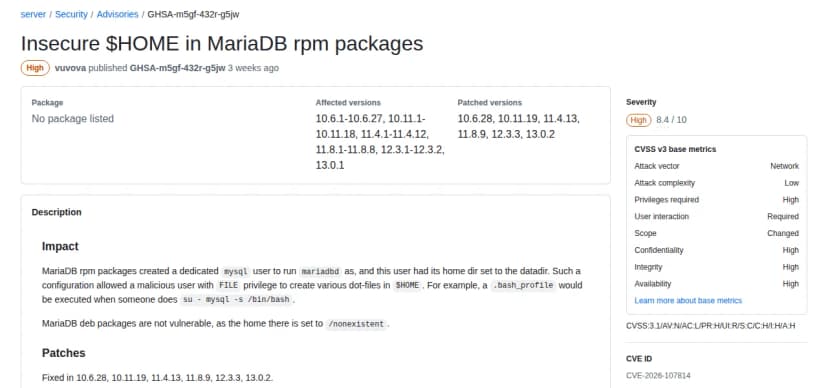
MariaDBのGitHubアドバイザリ。RPMのホームの件(CVSS 8.4) 出典: MariaDB「Insecure $HOME in MariaDB rpm packages」(GitHub) (引用) 9件の内訳
次の表は、アドバイザリとCVE記録の説明の要約です。「条件」の欄は、説明と回避策(Workarounds)から読み取れる点です。
CVE
内容(要約)
CVSS 3.1
条件・関係する機能
CVE-2026-107815
CONNECTエンジンのDOSテーブルで、スタックの外へ1バイト(0)を書く。クラッシュと、コード実行の可能性。「実験室の条件でコード実行が示された」と書かれている
8.5
CONNECTエンジンを使える認証済みの利用者。不要なら入れない
CVE-2026-107814
RPMのパッケージで、mysqlサービス用アカウントのホームがデータ領域だった。.bash_profile などを置くと、管理者がそのアカウントでログインシェルを開いたときに動く
8.4
RPMのみ。FILE権限と、管理者のログインシェル操作が前提。debは対象外
CVE-2026-107818
mariadb.service が、次回の再起動で /run/mysqld/wsrep-new-cluster を読む。そこに環境変数を仕込める
8.4
FILE権限と、/run/mysqld へ書ける secure-file-priv の設定
CVE-2026-107821
バイナリのFRMファイル(表の定義)の検証が足りない。細工したファイルでクラッシュ、範囲外の読み書き、コード実行の可能性
8.0
データ領域にファイルを置ける者。FILE権限と、データ領域へ書ける secure-file-priv の設定
CVE-2026-107823
ビューのFRMの解析で、ユーザー名の改行を安全に扱わない。名前の一部がビューのセキュリティ情報として読まれ、権限が上がる可能性
7.2
CREATE USER権限と、GRANT OPTION付きのCREATE VIEW権限
CVE-2026-107816
qc_infoプラグイン(クエリキャッシュの内容を見せる表)が、NULLバイトを含む問い合わせで、バッファの外を読む。メモリの漏えいやクラッシュの可能性
6.4
qc_infoプラグインを入れている場合。外せば回避できる
CVE-2026-107822
ACLキャッシュで、ロールと localhost のユーザーのキーが衝突し、別のアカウントの権限を使える
6.4
CREATE USER権限。権限を持つ者が限られていれば、昇格先がない
CVE-2026-107819
接続ライブラリ Connector/C(libmariadb)が、TLSのホスト名の不一致を見落とし、平文のパスワード方式に切り替える
5.9
クライアント側。通信路に割り込む攻撃者(中間者)が前提。サーバーの版とは別
CVE-2026-107817
mysql_jsonプラグインが、MySQLのバイナリJSONを正しいと仮定する。細工した表で、範囲外の読み取りやクラッシュ
4.4
mysql_jsonプラグインを入れている場合。移行が済んだら外す
数えると、CVSSが8.0以上は4件、6.4が2件、7.2・5.9・4.4が各1件です。GitHubの区分では、High 5件、Medium 4件です。
CREATE USER is a high privileged administrative operation, if only high privileged users have it, they won't have a higher-privileged account to escalate to.
出典: MariaDB GHSA-2m85-2x26-36rf(CVE-2026-107822)
訳すと、CREATE USERは高い権限の管理操作で、持つのが高権限の利用者だけなら、昇格先がない、という意味です。多くの環境ですでにそうなっているとも書かれています。
条件の整理
条件
該当するCVE
件数
FILE権限が要る
107814・107818・107821
3件
CREATE USER権限が要る
107822・107823
2件
プラグイン・エンジンが入っていることが前提
107815(CONNECT)・107816(qc_info)・107817(mysql_json)
3件
クライアント側のライブラリ
107819(Connector/C)
1件
FILE権限は、サーバー上のファイルを読み書きできる強い権限です。CVE-2026-107821のアドバイザリには、FILE権限は通常ごく限られた場合にだけ付与され、secure-file-privでデータ領域へのアクセスを許さなければ細工したファイルを置けない、と書かれています。
同じ修正版のリリースノートに載っている、別のCVE 7件
編集部が開いた10.6.28・10.11.19・11.8.9のリリースノートの「セキュリティ」の欄には、今回の9件とは別のCVE 7件が、CVSS 3.1の基本値つきで載っています。CVE-2026-92262(9.9)、CVE-2026-60585(6.6)、CVE-2026-60331(6.4)、CVE-2026-60747(6.2)、CVE-2026-47023(4.9)、CVE-2026-60184(4.4)、CVE-2026-61081(2.7)です。
最も高いCVE-2026-92262は、10月12日の時点でCVEの記録もNVDの登録も公開されておらず、中身は確かめられませんでした。修正版へ上げると、今回の9件とあわせて、これらの修正も入ります。今回の9件の条件に当たらない会社にも、更新を予定に入れる理由があります。
影響する会社・しない会社
影響する: MariaDBのサーバーが、10.6.28・10.11.19・11.4.13・11.8.9・12.3.3・13.0.2のいずれかより前の版の会社(上の6系統。BSIも同じ範囲)。OSのパッケージは、古い番号でも修正済みの場合があります
影響する(重い): RPMで入れ(RHEL系など)、FILE権限を持つアカウントがある会社。CVE-2026-107814・107818・107821が重なります
影響する(重い): CONNECTエンジンを入れていて、利用者にそのテーブルを作らせている会社。CVE-2026-107815はCVSSが最も高い件です
影響する(確認が要る): アプリのアカウントにCREATE USER権限やFILE権限を付けている会社(編集部の補足)
影響する(確認が要る): libmariadb(Connector/C)を使うアプリが、TLSでデータベースへつないでいる会社。3.4.1〜3.4.9が対象です
影響しない: MariaDBを使っていない会社(MySQLなど別の製品は、この記事の資料では確かめていません)。debで入れた場合のCVE-2026-107814も対象外です
影響が小さい(編集部の整理): 上の権限・プラグインの条件に当たらず、アプリの接続だけに使う構成。更新は予定に入れます
10.6系は、リリースノートで「10.6.28が10.6系の最後のリリース」と書かれています。「2026年7月まで保守」とも書かれています。10.6系を使っている会社は、上の版へ移る計画が必要です。10.5以前や、11.0〜11.3、11.5〜11.7、12.0〜12.2の扱いは、CVE記録に書かれていません。
Linux各社の状況
編集部が10月12日に開けたページで確かめたものです。
Debian: トラッカーでは、サーバーの7件(107815・107816・107817・107818・107821・107822・107823)で、bookworm(1:10.11.18-0+deb12u1)とtrixie(1:11.8.6-0+deb13u1)が「vulnerable」、forky・sid(11.8.9)が「fixed」でした。CVE-2026-107814はdeb版が対象外で、not-affectedです。CVE-2026-107819(Connector/C)のページは、mariadb-connector-cが「unfixed」でした
Red Hat: RHEL 7・8・9・10に、サーバーの件を載せています。Affected(修正未配布で影響あり)が107814・107815・107818・107821・107823、Fix deferred(修正を延期)が107816・107817・107822です。Connector/Cの107819は、RHEL 8・9・10がFix deferredです。更新(RHSA)の記載は、9件とも確かめられませんでした。RHEL 8のmariadb:10.3、RHEL 7のmariadbなど、CVE記録の範囲(10.6.1以上)より古い系統も、Red Hatは対象に載せています
Red Hatの評価は、GitHubと違う件があります。107815は7.5、107821は6.7、107816は5.4です
NVD: 107814と107815は「Awaiting Analysis」、107819は「Received」でした。ほかの6件は確かめていません
Ubuntu: ページが開けず(404と504)、確かめられませんでした
情シスが今日やること
版と入れ方を控える。mariadb --version(古い環境では mysql --version)、SQLでは SELECT VERSION();、rpm -q mariadb-server か dpkg -l mariadb-server です(編集部の補足)。RPMかdebか、アプリに同梱かを分けます
RPMで入れた環境は、getent passwd mysql でmysqlアカウントのホームを見る(編集部の補足)。データ領域のままなら、アドバイザリの回避策のとおり usermod -d /nonexistent mysql で変えます。更新が入れば、リリースノートでは、既存の環境のホームも自動で直ると書かれています
FILE権限を持つアカウントを洗い出す。SELECT GRANTEE FROM information_schema.USER_PRIVILEGES WHERE PRIVILEGE_TYPE='FILE'; と SHOW VARIABLES LIKE 'secure_file_priv'; を使います(編集部の補足)。アプリが使わないなら外し、secure-file-privはデータ領域と /run/mysqld に書けない設定にします(公式の回避策)
SHOW PLUGINS; と SHOW ENGINES; で、CONNECT・qc_info・mysql_jsonが入っているかを見る(編集部の補足)。使わないなら外します(公式の回避策)。CREATE USER権限を持つアカウントも数えます更新できる環境は、使っている系統の修正版へ上げる。OSのパッケージを使う環境は、配布の状況をDebianやRed Hatのページで見て、更新後に rpm -q --changelog mariadb-server などでCVE番号を確かめます(編集部の補足)。すぐに上げられないサーバーは、回避策の実施と理由を記録します
書かれていないこと
次の点は、確かめた資料には書かれていません。この記事でも書きません。
悪用された事例(アドバイザリにも、BSIの注意情報にも記載がありません)。「悪用されていない」という意味ではありません
10.5以前など、CVE記録の対象に挙がっていない系統の扱い
リリースノートに載っているCVE-2026-92262(CVSS 9.9)の中身。CVEの記録が公開されていません
CVE-2026-107822(MDEV-40541)の修正が入った版のリリースノートでの記載、13.0.2のリリースノートでの記載
MariaDB Connector/C 3.4.10のリリースノート。公式ページが読み込めず、GitHubのタグとCVE記録の記載で確かめました
Connector/Cを使う具体的な製品名(PHPやほかのソフトとの関係)
Linux各社が各件を直す版の番号と日付。Ubuntuは確かめられませんでした