画像の変換や縮小に使われるソフトImageMagickが、2026年10月10日に7.1.2-33を出しました。同じ日に、GitHub でセキュリティ アドバイザリ25件を公開しています。
ドイツのBSI(CERT-Bund)も10月12日(ドイツ時間)に注意情報WID-SEC-2026-3867(深刻度「hoch」=高)を出しました。25件の中身と、情シス が確かめることをまとめます。同じく画像・文書を処理するソフトの話題として、Ghostscriptの記事 もあわせてどうぞ。
公式の資料で確かめられたこと
項目
内容
出どころ
リリース
7.1.2-33と6.9.13-58が、どちらも2026年10月10日(UTC 13:49)。前の版は7.1.2-32(9月27日)と6.9.13-57(9月27日)
ImageMagick(GitHub)
アドバイザリ
10月10日(UTC)の公開は25件。編集部がAPI の一覧から数えると、High1件・Medium6件・Low18件で、運用側の数と一致した
ImageMagick(GitHub)
影響する版
多くの件で7.1.2-33より前、6.9.13-58より前。7系だけの件が7件ある
ImageMagick(GitHub)
ChangeLog
7.1.2-33の欄が、25件すべてのアドバイザリ番号を参照している
ImageMagick
BSIの評価
深刻度「hoch」。対象は7.1.2-33より前と6.9.13-58より前。要約は「サービスの権限での任意のコード実行、メモリの破損、クロスサイトスクリプティング、サービス不能、データの改ざん、機密情報の漏えい」
BSI
ImageMagick側の評価は、Highが1件、Mediumが6件、Lowが18件です。BSIの「hoch」はBSIが付けたもので、25件のうち最も重い評価に合わせたものとみられます(編集部の推測)。BSIの要約にあるクロスサイトスクリプティングは、Lowの1件(MVGエンコーダー)の分類(CWE-79)に対応します。
25件の内訳
次の表は、GitHubのアドバイザリの題・深刻度・説明を整理したものです。Lowのまとめ方は編集部の整理です。CVE番号の欄に番号があるのはMediumの2件だけで、どちらも以前の件(修正が不完全だったもの)の番号です。Highの1件を含む残りには、CVE番号がありません。
区分
アドバイザリ
内容(説明の要約)
CVSS 3.1
High
GHSA-pwpf-8799-94cj
bzip2圧縮の画像を読むときのスタックバッファオーバーライト。CVEなし
8.1
Medium
GHSA-j2rp-5r6m-f7x8
MNGデコーダーのヒープバッファオーバーライト(32ビット環境。題の表記はMGN)。CVE-2025-55154の修正が不完全
5.3
Medium
GHSA-h3qx-937j-245g
UHDRデコーダーで、幅と高さの確認が読み込みの後に行われる(ポリシーの回避)
5.3
Medium
GHSA-83w9-w85j-h9jc
MATデコーダーのエラー時のメモリリーク(小さい)
5.3
Medium
GHSA-8ghq-p369-g395
XMLの解析で深さの上限に達したときのメモリリーク
5.3
Medium
GHSA-vm77-q83h-5fhg
CVE-2026-34238の修正が32ビット環境で不完全
5.1
Medium
GHSA-5jf2-9gcp-q234
細工したXMPプロファイルによるメモリリーク
5.3
Low(4件)
GHSA-528x-2384-jmxp ほか
セキュリティポリシーの回避(下で説明)
3.3〜3.9
Low(7件)
GHSA-j657-rmv3-4m94 ほか
メモリリーク(MSLデコーダー、FPX・JNGエンコーダー、-set profile、PerlMagick、compare、-cdl)
2.5〜3.7
Low(2件)
GHSA-mqmp-r5jh-jx7w、GHSA-7438-vh5v-v52h
32ビット環境のヒープバッファオーバーライト(PICT、convex-hull)
2.5〜3.7
Low(5件)
GHSA-5222-mhv9-26rg ほか
読み出し超過(最小外接矩形の表示)、MVGデコーダーのスタックオーバーフロー、DJVUデコーダーのヌルポインタ参照、MVGエンコーダーのコード注入、X11 animateのヒープバッファオーバーライト
3.3〜3.7
数えると、Mediumの6件のうち2件が32ビット環境に関わり、Lowの2件も32ビット環境の件です。メモリリークはMediumに3件、Lowに7件あります。6系にも修正が入るのは18件、7系だけの修正は7件です。
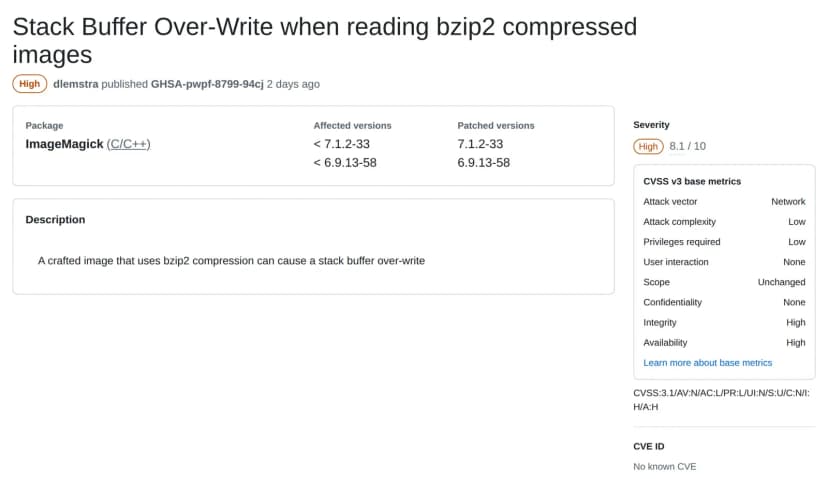
Highの1件(GHSA-pwpf-8799-94cj)
ImageMagickのGitHubアドバイザリ。Highの1件の題・影響する版・修正版 出典: ImageMagick「Stack Buffer Over-Write when reading bzip2 compressed images」(GitHub) (引用) 説明は「細工した、bzip2圧縮を使う画像で、スタックバッファオーバーライトが起きる」の1文です。CVSS 3.1は8.1(ネットワークから・攻撃の難しさは低い・必要な権限は低い・利用者の操作なし)で、機密性への影響はなく、完全性と可用性への影響が高い、という評価です。弱点の種別はCWE-125・573・787です。
bzip2への対応が有効なビルドだけが対象かどうかは、アドバイザリに書かれていません。悪用の報告も、確かめた資料には書かれていません。
ポリシーの回避を直す件(4件)
ImageMagickは、policy.xmlで読める画像形式、メモリや時間の上限、外部プログラム(delegate)の使用を制限できます。公式の説明では、初期状態は制限の少ない「open」のポリシーで、ファイアウォールの内側やコンテナのような守られた環境向けです。「limited」など、より厳しいポリシーも用意されています。
Lowの4件は、この制限をすり抜ける問題です。
GHSA-528x-2384-jmxp: delegateの呼び出しの解析の誤りで、ポリシーで禁止した実行ファイルが動く
GHSA-fp46-842c-2v83: PS・PDF・XPSのデコーダーで、ある引数を指定すると、リストの長さの制限が効かない
GHSA-79p5-w6jv-r997: ローカルでシンボリックリンクを作れる者が、IsRightsAuthorizedByNameのポリシー確認を回避できる
GHSA-4wfv-467j-fqh9: GHSA-jjp4-3fwf-393jの修正が不完全。修正版は7.1.2-32(6系は6.9.13-58)
MediumのUHDRデコーダーの件(GHSA-h3qx-937j-245g)も、幅と高さの上限の確認が遅れる問題です。ChangeLogの7.1.2-33には、設定の読み込みに失敗したときは許可しない、という趣旨の項目(Deny authorization when policy configuration fails to load)もあります。
制限をかけている会社ほど、7.1.2-33以降(6系は6.9.13-58以降)に上げる意味があります。ポリシーを書いていても、版が古いと制限が効かない場合がある、ということです。
25件とは別の、Windows版の件(CVE-2026-108693)
BSIの注意情報には、GitHubの参照が25件あります。うち24件は上のアドバイザリで、GHSA-4wfv-467j-fqh9は含まれていません。残る1件は、10月11日に公開された別の件(GHSA-92c8-5jfq-j2vj、CVE-2026-108693)です。GitHubのアドバイザリデータベース にある未審査(unreviewed)の項目で、ImageMagickのリポジトリが出したアドバイザリではありません。BSIが注意情報に挙げているCVE番号も、この1件だけです。
項目
内容
出どころ
内容
WindowsのImageMagickが、Ghostscriptが登録されていないとき、gswin64c.exeを名前だけで起動する。PDF・PostScript・EPSの変換で、作業フォルダの偽の実行ファイルが動く恐れがある
NVD
対象
「7.1.2-33まで、6.9.13-58まで」。7.1.2-33も含む
NVD
評価
CVSS 3.1は7.0(ローカル・利用者の操作あり)。登録元はVulnCheck。NVDの状態は「Received」(10月11日)
NVD
Red Hat
深刻度Moderate。RHEL 7は「Affected」、RHEL 6は「Out of support scope」
Red Hat
Debian
「Windowsだけが対象」として、not-affected
Debian
NVDの記載から、ImageMagickがPDFやPostScriptの変換をGhostscriptに任せることが確かめられます(Windows版の説明)。NVDの記載どおりなら、この件は7.1.2-33に上げても直りません。修正の予定は、確かめた資料に書かれていません。Windowsで使う会社は、Ghostscriptが正しく登録されているかと、変換を動かす作業フォルダにほかの人がファイルを置けないかを確かめてください(編集部の補足)。
影響する会社・しない会社
影響する: LinuxのサーバーにImageMagick(imagemagick、libmagickcore、PerlMagickなど)が入っていて、7.1.2-33より前の版(6系は6.9.13-58より前)の会社。OSのパッケージは、修正済みでも古い番号のことがあります
影響する(確認が要る): 外から受け取った画像(Webのアップロード、メール添付)を、サーバーで自動的に変換・縮小・サムネイル化している会社(編集部の補足)
影響する(確認が要る): policy.xmlで形式やdelegateを制限している会社。ポリシーの回避の4件に当たります
影響する(確認が要る): Windowsで使っている会社。CVE-2026-108693は、NVDの記載で7.1.2-33も対象です
影響しない(一般的な整理): ImageMagickが入っていないサーバーと、画像の処理をクラウドのサービスに任せていて、自社のサーバーで動かしていない会社。クラウド側が使うかどうかは、この記事の資料では分かりません
ImageMagickは、画像の形式変換、縮小、切り抜き、サムネイル作成などに使われるソフトです。Webサイトのアップロード処理や、業務システムの裏で動いていることがあります(一般的な説明)。どの製品が使っているかは、この記事の資料では確かめていません。
Linux各社の状況
編集部が10月12日に開けたページで確かめたものです。
Debian: セキュリティトラッカーのimagemagickのページでは、sidが8:7.1.2.31+dfsg1-1、trixieが8:7.1.1.43+dfsg1-1+deb13u12、bookwormのセキュリティ更新が8:6.9.11.60+dfsg-1.6+deb12u13でした。25件にはそれぞれのCVE番号が無く、どの版で直るかは、このページでは確かめられませんでした
Red Hat: セキュリティデータにCVE-2026-108693が載っています(Moderate)。25件のアドバイザリを直す更新(RHSA)は、確かめられませんでした
Ubuntu: ページは開けましたが、ImageMagickの一覧が表示されず、確かめられませんでした
各社の修正の状況は、10月12日時点で確かめられなかったものがあります。OSの更新履歴で確かめます。
情シスが今日やること
ImageMagickが入っている場所を洗い出す。7系は magick -version、6系は convert -version で版が出ます(-versionは公式のオプション。6系のコマンド名は編集部の補足)。rpm -q ImageMagick か dpkg -l imagemagick も控えます
入れ方を分ける。OSのパッケージか、自分でビルドしたものか、アプリに同梱されたものか。同梱の場合は、そのメーカーの案内を見ます
外から受け取った画像を処理する仕組みがあるか確認する。あれば優先して上げます(編集部の補足)
policy.xmlで制限している場合は、magick identify -list policy で設定が効いているか確かめ、7.1.2-33以降に上げる。上げられないときは、受ける画像形式を絞ります
WindowsのImageMagickは、Ghostscriptの登録を確認する。更新できないサーバーは、期限と理由を記録します
書かれていないこと
次の点は、確かめた資料には書かれていません。この記事でも書きません。
悪用された事例(アドバイザリにもBSIの注意情報にも記載がありません)
Highの1件が、bzip2対応が有効なビルドに限られるかどうか
ImageMagickを使っている具体的な製品名や、クラウドサービスへの影響
Linux各社が25件を直した版の番号。UbuntuとRed Hatは確かめられませんでした
GitHubのChangeLog.mdは開けず、公式サイトの変更履歴(imagemagick.org/changelog/)を見ました。そこには、25件以外のアドバイザリ番号4件の参照もありますが、公開済みかは確かめていません