本文へ移動
情シスのミカタ
ニュース約7分で読めます

Firefox 157.0.1とThunderbirdの修正、社内PCの版の確認

Mozillaが2026年9月29日〜10月6日に出したFirefox 157・157.0.1、ESR 115・140・153、Thunderbird 157・140・153の修正を、公式のアドバイザリ8件で確かめました。版の確認、自動更新を止めている会社の注意点をまとめます。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Firefox 157.0.1とThunderbirdの修正、社内PCの版の確認

この記事のまとめ

  • Mozillaは9月29日にFirefox 157とESR 3系列を、10月6日に157.0.1を公開しました。Thunderbirdは9月30日です。
  • Impactは、9月29日・30日の7件が「high」、10月6日の157.0.1の1件が「moderate」です。
  • 確かめたアドバイザリ8件に、悪用の記載はありません。Thunderbirdには、メール経由では通常悪用できない旨の注記があります。
  • 自動更新をポリシーで止めている会社は、自分で版を配る必要があります。まず社員のPCの版を確かめます。
こんな方に#30代#40代#50代実務

Mozillaは2026年9月29日にFirefox 157と、延長サポート版(ESR)の115.42・140.17・153.4を公開し、9月30日にThunderbird 157・140.17・153.4を、10月6日にFirefox 157.0.1を公開しました。社員のPCのブラウザーとメールソフトが、これらの版になっているかを確かめる記事です。

ドイツのBSI(CERT-Bund)は、Firefox・Thunderbirdの注意情報3件(WID-SEC-2026-2458・2911・3132、深刻度はどれも「hoch」=高)を10月11日(UTC)に更新しました。ただしこの3件は、Firefox 153〜155の時期の分です。この記事は、Mozilla公式の最新の情報を中心に書きます。

公式の資料で確かめられたこと

Mozillaのアドバイザリの一覧(2026年10月12日に確認)の並びです。
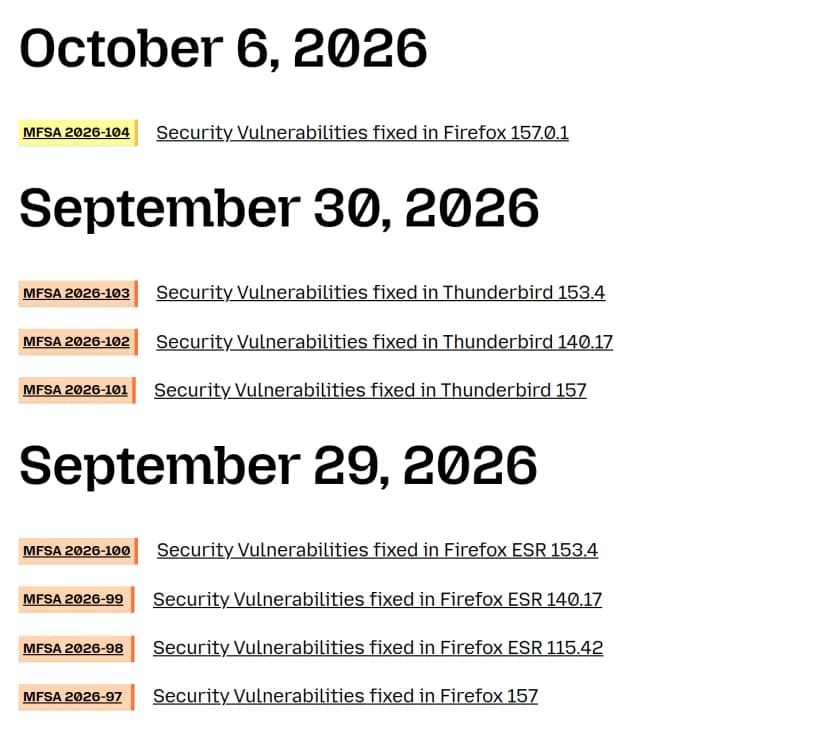
MozillaのSecurity Advisories一覧。10月6日はMFSA 2026-104(Firefox 157.0.1)、9月30日はMFSA 2026-103・102・101(Thunderbird 153.4・140.17・157)、9月29日はMFSA 2026-100・99・98・97(Firefox ESR 153.4・140.17・115.42、Firefox 157)
Mozillaのアドバイザリ一覧。10月6日〜9月29日のMFSA 2026-104〜97出典: Mozilla「Mozilla Foundation Security Advisories」(引用)

8件のページを全部開き、公表日・全体のImpact・修正版・CVEの件数を数えました。件数は編集部が数えたもので、右の3列はCVEごとのImpactの内訳です。

MFSA 製品 修正版 公表日 全体のImpact CVE high moderate low
2026-97 Firefox 157 9月29日 high 76 38 29 9
2026-98 Firefox ESR 115.42 9月29日 high 31 27 4 0
2026-99 Firefox ESR 140.17 9月29日 high 43 32 11 0
2026-100 Firefox ESR 153.4 9月29日 high 62 34 20 8
2026-101 Thunderbird 157 9月30日 high 76 38 29 9
2026-102 Thunderbird 140.17 9月30日 high 44 32 11 1
2026-103 Thunderbird 153.4 9月30日 high 63 34 20 9
2026-104 Firefox 157.0.1 10月6日 moderate 1 0 1 0

同じCVE番号が複数のアドバイザリに載っているため、件数の合計は取りません。「critical」(最上位)のCVEは、8件のどこにもありませんでした。

Impactの「high」の定義は、Mozillaの一覧ページに書かれています(原文のまま)。

High Vulnerability can be used to gather sensitive data from sites in other windows or inject data or code into those sites, requiring no more than normal browsing actions.

出典: Mozilla「Mozilla Foundation Security Advisories」

修正の中身

Firefox 157のアドバイザリ(MFSA 2026-97)の76件は、題を見ると、解放後使用(use-after-free)を含むものが32件です。「Sandbox escape」を含むものは15件(high 9件、moderate 6件)、「Privilege escalation」を含むものは8件でした。サンドボックスとは、ブラウザーが危険な処理を隔離しておく仕組みです。

各CVEの欄には、題・報告者・Impact・バグ番号が並びます。どの条件で悪用できるかという説明は、ほとんどの項目に書かれていません。
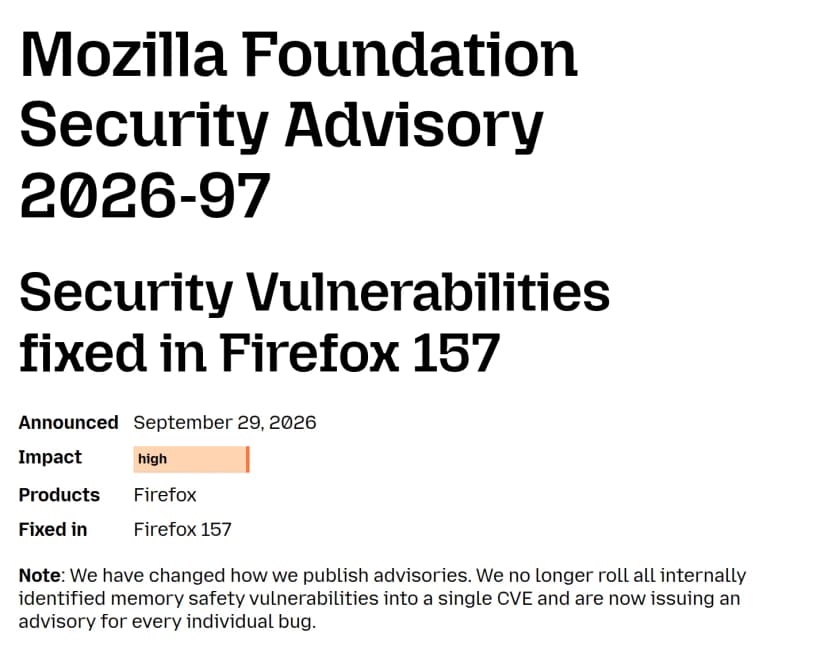
Mozilla Foundation Security Advisory 2026-97。Announced September 29, 2026、Impact high、Products Firefox、Fixed in Firefox 157。個別のバグごとにアドバイザリを出すという注記がある
MFSA 2026-97の冒頭。公表日9月29日・Impact high・修正版Firefox 157出典: Mozilla「Mozilla Foundation Security Advisory 2026-97」(引用)

件数が多いのは、公表のしかたが変わったためです。ページには「内部で見つけたメモリ安全性の脆弱性を1つのCVEにまとめることをやめ、バグ1件ごとにアドバイザリを出す」という趣旨の注記があります。過去の回と件数を単純に比べるのは避けます(編集部の補足)。

10月6日の157.0.1は、MFSA 2026-104に「Mitigation bypass in the File Handling component」(CVE-2026-106016、moderate)の1件です。リリースノートには、ほかにmacOSのダウンロード失敗など3件の修正と、「Security fix.」が書かれています。

悪用の記載

8件のアドバイザリの全文を機械検索し、「exploit」「in the wild」「actively」を探しました。ヒットしたのは、Thunderbirdの3件にある次の注記だけで、悪用の報告ではありません。

In general, these flaws cannot be exploited through email in the Thunderbird product because scripting is disabled when reading mail, but are potentially risks in browser or browser-like contexts.

出典: Mozilla「MFSA 2026-101」

悪用が確認されているという記載は、確かめたアドバイザリにはありません。

Thunderbirdだけの項目として、「2GB以上のメールを開かせて、ヒープバッファーオーバーフローを起こさせる」CVE-2026-103500(low)が3件に入っています。

ESR 3系列とリリースノート

アドバイザリには、ESR 115.42・140.17・153.4の3つが並んでいます。ESR 115.42.0のリリースノートには、次の記載があります。

Firefox ESR 115 is now supported only on Windows 7-8.1 and macOS 10.12-10.14. Users on other operating systems should use Firefox ESR 140 instead.

出典: Mozilla「Firefox ESR 115.42.0 Release Notes」

ESR 140.17.0と153.4.0のリリースノートは、それぞれ「Firefox 128以降」「Firefox 140以降」の機能追加を含むと書いています。Firefox 157の公開日は9月29日、157.0.1は10月6日です。Firefoxの企業向けページには、通常版は「4週間ごと」、ESRは「長期の安定と、定期的なセキュリティ更新、年1回の大きな更新」という趣旨の説明があります。
BSIの3件は、いまも更新されています

BSIの3件は、初版が7月21日・8月18日・9月1日(UTC)で、10月11日(UTC)に第37版・第28版・第20版になりました。10月6日・7日・11日の更新は、どれも「Red Hatの新しい更新を加えた」という記載です。深刻度は3件とも「hoch」です。

影響する会社・しない会社

  • 影響する: Firefoxの通常版を使っていて、157.0.1より前の版が残っているPCがある会社
  • 影響する: ESRを使っている会社。115は115.42、140は140.17、153は153.4より前の版が対象です
  • 影響する: Thunderbirdを使っている会社。157・140.17・153.4より前の版が対象です
  • 影響する(確認が要る): ポリシーや配布ツールで、Firefoxの自動更新を止めている会社。自動では届きません
  • 影響する(確認が要る): ESR 115を使い続けている会社。公式の記載は上の引用のとおりです
  • 影響しない: すでに上の版になっているPC。FirefoxもThunderbirdも入れていない会社

情シスが今日やること

  1. 社員のPCのFirefoxとThunderbirdの版を洗い出す。Firefoxは「Firefoxについて」の画面で版が出ます(編集部の補足。公式のヘルプページは、確認時にCAPTCHAの画面が出て開けませんでした)。資産管理ツールがあれば、それで一覧を取ります
  2. 版を表の修正版と照らす。通常版は157.0.1、ESRは系列ごとの最新、Thunderbirdも系列ごとの最新です
  3. 自動更新を止めていないか確かめる。Firefoxの管理者向け資料では、DisableAppUpdateはFirefox自身の更新を止め、ManualAppUpdateOnlyは自動の確認・ダウンロードをしない設定です。どちらかを入れているなら、MSIなどのインストーラーを自分で配ります。配布ツールで配っている会社も、新しい版への差し替えが必要です
  4. LinuxのPCやサーバーのFirefoxは、ディストリビューションの更新状況を見る。パッケージの版の番号が上がらず、修正だけが入る場合もあります(編集部の補足)
  5. ESR 115が残っていたら、OSの扱いを決める。Windows 7〜8.1・macOS 10.12〜10.14以外で使っていれば、ESR 140への切り替えが公式の案内です。古いOSのPCは、更新の計画を立てます

書かれていないこと

次の点は、確かめた資料には書かれていません。この記事でも書きません。

  • 悪用された事例や、攻撃を観測したという報告
  • 各CVEの攻撃の条件の詳しい説明(アドバイザリの題と、Impactだけの項目が多い)
  • ESR 115のサポートの終了日(Mozillaのサポートのページは、確認時にCAPTCHAで開けませんでした)
  • Thunderbirdのリリースノートの内容(確かめていません)
  • Linuxの各ディストリビューションが、いつ修正を配るか

よくある質問

Q悪用は確認されていますか?

A確かめたMozillaのアドバイザリ8件(MFSA 2026-97〜104)には、悪用が確認されているという記載はありませんでした。書かれていないことと、起きていないことは別です。

QThunderbirdはメールを開くだけで危ないのですか?

AMFSA 2026-101〜103には、「メールを読むときはスクリプトが無効なので、通常はメール経由では悪用できない。ただしブラウザーやそれに近い場面ではリスクになりうる」という趣旨の注記があります。それでも修正版への更新は必要です。

QESR 115を使っています。どうすればよいですか?

AESR 115.42.0のリリースノートに、「ESR 115はWindows 7〜8.1とmacOS 10.12〜10.14でのみサポートされ、ほかのOSの利用者はESR 140を使う」という趣旨の記載があります。サポートの終了日は、確かめられた公式ページには見つかりませんでした。

QLinuxのPCのFirefoxは、どう更新されますか?

Aディストリビューションのパッケージで入れている場合は、ディストリビューションの更新で配られるのが一般的です(編集部の補足)。BSIの注意情報が10月にRed Hatの更新を加え続けているのは、この配布の話です。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月12日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします