デジタル庁は11月17日、マイクロソフト社の障害によるメールの不具合が解消したと知らせました。13日(金)から14日(土)までにデジタル庁へ送ったメールは届いていない可能性があるとして、返信がなければ送り直すよう頼んでいます。一方、経済産業省のお知らせは、18日朝の時点でも13日の文のままでした。警察庁は16日、事業者に求める不正アクセスの対策を8項目にして示しました。前の回までになかった発表は、この2件です。
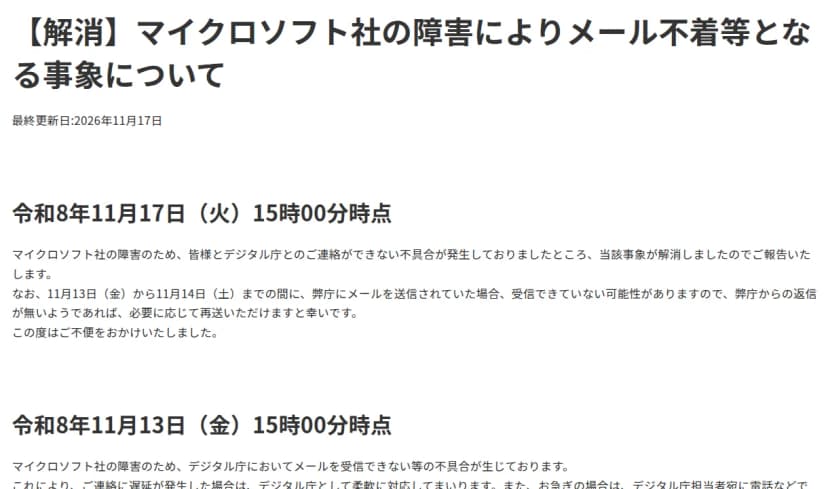 デジタル庁のお知らせ。17日15時時点で解消し、13日と14日のメールは再送を頼んだ出典: デジタル庁(引用)
デジタル庁は解消を知らせ、13日と14日のメールの再送を頼んだ
デジタル庁のお知らせは、13日に出した同じページを17日に書き換えたものです。題に【解消】が付き、「令和8年11月17日(火)15時00分時点」として、マイクロソフト社の障害のためにやり取りができない不具合が解消したと知らせました。そのうえで、13日(金)から14日(土)までにデジタル庁へ送ったメールは受信できていない可能性があるので、返信がなければ、必要に応じて再送してほしいとしました。障害の始まりは11月14日の回、17日朝もお知らせが13日のままだった点は11月17日の回で読めます。
経済産業省のお知らせ「大規模なシステム障害に伴うメールシステムの不具合への対応について」は、18日朝に確認した時点で13日の文のままでした。障害の元を、マイクロソフト社の「Microsoft 365」と名指ししています。13日未明以降に送ったメールは届いていない可能性があり、返信がない場合は電話で連絡してほしい、という内容です。契約や補助金の入札・公募では、提出書類の締め切りの延長や別の出し方の用意を事業ごとに進めていて、最新の状況は各事業の事務局か担当部署へ電話で問い合わせるよう求めています。解消したかどうかの追記はありません。
送り直す範囲は、窓口ごとに分かれます。デジタル庁が示した期間は14日(土)までで、e-Govが14日14時時点で復旧が公表されたと追記した日とも合います(11月16日の回)。デジタル庁あてなら、見直すのは13日と14日の2日分で足ります。ただ、経済産業省は終わりの日を書いていないため、15日以降に送ったメールも、届いたとは言い切れません。だから経済産業省あてのメールは日付で区切らず、返信がないものを電話で問い合わせることになります。
警察庁の便りVol.22、8項目のうち5項目は今週の事故と重なる
警察庁は16日、「サイバー警察局便りR8Vol.22『事業者に求められる不正アクセス対策のポイント』」を出しました。政府の「サイバーセキュリティ緊急対策パッケージ」と、国家サイバー統括室(NCO)の「個人情報の漏えい等につながる不正アクセスへの対策について」を案内したうえで、対策を3つのまとまりに分けて8項目並べています。運用・管理の段階が3項目、サプライチェーンが2項目、設計・開発の段階が3項目です。義務や期限の記載はありません。NCOの11月5日の文書は、NCOの注意喚起の記事で読めます。
| 便りの項目 |
今週の発表で近い例 |
当たる場面 |
| 使用中の機器やソフトを把握し、脆弱性はすぐに修正する |
プレイドは、自社のサーバーの脆弱性を悪用され、システムやデータベースの接続用の認証情報を盗まれたとした(16日) |
入口 |
| 不要な公開範囲はなくし、侵入口を減らす |
理化学研究所は、インターネットに公開していた富岳の稼働状況の画面を足がかりに、運用系の内部ネットワークへ入られた(16日) |
入口 |
| AIも活用して、点検と監視を続ける |
グンゼスポーツは、不正なプログラムの最初の設置(10月29日)から13日後の11月11日に、閲覧数の急増を確かめた(17日) |
気づくまで |
| 委託先の対策を監督・統制し、接続経路を厳しくする |
1行目と同じプレイドの件。KARTEと外部のサービスをつなぐ認証情報(シークレットキーやアクセストークンなど)も漏れたことを確認し、プレイドは利用企業に無効化を求めた(16日) |
漏れたあと |
| アプリ同士の通信(API)の認証・認可を強め、悪用を防ぐ |
ミツモアは、201件の不正ログインに続き、事業者の空き状況を表示する機能の脆弱性を突かれ、事業者の予定の情報を最大36万6,850件取られた(16日) |
広がり |
残る3項目は、自社開発でないソフトウェア部品の把握と脆弱性の管理、企画・設計の段階からの組み込み(セキュリティ・バイ・デザイン)、公開前の脆弱性診断です。この3つは、今週の事故の場面としての例がありません。ただ、ミツモアは再発防止に、実際に攻撃を試みる方法での検査(侵入テスト)と、機能の追加・変更時にお客さまの情報の扱いを確認する手順の見直しを挙げました。公開前の脆弱性診断と、設計の段階からの組み込みに近い中身です。
2列目と3列目の当てはめは、どれも見立てです。プレイドの発表は、悪用された脆弱性がすでに修正できるものだったかを書いていません。理研は、稼働状況の画面が要らなかったとは言っておらず、公開していた画面が入口になった例として近い、という意味です。ミツモアは「悪用を防ぐため、技術的な詳細の公表は控えさせていただきます」としていて、APIの認可の抜けだったかどうかは分かっていません。
並べると、入口に当たるのは2つで、残りは気づくまでの日数、件数の広がり、漏れたあとの鍵の始末です。運用・管理の3項目にはどれも今週の例があり、事故の場面に限ると、設計・開発の3項目で例があるのはAPIの1項目だけでした。1週間の発表だけで重みを決めるのは早いものの、社内で8項目の受け持ちを決めるなら、まず運用・管理の3項目に担当が付いているかを見るのが、今週の例に沿った順番だと考えます。グンゼスポーツの13日間からは、監視の項目は「入れているか」より「何日で気づけるか」で測るものだと読めます。それぞれの件は、KARTEの利用企業19社の図解、富岳の記事、グンゼスポーツの記事、ミツモアの記事で読めます。
影響を受けるのは、省庁へメールを送った会社とKARTEの利用企業
デジタル庁へ13日か14日にメールで申請・問い合わせ・提出をした会社は、相手に届いていない可能性があります。返信がなければ送り直します。経済産業省へ13日未明以降にメールを送った会社は、終わりの日が示されていないため、15日以降の分も含めて、返信がないものが対象です。経済産業省の契約や補助金の入札・公募に書類を出した会社、これから出す会社は、締め切りや出し方が事業ごとに変わっている場合があるので、各事業の事務局へ電話で問い合わせます。どちらの機関ともメールでやり取りしていない会社は、この2つのお知らせの対象ではありません。
KARTEを使っている会社は、連携の認証情報の無効化が要ります。止めるのは使う会社の側で、手順はKARTEの利用企業19社の図解で読めます。
警察庁の便りには、義務や期限の記載はありません。すぐに何かを出す必要はなく、社内の受け持ちを見直す材料として使えます。