押収した録画は、900本を超えていました。米司法省とFBIは米国時間の11月12日、北朝鮮のハッカーが使う「FaceStealer」の基盤を押さえたと発表しました。録画は、暗号資産やWeb3の業界で働く人たちが偽のWeb会議の待合室にいる間に、攻撃者がこっそり撮ったものです。攻撃者はそれを、次の相手をだますのに使っていました。この手口で盗まれた暗号資産は、過去18か月で4億ドルを超えるといいます。
偽の会議は、知人の録画と「声が聞こえていない」で進む
FBIは同じ日に、手口の詳しい報告(FLASH)を出しました。FBIが6つに分けた段を、順に並べると次のとおりです。
| 段 |
攻撃者がすること |
| 1 |
先の被害者の端末に入り、暗号資産のウォレットや復元用の語句を探す。Telegramなどのアカウントを乗っ取り、連絡先と会話の履歴を手に入れる。会議を待つ姿も撮っておく |
| 2 |
先の被害者になりすまし、連絡先の人に「近況を話そう」「協業の相談」「投資の話」などでZoomやTeamsの会議を持ちかける。会話の履歴に合わせて文面を作ることもある |
| 3 |
Calendlyなどで日時を決め、会議の直前に、本物に似せたドメインのリンクを送る(FBIの例はuu01webzoom.usとteams.livemeet.us) |
| 4 |
偽の会議に先の被害者の録画を流し、ほかの録画も足して、知人が何人も入っているように見せる |
| 5 |
「みんなに声が聞こえていない」とメッセージで伝え、「更新」のリンクやスクリプト、端末に貼るコードで直させる。入るのは、ブラウザーのクッキーを盗む仕組みやキーロガー、画面の記録、バックドア |
| 6 |
新しい被害者の録画と連絡先で、同じことを繰り返す |
攻撃者が乗っ取ったのは、Telegramのほか、LinkedIn、Slack、Discordのアカウントでした。著名な人のディープフェイクの映像を混ぜることもありますが、FBIによれば、今も中心は本物の被害者の録画です。報告された複数の件では、盗みは入ってから数か月、長いと1年以上あとでした。ウォレットの残高が増えるのを待っていたといいます。
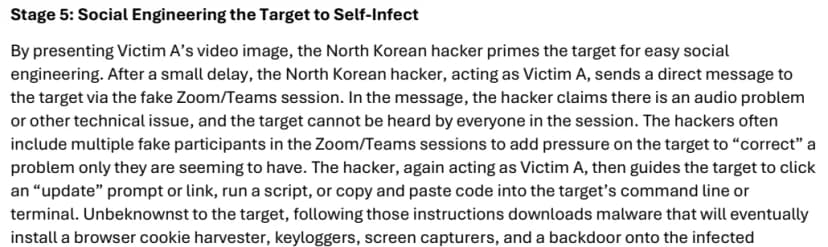 FBIのFLASHの第5段。音の問題を口実に「更新」やスクリプト、コードの貼り付けで直させる出典: 米連邦捜査局(FBI)(米連邦政府の資料(FLASH AC-111226-MS・TLP:CLEAR)の一部を撮影・切り抜き)
本物の「聞こえない」は、設定で直る
この手口がよく効くのは、口実がWeb会議でいちばんありふれた困りごとだからです。会議で自分の声だけが届かない、という相談は、ヘルプデスクの定番です。
ただ、本物のトラブルと偽の「直し方」には、はっきりした違いがあります。
| 見るところ |
本物の音のトラブル |
FaceStealerの「直し方」 |
| よくある原因 |
ミュート(画面と機器の本体)、選んだマイク、パソコンのマイクの許可、音の出力先、同じ部屋の2台目 |
FLASHの記述は「音の問題などで、みんなに聞こえていない」まで。原因を切り分ける話にはならないとみられる |
| 直す場所 |
会議アプリの設定、パソコンの設定、機器のボタン |
送られたリンク、スクリプト、ターミナルやコマンドライン |
| アプリの更新 |
会議アプリ自身の更新か、会社が配る更新 |
会議の相手からチャットで送られたり、偽の画面に出たりする「更新」のリンクやスクリプト |
| 急がせ方 |
落ち着いて切り分けられる |
知人の録画が何人も並び、自分だけが困っているように見せる |
本物の音のトラブルに、会議の相手に言われてスクリプトを動かしたり、コードを端末に貼ったりする直し方はありません。FBIも、会議中に更新を求められたら、スクリプトやコードで直さず、アプリを別に更新するか、会議IDを使ってWeb版から入り直すよう勧めています。だから、社員に伝える一線は「会議の中で頼まれたコマンドは、だれに言われても動かさない」で足りる、と編集部はみています。
狙われるのは暗号資産の会社とOSSの開発者、その勤め先
FBIが名指しした狙いは、暗号資産とWeb3の業界の人と、OSSの開発者や保守を担う人です。後者では、被害者の端末から、その人が持つリポジトリのアカウントに入るのが目的とされます。FLASHによれば、今年、週に数千万回ダウンロードされるJavaScriptのライブラリーで、保守担当者が偽のTeamsの会議に誘われ、マルウェアを入れてしまいました。そのあと悪意のある依存パッケージが作られたものの、早く見つかり、大きな被害には至っていません。npmやRustのcrateの保守担当者を狙った試みも、ほかに複数ありました。
被害者の端末から勤め先のネットワークに入ることも、FBIは狙いに挙げました。暗号資産を扱わない会社でも、社員の個人のアカウントが入口になりえます。
同じ発表には、FaceStealerとは別のグループ「TraderTraitor」によるBinanceの件もありました。司法省の発表では、10月29日ごろに60億ドルを超える暗号資産が盗まれ、これまでに27億ドル超を凍結し、うち12億ドル超の差し押さえなどについて裁判所の許可を得ました。Binanceの件の入口は、偽の採用面接と業務PCです。TraderTraitorは、2024年のDMM Bitcoinの件で、FBIなどと警察庁が名指ししたグループでもあります。このときも、LinkedInで採用担当者を装い、ウォレットのシステムの会社の社員に試験を装ったコードを動かさせていました。どの件も、人に自分で動かさせる手口です。今回の発表に、日本の会社や日本の被害は出てきません。
影響を受けるのは、社外の人と会議をする開発者や経営層がいる会社
とくに当てはまるのは、次のような会社です。
- 暗号資産やWeb3の事業をしている会社(FBIが挙げた主な狙い)
- OSSの開発や保守をする社員がいる会社、自社のパッケージをnpmなどで公開している会社
- 経営層や営業、広報など、社外の知人から会議に誘われることの多い社員がいる会社
- 社員が個人のTelegramやLinkedIn、Discordで仕事の連絡を受けている会社
利用者から管理者の権限を外していても、安心はできません。この手口は端末にコードを貼らせるので、利用者の権限のままでも、クッキーを盗む仕組みやキーロガーが動きえます。開発者以外の社員がターミナルやPowerShellを使える状態か、貼り付けたコマンドの実行をEDRで追えるかまで見ておく必要があります。
社員への案内と会議の決まりに足す手順
- 社員への案内に、次の一文を足します。「会議中に『声が聞こえていない』『更新して』と言われても、リンクやスクリプト、コマンドで直さない。いったん会議を出て、会社が配ったアプリから会議IDで入り直す」
- 社外の会議は、招待のリンクを押さず、公式のアプリに会議IDを入れて入る決まりにします。初めての相手や、久しぶりの相手からの招待ではとくに大事です。
- カメラは、招いた本人が見えて話せるようになるまでオンにしない、と伝えます。偽の待合室で録画されるのを防ぐためです。
- Telegramなどで届いた招待は、電話やメールなど別の手段で本人に確認してもらいます。日程調整のメールに会議のリンクがなく、直前にリンクだけ届くのは、FBIが挙げた特徴です。
- DNSやプロキシで、FBIが例に挙げた2つのドメインを止めます。痕跡の一覧は、FLASHが挙げるArctic Wolf、Jumpsec、Microsoftの報告に、より多く載っています。zoomやteamsに似た名前のドメインへの接続を、記録から探しておくのも手です。
- 開発者が使うGitHubやnpmなどのアカウントと、仕事に使うチャットのアカウントに、多要素認証とログインの知らせを入れてもらいます。パッケージを公開できる人の一覧も作っておきます。
- 「偽の会議に入ったかもしれない」と言いやすい窓口を決めます。FBIは、業務の端末で話した人や、個人の端末に業務のファイルがある人は勤め先に知らせるよう求めています。
被害が疑われるときは、IC3に「FaceStealer」の語を入れて届け出るよう、FBIは呼びかけました。日本の会社なら、都道府県警察のサイバー事案の相談窓口(警察庁の案内)が相談先です。押さえたのは攻撃の基盤で、乗っ取ったアカウントや連絡先がどれだけ相手の手元に残るかは分かりません。似たドメインと知人の顔を使う手口は、これからも形を変えてくるとみておくのが安全です。