株式会社EPARKリラク&エステは、予約管理・顧客管理のプラットフォーム「PeakManager」に不正アクセスがあり、顧客情報を保管するデータベースの情報が外部へ転送されたことを確認したと公表しました。2026年7月31日の第一報に続く、9月24日の第二報です。
PeakManagerは、各店舗が自分で顧客情報を入力して管理する台帳です。この記事は、第一報から第二報で変わったことと、備考欄(自由に書ける欄)に何が入っていたかを、公式の公表だけで確かめます。会社の台帳や予約システムの自由記述欄の決まりを見直す材料にしてください。
何が起きたか。第一報から第二報で変わったこと
公式の公表を日付順に並べると、次のとおりです。
| 日付 |
出来事 |
出どころ |
| 7月27日 |
不正な方法でデータベースにアクセスされたこと、保存されていた顧客情報が削除されていることを確認 |
第一報 |
| 7月30日 |
個人情報保護法に基づき、個人情報保護委員会へ報告 |
第一報 |
| 7月31日 |
第一報を公表 |
第一報 |
| 8月4日 |
親会社のEPARKが、リラク&エステ社のサービスの事案であり、EPARKと各事業会社のシステムへの不正アクセスではないと公表 |
EPARKのお知らせ |
| 9月24日 |
第二報を公表 |
第二報 |
第一報と第二報では、書いてあることが次のように変わりました。
| 項目 |
第一報(7月31日) |
第二報(9月24日) |
| 外部への流出 |
漏えいした可能性がある |
データベース内の情報が外部へ転送されたことを確認。その後、データが削除されたことも確認 |
| 件数 |
約3,300万レコード(データ件数で、人数とは異なる) |
名寄せ後で約2,218万レコード。正確な人数に置き換えるのは困難 |
| 項目 |
氏名、生年月日、性別、住所、電話番号、メールアドレス、暗号化されたパスワード等 |
氏名、フリガナ、生年月日、性別、住所、電話番号、メールアドレス、備考欄の記載 |
| 備考欄 |
書かれていない |
健康状態など、要配慮個人情報を一部含む |
| カード情報 |
含まれていない |
備考欄に、カード情報の可能性がある記載が5件(訂正) |
| 手法 |
調査中 |
同種の攻撃を誘発するおそれがあるとして、公表を控える |
| 他のシステム |
書かれていない |
他のシステムに影響が及んだ痕跡は確認されていない |
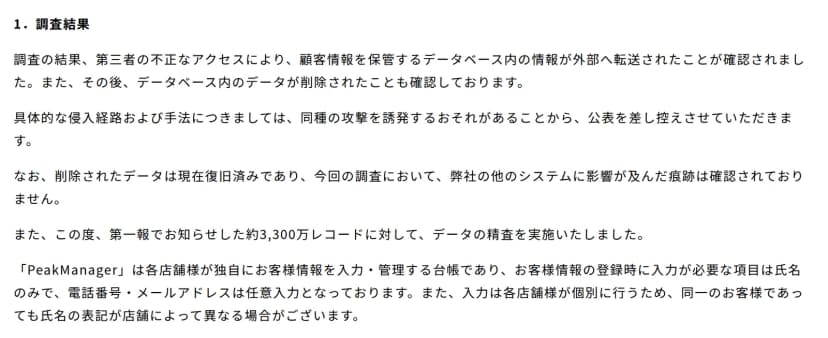 第二報(2026年9月24日)の「1.調査結果」。転送の確認と、台帳の性質出典: 株式会社EPARKリラク&エステ「不正アクセスと個人情報漏えいに関するお知らせ(第二報)」(引用)
第二報では、データの調査も報告されています。「PeakManagerは各店舗様が独自にお客様情報を入力・管理する台帳」で、登録に必要な項目は氏名だけです。電話番号とメールアドレスは任意です。同じ人でも、店ごとに氏名の書き方が違うことがあります。
そこで同社は、電話番号やメールアドレスが一致するものを同一人物とみなして、重複を除きました。これらが未登録の記録は、同名でも別のレコードのままです。その結果が約2,218万レコードで、人数ではありません。
対応は第一報にも書かれています。対象データベースの運用停止とバックアップへの切替え、不正に使われた接続用アカウントの停止、データベースとサーバーの認証情報の変更、新しいサーバーとデータベースへの移管が完了したとしています。削除されたデータは復旧済みです。
備考欄に入っていたもの
第二報の項目のうち、読者の会社に関わるのは備考欄です。
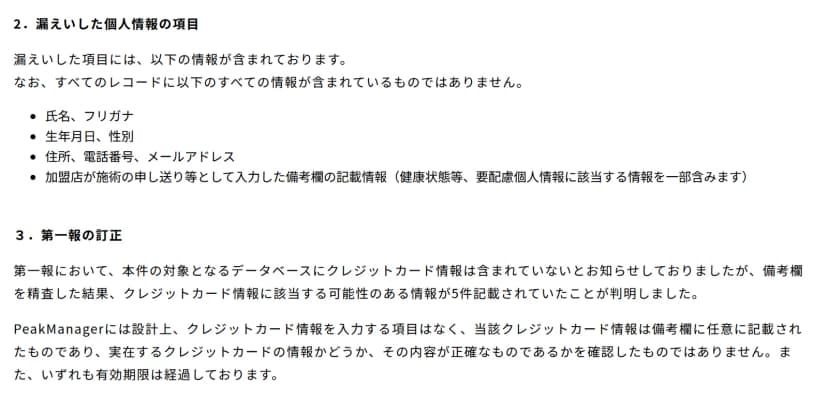 第二報の「2.漏えいした個人情報の項目」と「3.第一報の訂正」出典: 株式会社EPARKリラク&エステ「不正アクセスと個人情報漏えいに関するお知らせ(第二報)」(引用)
備考欄は、加盟店が施術の申し送りなどとして入力した記載です。公式は、健康状態など、要配慮個人情報にあたる情報を一部含むと書いています。要配慮個人情報は、病歴など、取り扱いに特に配慮が要ると個人情報保護法で定められた情報です。同社は、すべてのレコードにすべての項目が含まれているわけではない、とも書いています。
もうひとつが、第一報の訂正です。同社は第一報で、カード情報は含まれないと伝えていました。備考欄を調べたところ、カード情報にあたる可能性のある記載が5件ありました。
- PeakManagerには、設計上、カード情報を入力する項目はない
- 5件は、備考欄に任意で書かれたものである
- 実在のカードか、内容が正確かは確認していない
- いずれも有効期限は過ぎている
専用の欄がなくても、自由に書ける欄があれば、その欄に入る情報は決められません。今回の公表は、この点をはっきり示しています。
影響する人・会社、しない人・会社
- 影響する人: PeakManagerを使う店舗の顧客だった人。同社は、対象者の個別の通知について、第二報では書いていません。第一報は、漏えいが確認された場合や、法令で個別の通知が必要と判断した場合は、対象のお客様へ速やかに連絡するとしています。問い合わせ窓口は、PeakManager事業部(0120-206-460、平日10時〜17時)です。第一報は、PeakManagerのマイページのパスワードが、暗号化された状態で漏えいした可能性があるとして、利用者にパスワードの変更を求めています
- 影響する会社: PeakManagerを使っている加盟店(マッサージ、リラクゼーション、エステなどの店)。自分の店の顧客の情報が含まれている可能性があります。加盟店が何をするかは、公表には書かれていません(次の章で整理します)
- 影響する会社(編集部の補足): 福利厚生や出張で、社員がこうした店を予約している会社。社員が自分の名前や会社のメールアドレスを登録していた場合、その情報が含まれる可能性があります。ただし、どの店が対象かは公表に書かれていません
- 影響する会社(編集部の補足): 店舗向けの予約・顧客管理のSaaSを使う会社や、自社で提供している会社。自由記述欄に何が入るかを確かめる材料になります
- 影響しない: 親会社のEPARKは、同社のサービスの事案であり、EPARKと各事業会社のシステム・情報基盤への不正アクセスではないと公表しています。第二報も、リラク&エステ社の他のシステムに影響が及んだ痕跡は確認されていないとしています
加盟店は何をするのか。書かれていることと、書かれていないこと
第二報には、「加盟店が施術の申し送り等として入力した」「入力は各店舗様が個別に行う」と書かれています。顧客情報の中身は、店ごとに入力されたものです。一方で、加盟店が顧客へ説明する、届け出をする、といった手順は、公表には書かれていません。
| 区分 |
公表に書かれていること |
公表に書かれていないこと |
| 同社の対応 |
個人情報保護委員会へ報告済み(7月30日)。必要な対応を法令に基づいて行う |
加盟店への連絡の内容と時期 |
| 顧客への説明 |
問い合わせ窓口。メールやSMSでカード番号を聞くことはない |
加盟店が顧客へ説明する範囲と方法 |
| 加盟店の届け出 |
なし |
加盟店自身の報告や本人への通知が要るか |
| 対象の店 |
なし |
加盟店の数、どの店の顧客が含まれるか |
加盟店の側は、まず同社の窓口(PeakManager事業部)に、自分の店の顧客が対象かどうかと、顧客への案内の文面を確かめるのが近道です(編集部の補足)。加盟店が自分の店の顧客に対してどこまでの対応を求められるかは、同社との契約の形で変わります。契約書と、個人情報保護委員会の案内で確かめてください。
委託先で起きた漏えいの報告と本人通知の考え方は、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れにまとめています。今回の店舗と同社の契約上の関係(委託にあたるか)は、公表には書かれていません。
会社・情シスが今日やること
- 自社の顧客台帳、予約システム、問い合わせ管理の、自由記述欄を洗い出す。備考欄、メモ欄、申し送り欄、コメント欄です。どのシステムのどの欄に、だれが何を書けるかを一覧にします
- 自由記述欄に書かない情報を決めて、入力画面に書く。健康状態や病歴、カード番号、マイナンバー、パスワードなどです。専用の欄がないものは、そもそもそのシステムに入れない、と決めます(編集部の補足)
- 既に入っている記載を探す。カード番号らしき数字の並びや、病名の語を検索できるシステムなら、検索します。見つけたときの消し方と、消した記録の残し方も決めておきます
- 店舗向けSaaSを使っている会社は、提供元の連絡窓口と、事故のときの連絡の流れを確かめる。提供元の公表のあとに、自社の顧客へ何を伝えるかを、先に決めておきます(編集部の補足)
- 福利厚生や出張で社員が店を予約している会社は、社員に知らせる。同社を名乗って、カード番号やセキュリティコードを聞く連絡には答えないこと、不審なメールやSMSには応じないことを伝えます。同社は、本件への対応を理由に、メールやSMSでカード番号などを聞くことはないとしています
あわせて、同じ時期の個人情報保護委員会の注意喚起は、個人情報保護委員会が漏えい対策を注意喚起 情シスの今週の確認で扱っています。
書かれていないこと
次の点は、公式の公表には書かれていません。この記事でも書きません。
- 不正アクセスの侵入経路と手法(同種の攻撃を誘発するおそれがあるとして、公表を控えている)
- 対象になった顧客の人数と、加盟店の数
- 第二報の項目に、第一報の「暗号化されたパスワード」が入っていない理由。第二報は、第一報のうちカード情報の記載だけを訂正しています
- 対象の顧客への個別の通知の方法と時期
- 加盟店が顧客への説明や届け出で何をするか
- 再発防止の具体的な内容(情報管理体制とセキュリティ対策の見直し・強化を進めていると書くのみ)
- 外部へ転送された情報が、悪用された事例があるか(同社は、把握している範囲では、二次被害は確認していないと書いている)