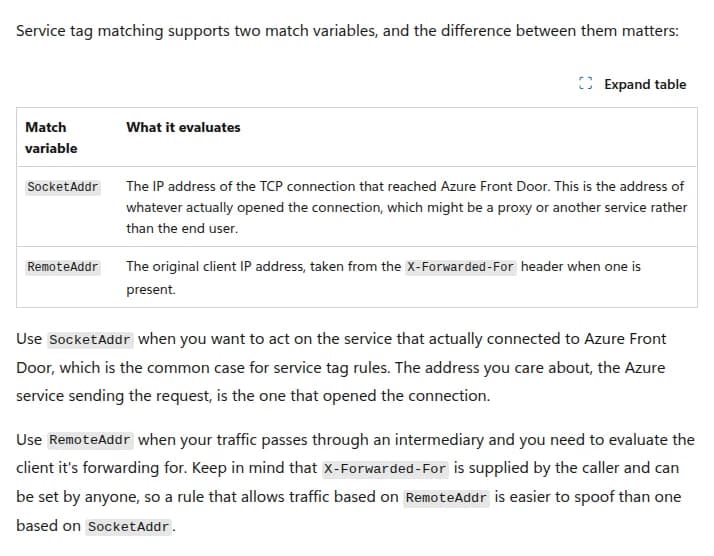
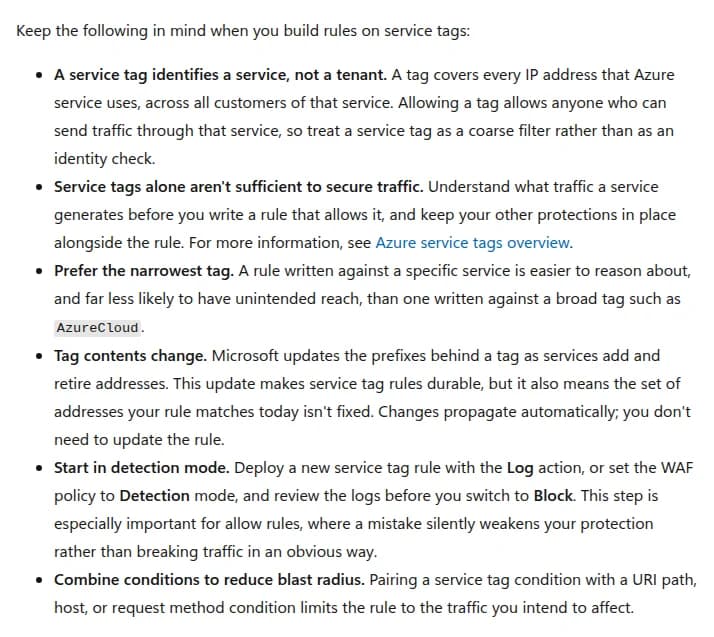
MicrosoftはAzure Front Door PremiumのWAFで、接続元のIPアドレスがどのAzureのサービスのものかで判定できる「サービスタグ」の条件を正式に提供しました。IPの一覧を持たずに済む一方、タグはサービスを表すもので利用者を表すものではありません。使い方と、許可のルールで気をつけることを整理します。
Azure Front DoorのWAFで、接続元のIPアドレスが、どのAzureのサービスのものかで判定できるようになりました。Microsoftは「サービスタグ」の条件を正式に提供し、IPアドレスの一覧を自分で持たずに、Azureのサービスからの通信を許可・遮断できるとしています。便利な一方、許可のルールの書き方を誤ると守りが弱くなるため、Microsoftは注意点も示しています。Azureの更新情報とMicrosoft Learnの説明から整理します。
何ができるようになったか
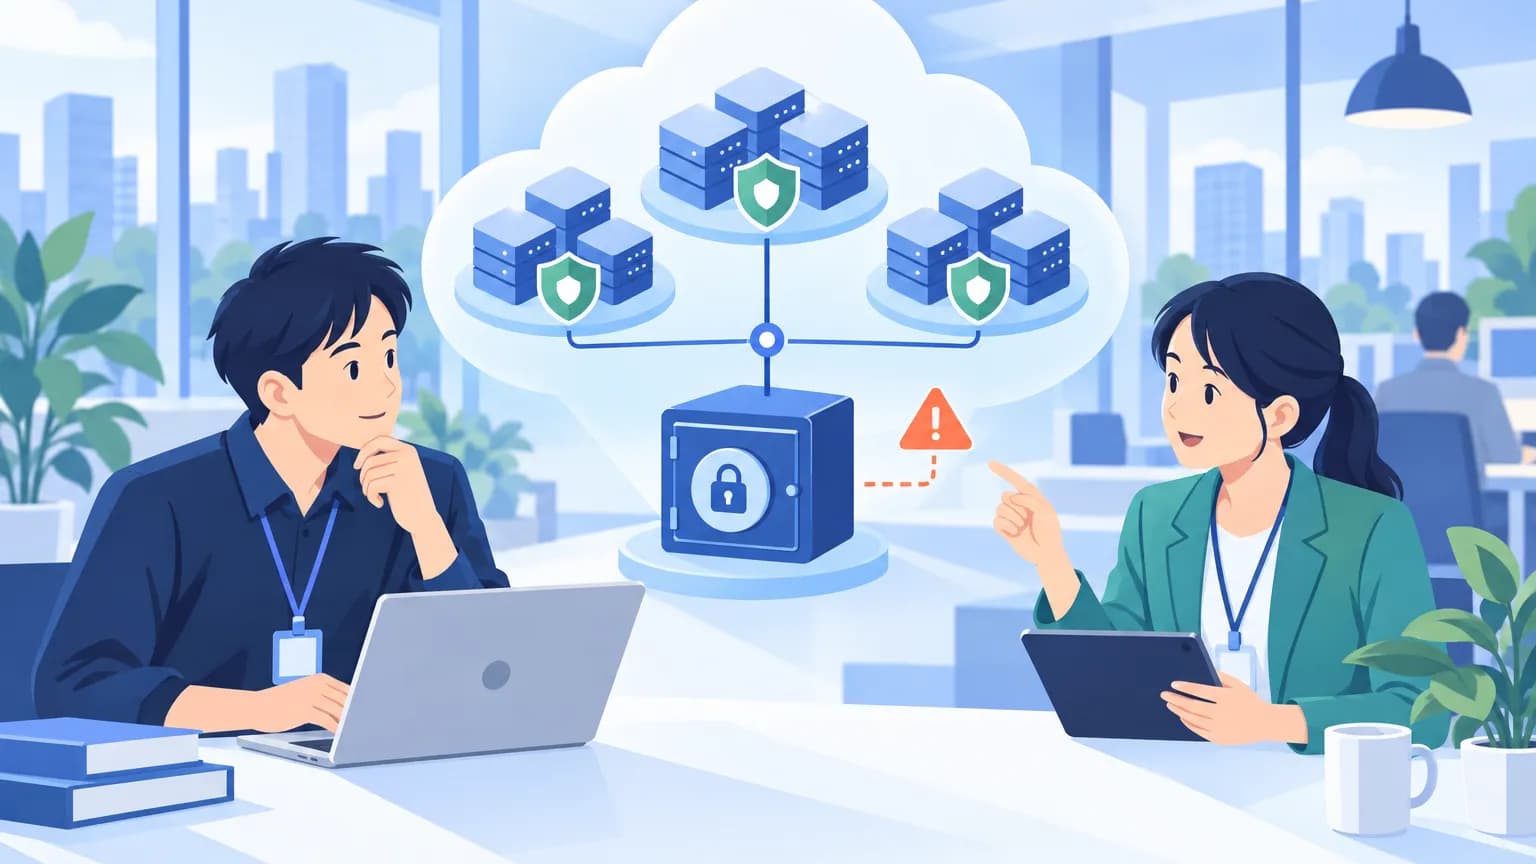
Azureの更新情報(2026年10月20日掲載)によると、Azure Front Door PremiumのWAFのカスタムルールで、要求の接続元のIPアドレスを、サービスタグと照らせるようになりました。サービスタグは、Azureのサービスが使うIPアドレスの範囲をまとめたもので、アドレスが変わるとMicrosoftが自動で更新します。
AMicrosoft Learnの説明の対象は、Azure Front Door PremiumのWAFです。ネットワークセキュリティグループ(NSG)でもサービスタグは使えますが、Front Doorの後ろのサーバーでは、NSGが見るのはFront Doorのアドレスになり、元の接続元では判定できません。WAFで判定すれば、元の接続元が届くところで絞れます。