Webのサービスの前に置くAzure Application Gatewayで、TLS の証明書 の秘密鍵を、専用の鍵の保管庫(HSM)の外に出さずに使えるようになりました。Microsoft は「Keyless TLS」を正式に提供し、秘密鍵をAzure Key Vault Managed HSMの中に置いたまま、TLSの終端ができるとしています。鍵の管理の決まりや監査 に関わる変更なので、Azureの更新情報と説明書から整理します。
何が正式になったか
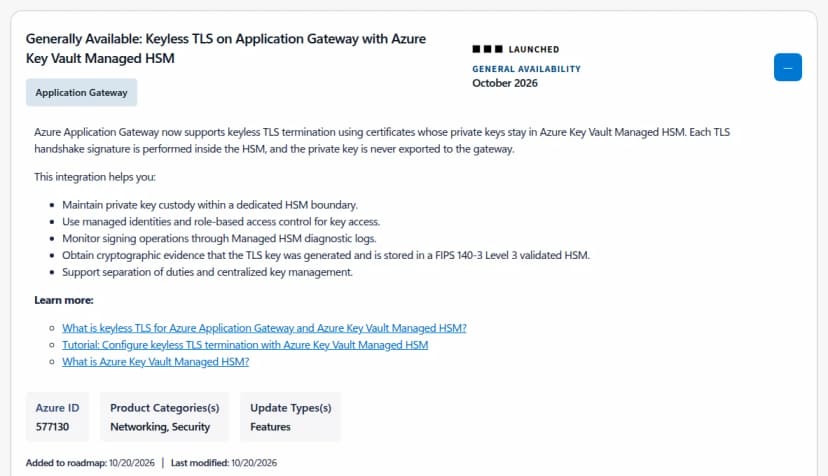
Azureの更新情報(2026年10月20日掲載)によると、Application Gatewayは、秘密鍵がAzure Key Vault Managed HSMの中に置かれた証明書で、TLSを終端できるようになりました。TLSの手続きの署名は、そのたびにHSMの中で行い、秘密鍵はゲートウェイに渡しません。
Azureの更新情報。Keyless TLSの正式提供(10月20日掲載) 出典: Microsoft Azure「Generally Available: Keyless TLS on Application Gateway with Azure Key Vault Managed HSM」 (引用) Microsoftは、次の点を利点に挙げています。
秘密鍵を、専用のHSMの中で持ち続けられる
鍵へのアクセスを、マネージドIDとロールに基づく権限(RBAC)で絞れる
署名の操作を、Managed HSMの診断のログで見られる
TLSの鍵が、FIPS 140-3 Level 3の認定を受けたHSMで作られ、保管されている証拠を、暗号の形で取れる
職務の分離と、鍵の一元的な管理に役立つ
仕組みと使う条件
Microsoft Learnの説明では、流れは次のとおりです。利用者の端末がゲートウェイにHTTPSでつなぐと、ゲートウェイは取り出せない鍵での署名をManaged HSMに頼み、HSMが返した署名でTLSの手続きを終えます。そのあと、WAFが要求を調べ、後ろのサーバーへ渡します。秘密鍵は、Managed HSMから一度も出ません。
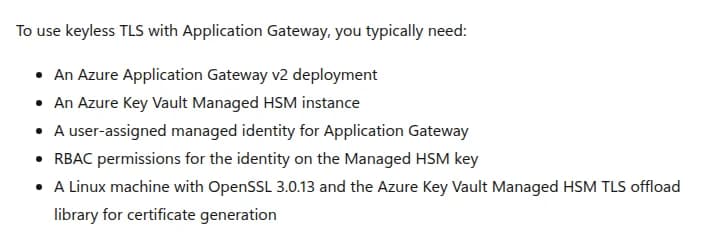
使う条件は、次のとおりです。
Keyless TLSを使うのに一般に必要なもの(Microsoft Learn) 出典: Microsoft Learn「What is keyless TLS for Azure Application Gateway and Azure Key Vault Managed HSM?」 (引用)
Application Gateway v2
Azure Key Vault Managed HSM
Application Gateway用のユーザー割り当てのマネージドID
そのIDに、Managed HSMの鍵への権限(RBAC)
証明書を作るための、OpenSSL 3.0.13と、Managed HSMのTLSオフロードのライブラリを入れたLinuxの機械
あわせてMicrosoftは、対応するTLSの設定が前提であること、証明書の公開の部分はApplication Gatewayに渡す必要があること、HSMの権限はとくに本番でできるだけ絞ること、鍵の使われ方を見るために診断のログを有効にすることを、注意点に挙げています。
影響する会社・しない会社
影響する: Azure Application GatewayでWebのサービスを公開していて、TLSの秘密鍵をHSMで持つことを社内の決まりや業界の基準で求められている会社です。金融や医療、公共などで、鍵の保管の証明を監査で問われる場合の選択肢になります。
影響する: すでにManaged HSMを使っていて、鍵の管理を一か所にまとめたい会社です。
影響しない: Application Gatewayを使っていない会社や、今のKey Vaultの証明書の運用で決まりを満たしている会社です。新しい仕組みに移すかは、各社の判断です。