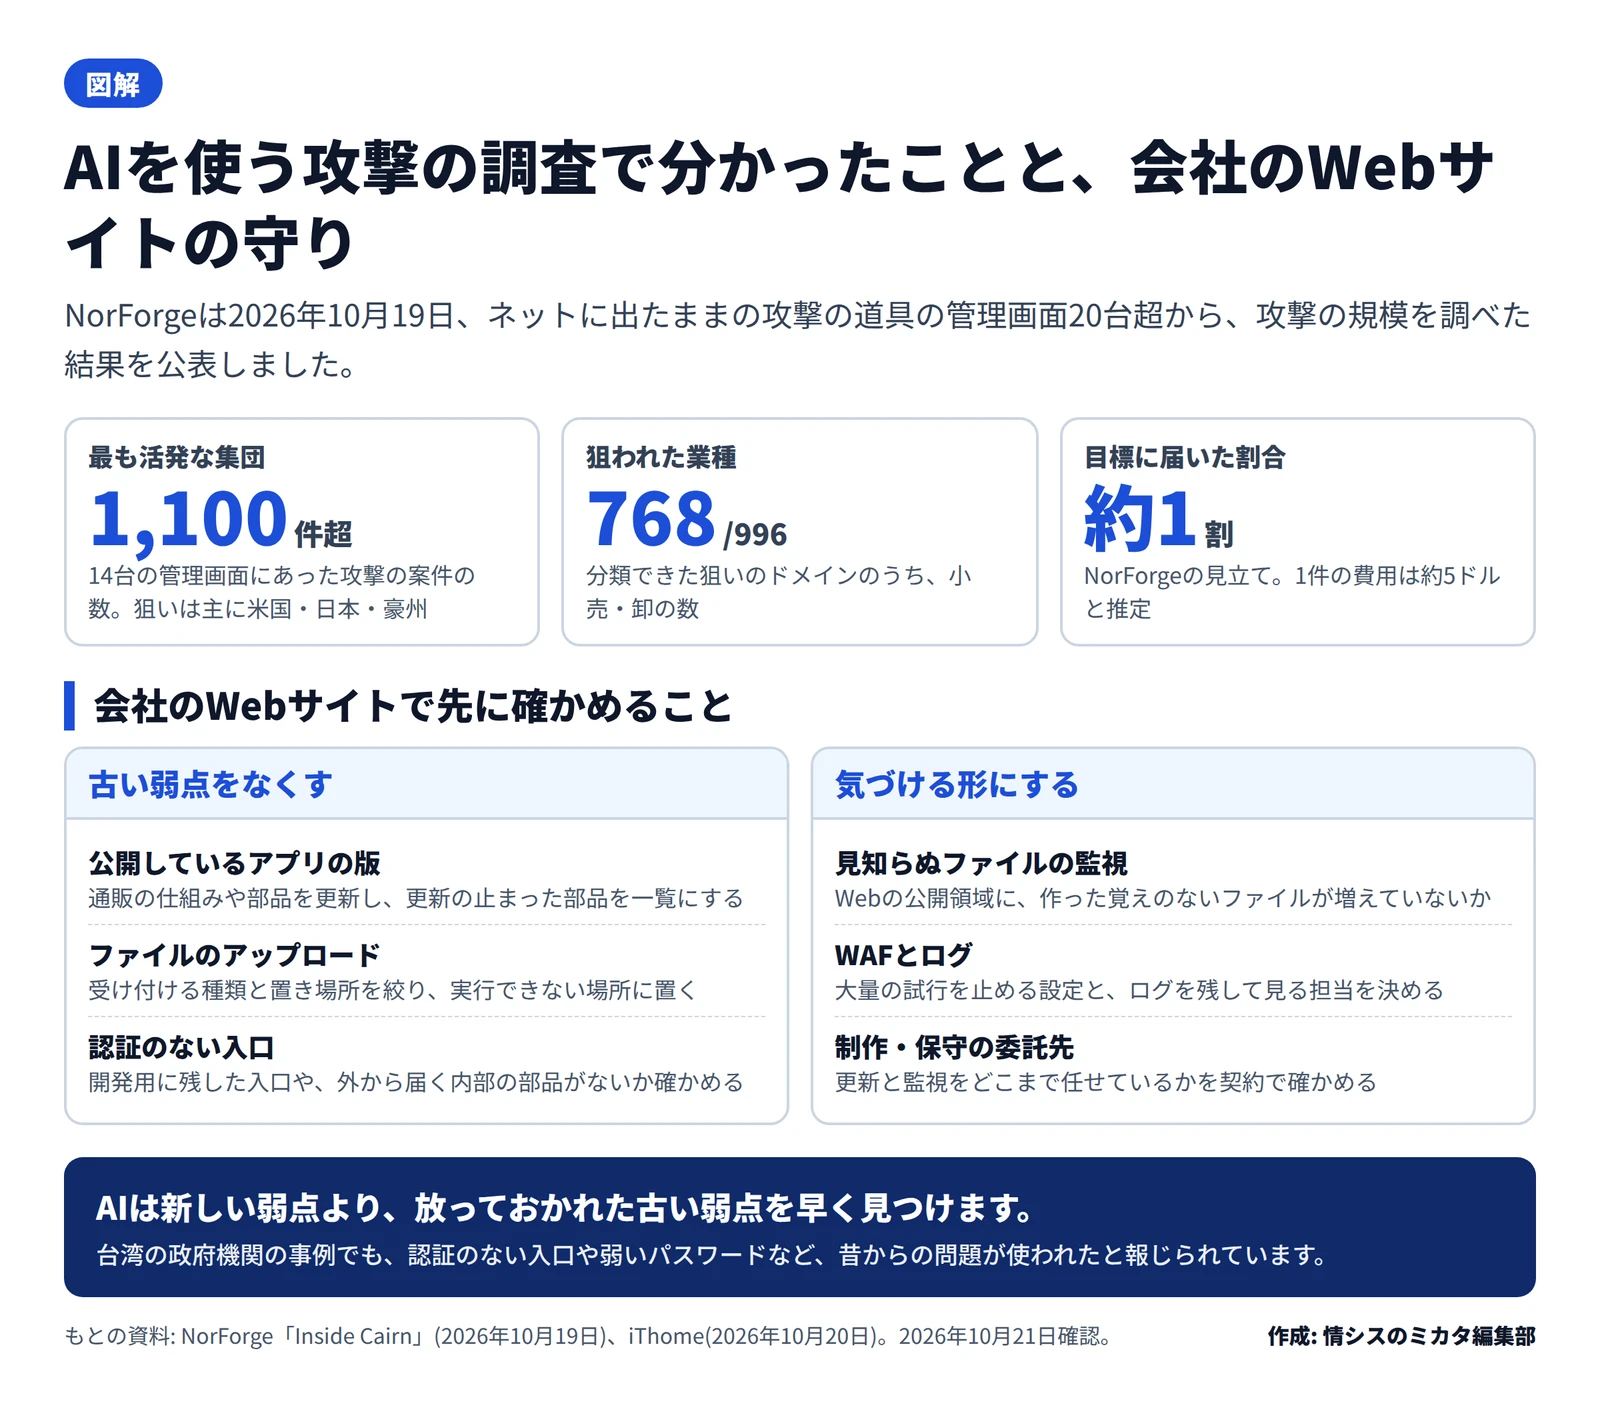
セキュリティ会社NorForgeは2026年10月19日、AIで攻撃を進める道具の管理画面が、守られずにネットに出たままになっていた事例を調べた結果を公表しました。見つかった管理画面は20台超で、攻撃の記録から、狙われた会社の種類や規模が分かりました。最も活発な集団は、主に米国・日本・豪州の通販サイトを狙っていました。
この記事では、攻撃の道具の性能ではなく、会社のWebサイトで何を確かめればよいかに絞って整理します。内容は、2026年10月21日にNorForgeの報告で確かめたものです。
NorForgeが見つけたもの
NorForgeが調べたのは、「Cairn」というオープンソースの道具です。目標を与えると、複数のAIのエージェントを動かして、調査や試行を進める仕組みです。本来は許可を得た侵入テストにも使われますが、NorForgeは20台超の管理画面が攻撃に使われていたとみています。
 NorForgeの調査で分かったことと、会社のWebサイトで先に確かめること作成: 編集部 / もとの資料: NorForge・iThome
報告は、攻撃の集団を3つに分けています。
| 集団 |
NorForgeの見立て |
| AIA0001(中国語) |
管理画面14台、攻撃の案件1,100件超。主に米国・日本・豪州の通販や決済の仕組みを狙い、あとで使える入口を残すのが目的とみられる |
| AIA0002(英語) |
管理画面10台。カードの情報や暗号資産を盗む目的。決済のサービスや薬のサイトなどを狙う |
| AIA0003(英語) |
管理画面1台、案件59件。試している段階とみられ、確信度は低い |
いずれも金銭の目的とみられ、国家の関与の明らかな形跡はなかったとしています。
 NorForgeの報告の該当部分。最も活発な集団AIA0001と、狙った業種出典: NorForge「Inside Cairn」(引用)
最も活発なAIA0001の狙いを業種で分けると、分類できた996のドメインのうち768が小売・卸でした。報告の事例には、日本の小売の会社も挙がっています。社名は伏せられています。
目標に届いたのは約1割、費用は1件約5ドル
NorForgeは、攻撃が目標に届いた割合を、平均で約1割とみています。AIA0001で目標に届いた案件は、始めてから平均23時間弱でした。1件あたりの費用は、失敗した案件も含めて約5ドルと推定しています。ただし、この見積もりの幅は大きいとしています。
NorForgeは、目標に届いたとされた1件で、実際に攻撃者が置いたファイルがサイトに残っていることを確かめました。使われた入口は案件ごとに違い、報告の事例でも、更新の遅れや設定の不備など、それぞれの弱点が使われていました。
The Hacker Newsによると、ロイターは攻撃者の記録を調べ、100社超のサイトに届いていたと報じました。NorForgeは、ロイターと協力して、被害にあったとみられる組織に知らせているとしています。
攻撃者の画面から、狙われた会社の秘密も漏れていた
管理画面には、AIが調べた中身がそのまま残っていました。NorForgeが秘密の情報を探す道具で調べると、622件の秘密の情報(APIのキーや接続の情報など)が見つかり、そのうち68件(約1割)が有効と確かめられました。
 NorForgeの報告の図。攻撃の記録から見つかった秘密の情報出典: NorForge「Inside Cairn」(引用)
つまり、狙われた会社の秘密が、攻撃者の守られていない画面を通じて、さらに広く漏れていたことになります。NorForgeは、許可を得た侵入テストの結果が同じように守られずに置かれていた例もあったとして、テストを頼む会社にも注意を促しています。
台湾の政府機関の事例でも、使われたのは古い弱点
台湾のIT専門誌iThomeは10月20日、AIを使った台湾の政府機関への攻撃を分析する記事を出しました。セキュリティ会社のDream Securityが8月に公表した報告を紹介し、台湾の数位発展部(デジタル発展部)も7月の異常な攻撃を確かめたと伝えています。
記事によると、この事例で使われたのも、認証のないAPI、本番に残った開発用の入口、署名を確かめないトークンの設定、弱いパスワード、制限のないアップロードなど、昔から知られた問題でした。1つのログインの仕組みを信頼して、ほかのシステムが再び確かめなかったため、被害が広がったとしています。
AIは新しい弱点を見つけるより、放っておかれた古い弱点を、早く大量に試すのが得意だということです。10月9日には、同じ道具を使った通販サイトへの攻撃も報じられています(AIエージェントが通販サイト数百社を攻撃 カード情報60万件超、情シスの点検)。
影響する会社・しない会社
- 影響する: 通販サイトや予約サイトなど、ネットに公開したWebアプリを持つ会社です。特に、米国・日本・豪州の小売の会社が多く狙われていました。
- 影響する: サイトの制作や保守を外部に任せている会社です。更新や監視をどこまで任せているかで、守りの抜けが変わります。
- 影響する: 侵入テストを外部に頼んでいる会社です。テストの結果や秘密の情報が、どう保管されるかを確かめます。
- 影響しない: ネットに公開したWebアプリを持たない会社は、今回の報告の狙いからは外れます。ただし、取引先のサイトが狙われると、顧客の情報に関わることがあります。
情シスが今日やること
- 公開しているWebサイトとWebアプリを一覧にし、使っている通販の仕組みや部品の版を確かめます。更新の止まった部品は、更新するか置き換える予定を決めます。
- ファイルのアップロードの機能を確かめます。受け付ける種類と置き場所を絞り、置いたファイルが実行されない設定にします。
- 開発用に残した入口や、外から届く内部の部品(管理画面やデータの置き場所)が無いかを、制作会社に確かめてもらいます。
- Webの公開領域に、作った覚えのないファイルが増えていないかを見る仕組みを入れます。WAFで大量の試行を止める設定と、ログを見る担当も決めます。
- 制作・保守の委託先との契約で、更新、監視、攻撃に気づいたときの連絡の範囲を確かめます。侵入テストを頼むときは、結果と秘密の情報の保管の方法も確かめます。