延べ約120万件の会員情報が、外部に流出した可能性があります。アパレル大手のワールドが10月30日に公表した、連結子会社ティンパンアレイの業務サーバーへの不正アクセスです。侵入とデータを抜き出す操作は土曜の午後で、気づいたのは11日後。気づいてから公表までは2日でした。
発表は侵入の時刻まで書いていて、気づくまでの空白がそのまま読み取れます。情シスが自社に引き寄せて考えたいのも、この空白です。
土曜の午後に抜き出され、気づいたのは11日後
ワールドによると、10月17日(土)14時51分ごろ、外部からティンパンアレイの業務サーバーに不正アクセスがありました。発表の文は「当該サーバーへの侵入およびデータを抽出する操作が行われました」です。抜き出しは、侵入した日の出来事として書かれました。
検知は、10月28日(水)12時08分ごろでした。不正な操作を検知してサーバーを隔離し、同じ日の21時36分までに不正アクセスの経路を遮断。関連する社内業務システムの一部も止めました。翌29日に警察へ相談して個人情報保護委員会へ報告し、30日に公表しました。
2026年10月業務サーバー、延べ約120万件
- 17
- 18
- 19
- 20
- 21
- 22
- 23
- 24
- 25
- 26
- 27
- 28
- 29
- 30
- 17日(土)14時51分ごろ 侵入とデータの抜き出し
- 18〜27日 気づいていない10日
- 28日(水)12時08分ごろ 検知と隔離、21時36分までに経路を遮断
- 29日 警察に相談、委員会に報告
- 30日 ワールドが公表
2013年5月通販サイトなど4サイト、3万568人(報道による)
- 6
- 7
- 8
- 9
- 6日(振替休日)23時ごろ〜7日1時59分 不正アクセス
- 9日 ティンパンアレイが発表。委託先のサーバー管理業者の連絡で判明
日の数え方は編集部。2013年はINTERNET Watchの報道(2013年5月10日)による
時刻まで数えると、侵入から検知まで10日と21時間あまりです。28日に見つけた「不正な操作」が17日と同じ操作なのか、その後に続いた別の操作なのかは、発表からは分かりません。それでも文面どおりに読めば、データを抜き出す操作は初日に行われていたことになります。気づいてからの動きが速かったぶん、気づくまでの長さが目立ちます。
公表の2日は、10月の中央値より短い
検知から公表までは、ほかの会社と比べても速いほうです。当サイトは10月の情報漏えいを、気づいた日から公表まで数えた記事で、66件の中央値を3日と出しました。同じ日を0日とする数え方なら、ワールドは28日から30日の2日です。隔離から9時間半ほどで経路を断ち、翌日に警察と委員会へ動いた順番にも、迷いは見えません。
ただ、あの66件の物差しは気づいた日から公表までで、入られてから気づくまでの日数は数えていません。ワールドは侵入の時刻を分単位で書いたので、11日近い空白が外から見えるようになりました。読む側にとっては、ありがたい書き方です。
情シスの目で見ると、縮めたい日数は公表までの2日より、侵入から検知までの11日近くでしょう。公表を1日早めても、漏れた量は変わりません。でも、気づくのが10日早ければ、止められた操作があったかもしれません。
件数は延べで、対象の会員と件数の詳細は確認中です。同じ会員が重ねて数えられていれば、人数は約120万より少なくなるかもしれません。報告の表の読み方の記事でも、公表の件数に同じ人の重複が残り、人数ではないと説明した例を取り上げました。
13年前の流出も、休みの日の夜だった
ティンパンアレイの不正アクセスは、これが初めてではありません。同社はブランド古着店「RAGTAG(ラグタグ)」を運営する会社で、WWDJAPANの2020年1月の記事によると、2018年4月にワールドの傘下に入りました。その前の2013年5月10日、INTERNET Watchは、同社が9日に通販サイトなどで使う外部サーバーへの不正アクセスで会員の情報が流出したと発表した、と報じています。当時の同社の発表は、編集部では確認できていません。ここからは、この報道によります。
報道によると、不正アクセスは5月6日23時ごろから7日1時59分まででした。SQLインジェクション攻撃とみられ、通販サイトなど4サイトの会員計3万568人のメールアドレスとパスワード、一部の会員IDが対象です。業務委託先のサーバー管理業者からの連絡で分かったといいます。5月6日は振替休日で、ゴールデンウィークの最後の夜にあたります。
13年で、狙われた場所も規模も変わりました。通販サイトなどの外部サーバーから業務サーバーへ、3万568人から延べ約120万件へ(人数と延べの件数なので、数え方は違います)。情報の中身も、メールアドレスとパスワードから、氏名や住所、生年月日などへ変わりました。
2回とも土曜や振替休日だったことは、偶然かもしれません。それでも問いは同じです。土曜の午後に会員データの抜き出しが始まったら、自社ではだれの画面に何が出るのか。答えが「月曜の朝にログを見るだれか」なら、週末の2日は空白になります。
親会社はサイトを止め、法定公告の入口は残した
11月1日に開くと、ワールドのコーポレートサイトは「コーポレートサイト一時停止のお知らせ」の1枚の画面になっていました。「現在、セキュリティ対策に伴うメンテナンスのため、当サイトを一時停止しております」とあり、いつから止めているか、なぜ親会社のサイトまで止めたのかは書かれていません。
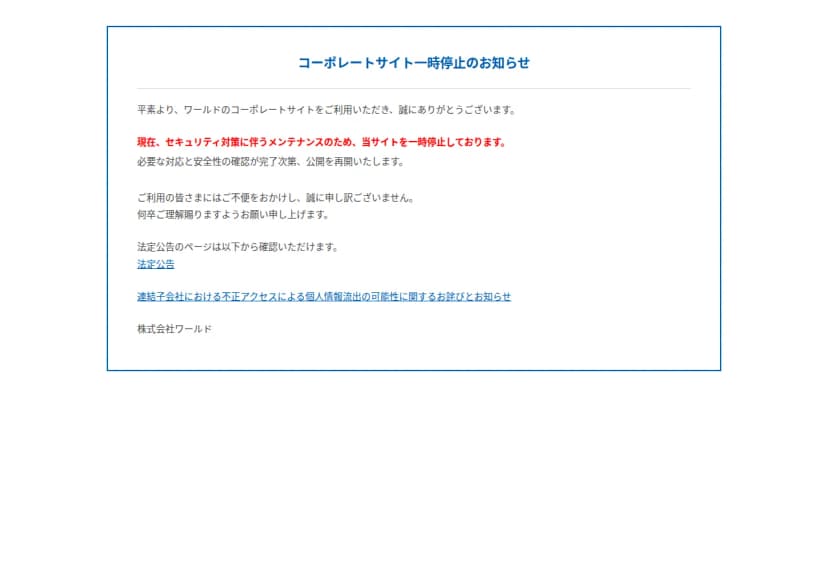 ワールドのコーポレートサイトの停止の画面(11月1日)出典: 株式会社ワールド「コーポレートサイト一時停止のお知らせ」(引用)
止めた画面には、リンクが2つありました。1つは法定公告のページで、開くと10月16日付の臨時株主総会のための基準日設定公告や、グループ会社の決算公告が載っていました。もう1つは、今回のお知らせのPDFです。
では、ほかの会社はどう止めたでしょうか。当サイトがヤクルト本社のサイト停止を追った記事では、10月28日16時ごろに開くと、トップのほかIR、英語、ニュースのページも同じメンテナンスの画面に転送されていました。ワールドの画面は、サイトを止めても、止められないページへの道を残した形です。
被害の広がりが読めないうちは、サイトごと止める判断も理解できますが、止めてから「公告はどこに出す」「お知らせはどこに置く」を考えるのでは遅いのです。止めるときに残す入口を、止める範囲と一緒に決めておく。ワールドの1枚の画面は、その見本になります。
影響する人と会社、影響しない範囲
影響が出うるのは、ティンパンアレイの会員です。流出した可能性がある情報は氏名、住所、電話番号、生年月日、性別、メールアドレスで、ワールドは会員への個別のメールと、ホームページでの告知を準備中です。社員の中に会員がいれば、個人として「お詫び」を名乗る連絡に注意が要ります。
クレジットカードなどの決済情報と、顔情報の流出は確認されていません。顔情報をわざわざ挙げているので、同社は顔の情報も扱っているようです。どの業務の情報か、取引先の情報が含まれたかは、発表からは読めません。業績への影響は精査中です。
自社の会員データの持ち方が似ている会社には、他人事ではありません。ティンパンアレイでも、会員の情報は業務サーバーに保管されていました。会員サイトの本番のデータベースとは別に、集計や発送、問い合わせ対応のために業務サーバーへ写しを置いている会社なら、同じ形の入口を抱えているかもしれません。
休日の抜き出しに気づくための手順
- 会員データを置くサーバーとデータベースで、決めた量を超える読み出しや外への転送があったとき、どの通知がだれに届くかを書き出します。土日と夜に受ける人がいなければ、そこが空白です。
- 本番のデータベースの外にある会員データの写しを洗い出します。集計、発送、問い合わせ対応の業務サーバーや、担当者が書き出したファイルが候補です。
- 前の週末のログを月曜の朝に見る時間と人を決めておきます。休日の大きなエクスポートや、ふだん使わないアカウントでのログインが見る対象です。
- サイトを止める手順書に、止めても残す入口を書き足します。法定公告、お知らせのPDF、問い合わせの窓口の3つと、そこへのリンクを載せた1枚の画面を、あらかじめ作っておくと慌てません。
- グループ会社で起きたとき、親会社がどこまで止め、だれが公表するかを決めておきます。
13年前は、報道によると委託先が見つけて知らせてくれました。今回、28日の昼に不正な操作を見つけたのがだれだったのかは、続報を待つしかありません。自社で同じことが起きたとき、その「だれ」に自分の名前を書けるか。週明けに確かめておきたいのは、そこです。