GMOトラスト・ログインを使っている会社は、社員のメールアドレスだけでなく、だれがどのSaaSを使っているかまで外に出た前提で動いたほうがよさそうです。ID管理とシングルサインオンのサービスで起きた漏えいについて、GMOグローバルサインが10月30日15時に第三報を出しました。外部専門機関の調査が終わったことを受けた報告です。
第三者に取得されたファイルには、氏名や連携しているアプリの名前のほか、会社が独自に設定した社員番号や所属といった項目も入っていたといいます。9月16日の第一報の印象とは、かなり違う中身です。
第一報の「大半は、メールアドレスのみ」から広がった
第一報と第三報を並べると、変わったのは件数だけではありません。
| 項目 |
第一報(9月16日) |
第三報(10月30日) |
| 対象 |
2,007社・37,747人(暫定値) |
2,492社・45,030人 |
| 含まれていた情報 |
大半はメールアドレスのみ。氏名や住所、電話番号がそろうのは請求先の情報 |
メールアドレス、氏名、連携サービス名、社員番号や所属などのカスタム属性値。請求送付先の担当者の連絡先 |
| 取得の確認 |
2017年11月以降、取得されていたことを確認 |
2017年11月14日ごろから取得できる状態。取得を確認できたのは、記録の残る2021年6月8日以降 |
| 遮断 |
報告を受けた9月14日中 |
9月14日23時45分ごろから段階的に始め、15日16時に完了 |
増えた分を編集部で計算すると、会社で485社(約24%)、人数で7,283人(約19%)です。GMOによると、初回の調査では対象のファイルが足りず、判定の条件にも誤りがありました。請求送付先の担当者と、会社を特定できない管理者アカウントも新たに含めたといいます。人数はメールアドレスの重複を除いた数です。
いちばん大きな変化は、中身の書き方でしょう。第一報の「大半は、メールアドレスのみ」を読んで、社員への周知を見送った会社もあったでしょう。第三報は一括操作のファイルに入っていた情報として、メールアドレス、氏名、連携サービス名、カスタム属性値の4つを挙げました。ファイルごとにどの項目が入っていたかまでは示していません。それでも並べてみると、社内の名簿にかなり近いものです。
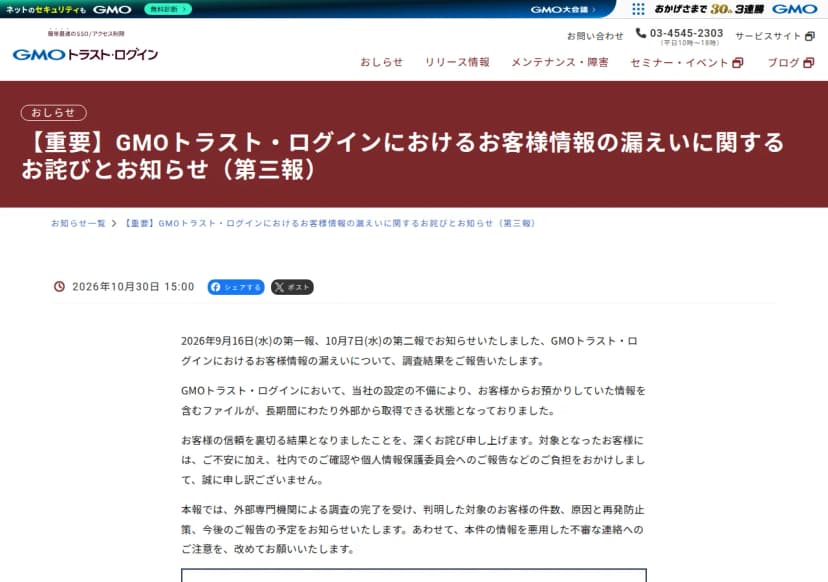 GMOグローバルサインが10月30日15時に掲載した第三報出典: GMOグローバルサイン(GMOトラスト・ログイン お知らせ)(引用)
入っている社員は、一括操作をした時期で決まる
取得されたのは、主に2種類のファイルです。1つは、管理者が管理画面で一括操作をしたときにシステムが作ったファイルです。カスタム属性の一括登録とパスワードの一括代理設定のひな形とエラーのファイル、メンバーの一括追加のエラーのファイルが当たります。もう1つはGMOグローバルサインの契約情報のファイルで、企業ID、ライセンス数、利用状況、解約日と、請求送付先の担当者の氏名、住所、電話番号、メールアドレスが入っていました。
入っている社員は、今いる社員だけではないかもしれません。ファイルは一括操作のたびに作られたものなので、入るのはその時点のメンバーのはずです。つまり、2017年11月から2026年9月までのどこかで一括操作をしていれば、その後に退職した人が含まれていてもおかしくありません。本人への通知を考えると、退職者の連絡先まで要るかもしれないのです。
もう1つ気になるのは、契約情報に「解約日」の欄があったことです。今はトラスト・ログインを使っていない会社も、契約の記録としてファイルに残っていた可能性があります。第三報によると、管理者アカウントの削除などで会社を特定できないものが91社ありました。解約したり管理者を消したりした会社には、GMOからの個別の連絡が届いていないかもしれません。
期間も長いものでした。外から取得できる状態は2017年11月14日ごろから2026年9月15日までの約8年10か月で、このうち2021年6月7日までの約3年7か月は記録が残っていません。全体の4割ほどは、取られたかどうかを調べようがない期間です。GMOも、この期間を「取得されたおそれがある期間として扱います」と書きました。
2017年11月2021年6月2026年9月
- 記録なし 約3年7か月取得されたかどうかを調べられない
- 記録あり 約5年3か月この間に第三者の取得を確認
- GMOが個人情報保護委員会に確報を出す予定
- 9月16日に知った利用企業の確報の期限(編集部の計算)
- 再発防止策の期日と、初回の月次の報告
影響する会社と、影響しない範囲
対象になりうるのは、次のような会社と人です。
- 2017年11月以降にトラスト・ログインを使い、管理画面でカスタム属性の一括登録、パスワードの一括代理設定、メンバーの一括追加のどれかをしたことがある会社。今も使っているかは問いません。
- 請求送付先として登録されていた担当者。一括操作をしていなくても、契約情報のファイルから対象になりえます。第三報では、一括操作のファイルとは別に、請求送付先の担当者の情報だけが取られた会社が217社、人数は194人でした。
- 解約した会社や管理者アカウントを消した会社で、まだ連絡が届いていないところ。91社は会社を特定できていないので、自分から窓口に聞くしかありません。
一方、含まれていないと明記された情報もあります。トラスト・ログインへのログインのパスワード、秘密の質問と答え、多要素認証の情報、シングルサインオンする各サービスのパスワード、クレジットカードなどの決済情報です。この件だけを理由に、全社員のパスワードを一斉に替える必要はなさそうです。
委員会への報告は、自社の「知った日」から数える
GMOは10月7日の第二報で、自社に加え「当社のサービスでお客様の情報をお預かりしているお客様にも、個人情報保護委員会への報告が必要」と書きました。利用企業は、委託元として報告する側になります。
だから、報告の期限を決めるのもGMOではなく、自社が知った日です。委員会のガイドラインでは、不正の目的のおそれがある漏えいは人数にかかわらず報告の対象で、確報の期限は30日ではなく60日になります1。不正な行為を受けたのが自社ではなく、委託先や利用しているサービスの提供者でも、この扱いは変わりません。GMOは第三報で、取得は「不正な目的で取得されたおそれがある」と判断しました。この判断に沿えば、利用企業の側も60日の扱いになるでしょう。
GMOの判断は、多くの利用企業にとって、報告が要るかどうかの分かれ目でもあります。ガイドラインは、設定ミスでネット上から見られる状態になった例を、不正の目的ではなく、本人が1,000人を超える事態の例に挙げています。第三報の人数を会社の数で割ると、平均は1社18人ほどです(編集部の計算)。要配慮個人情報などを含まず、1,000人を超えない会社では、不正の目的のおそれがあるかどうかで、報告が要るかが決まります。第一報は「外部からの攻撃やシステムへの侵入によるものではなく」と書いていました。9月16日の時点では、報告の対象かどうかを決めかねた会社もあったでしょう。
日数の数え方は、ガイドラインに書かれています。
個人情報取扱事業者が法人である場合には、いずれかの部署が当該事態を知った時点を基準とし、確報の報告期限の算定(※2)に当たっては、その時点を1日目とする。
出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
9月16日にGMOのメールを受け取った会社なら、その日が1日目で、60日目は11月14日の土曜日です。ガイドラインは、60日目が土日や祝日に当たるときは「その翌日」を期限とし、根拠に行政機関の休日に関する法律を挙げています。翌日の15日も日曜なので、休み明けの11月16日(月)が期限と読むのが自然でしょう。GMO自身の確報は、11月12日(木)の予定です。GMOが報告を受けた9月14日を1日目にすると、ちょうど60日目に当たります。
ただ、休日の扱いに頼って週明けまで待つ理由はありません。知った日を後の日と考える会社も、早いほうの9月16日から数えておけば安全です。60日目の前の平日、11月13日(金)までに出す段取りにしておけば、休日の読み方にも左右されません。
第三報で新たに対象に入った会社は、事情が違います。ガイドラインでは、委託元は遅くとも委託先から通知を受けた時点で知ったことになるのがふつうで、そこから速報の目安の3〜5日が始まります。第三報には、新たに加わった会社へいつ連絡するかが書かれていません。
すでに速報を出した会社にも、手直しが要りそうです。確報では全部の項目を報告する決まりです。第一報の「大半は、メールアドレスのみ」をもとに書いた項目には、氏名、連携サービス名、カスタム属性を足すことになるでしょう。報告の数え方や委託先との分担は、不正アクセスの報告の表の読み方でも取り上げました。
偽の連絡は、連携先のSaaSの名前で来る
GMOは第一報と第三報で、不審な連絡への注意を呼びかけました。契約の更新、ライセンスの超過、アカウントの確認を理由に、IDやパスワードの入力や送金を求める連絡です。第三報では、管理者に「ご利用中のメンバーの皆様にも、本内容をご共有いただけますよう」とも求めました。
ただ、名乗られるのはGMOだけではないはずです。取得されたファイルに連携サービス名があれば、攻撃する側は、この人は経費精算にこのサービスを、ファイル共有にあのサービスを使っている、と分かります。そこに所属や社員番号まで加われば、本物の社内の連絡に近い文面を作れてしまいます。注意を呼びかけるなら、「GMOを名乗るメール」より「うちでつないでいるサービスを名乗るメール」と書いたほうが、社員には伝わるでしょう。
トラスト・ログインそのものの偽のログイン画面にも、備えが要ります。公式の機能の一覧を見ると、パスキー(FIDO2)でのログインや、証明書を入れた端末だけにアクセスを絞る機能があります。ワンタイムパスワード(アプリで作るものも、メールに届くものも)だけの運用なら、偽の画面に打ち込ませる手口には弱い、とみておいたほうが安全です。
10月30日の時点で、本件に起因する二次被害の報告は確認されていません。
事業者に聞く質問に「ストレージは診断の範囲か」を足す
原因の説明は、SaaSを選ぶ側にも学びがあります。GMOは2017年11月14日ごろ、ロゴ画像の配信の負荷への対策として、ストレージを外から見える公開領域に変えました。その公開領域に一時ファイルが保存される設計で、ファイルの一覧も外から取れ、リンクには署名も有効期限もありませんでした。定期的な診断と侵入テストはアプリケーションとサーバーが対象でしたが、ストレージは対象外で、長いあいだ気づけなかったといいます。
性能のための小さな構成の変更が、8年以上も見落とされる入口になりました。SaaSの事業者に「第三者の診断を受けていますか」と聞いて「はい」と返ってきても、それだけでは足りなかったわけです。これから聞くなら、次の3つを足すと、返ってくる答えの中身が変わります。
- 診断と侵入テストの範囲に、ファイルを置くストレージと、外に公開しているすべての資産は入っているか
- 管理者が使うCSVのひな形やエラーのファイルは、どこに置かれ、何日で消えるか
- ダウンロードのリンクに有効期限はあるか。アクセスログは何年残るか
GMOは9月16日にダウンロードのリンクを署名つき・有効期限1時間に切り替え、10月6日までに、すべての保存場所でファイルの一覧を外から取れないようにしました。残る対策の多くは11月30日までに終える予定で(共通の部品にまとめる対策は2027年1月31日)、完了した数と内容を毎月報告します。初回は11月30日です。使い続けるかを決めるなら、この初回の報告が1つの区切りになります。ほかの製品と比べるなら、IDaaS・SSOの製品の地図に、方式やパスキーの対応を並べました。
利用企業の今週の段取り
- GMOからのメールを探し、受け取った日時と部署を記録しておきます。9月16日以降の個別の連絡と、10月7日以降の報告の案内です。これが、委員会への報告の「知った日」を決める手がかりになります。見つからなければ、窓口(お問い合わせフォームか電話03-4545-2303、平日10〜18時)に、自社が対象か、どのファイルが取得されたかを問い合わせます。
- 個人情報の担当や法務と、速報を出したかを確認します。出していれば、確報の項目に氏名、連携サービス名、カスタム属性を足すかを決めます。期限も、自社の知った日から数え直しておきたいところです。
- 管理者に一括操作をした時期を聞き、その時点のメンバーを人事の記録と照らします。退職者が含まれていれば、本人に通知するための連絡先が要ります。
- 社員への注意喚起は、トラスト・ログインにつないでいるSaaSの名前を挙げて出します。「ライセンス超過」「契約更新」「アカウント確認」の連絡はリンクを開かず、情シスに転送するよう伝えます。
- 以前トラスト・ログインを使っていた会社は、契約の時期と、管理者アカウントを消したかを確認します。連絡が届いていないなら、窓口へ。
第一報の文面で、社内の対応を一度閉じた会社もあるでしょう。第三報は、その扉をもう一度開ける中身です。漏れたのが名簿に近いものだと分かった今、報告の項目と社員への伝え方を、第三報に合わせて書き直す週になります。