大学や学校、企業の研修で広く使われている学習管理システム(LMS)Moodle。そのMoodleに、複数のクロスサイトスクリプティング(XSS)脆弱性が見つかり、フランスのCERT-FRが更新を呼びかけました。緊急の脆弱性ではありませんが、利用者の投稿を多く扱うLMSだからこそ、確認しておきたい内容です。
何が見つかったか
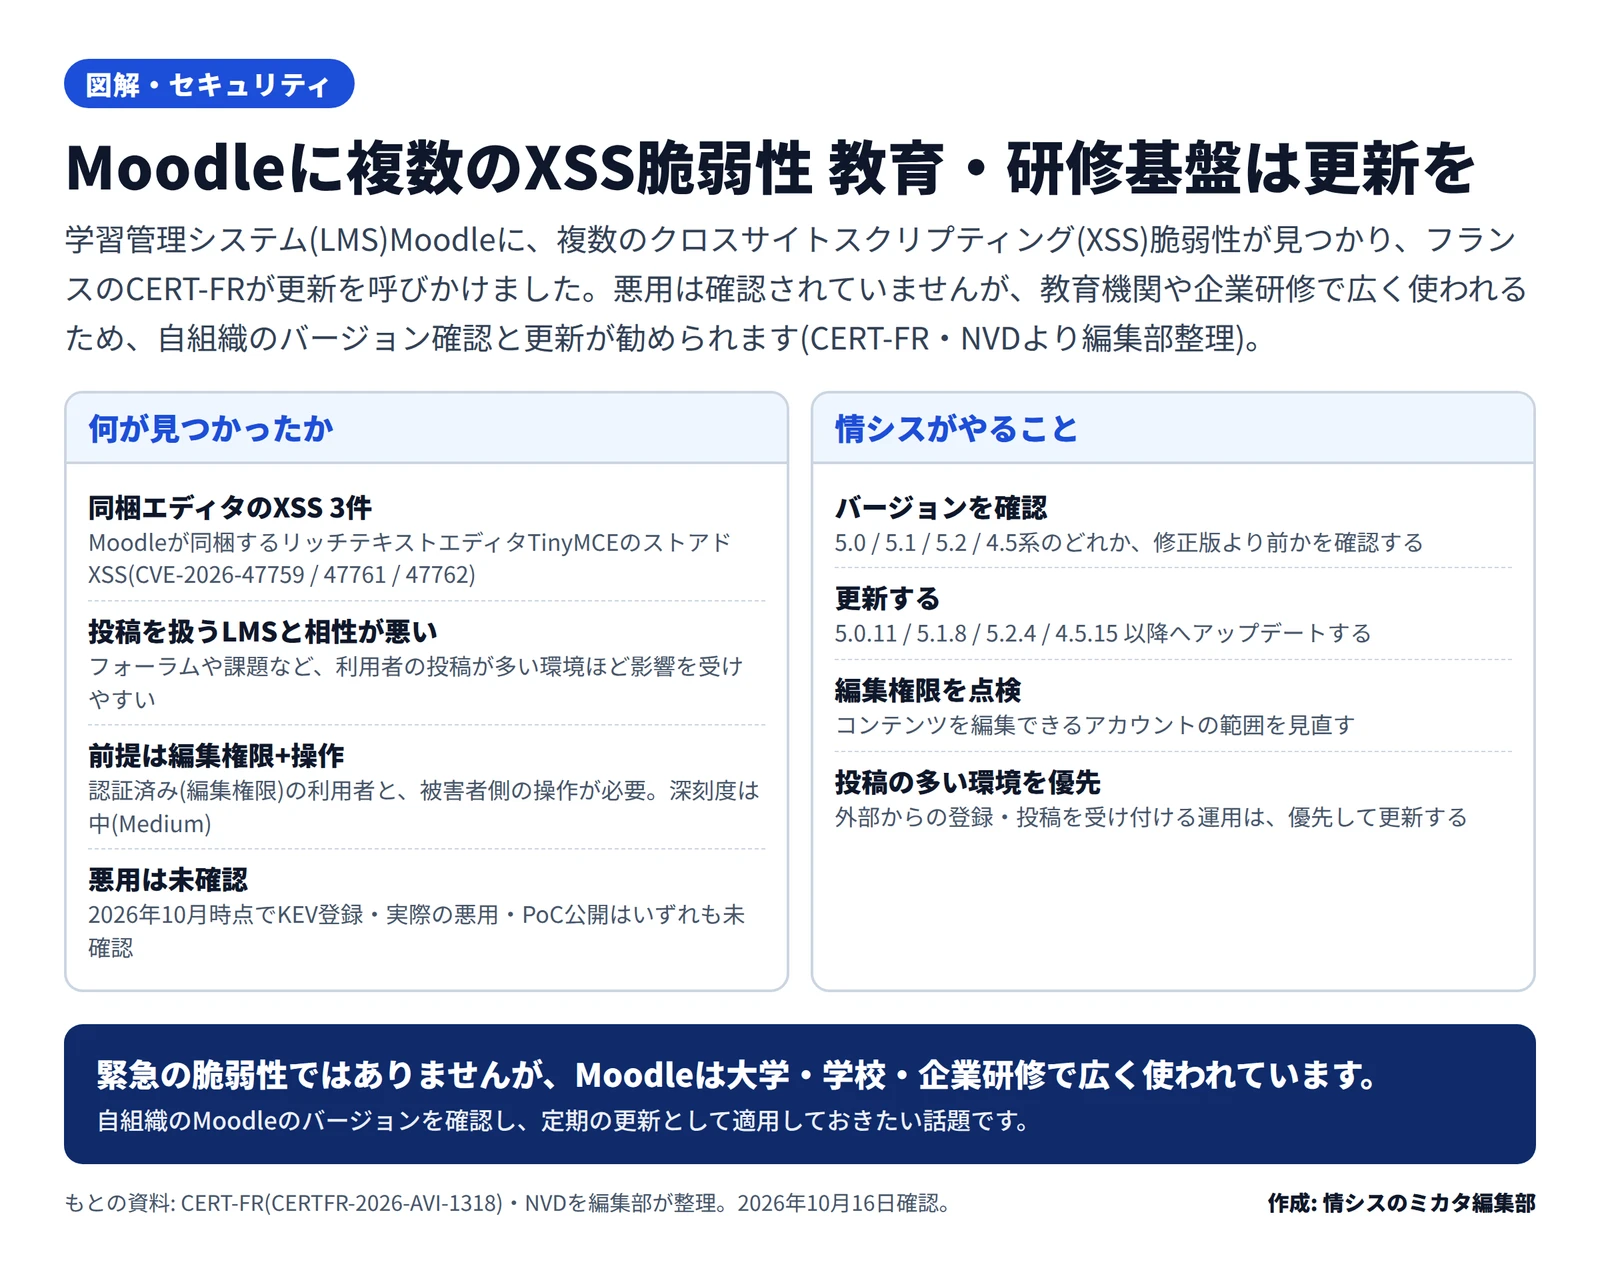
見つかったのは、Moodleが同梱するリッチテキストエディタ「TinyMCE」に由来する、3件のストアドXSS脆弱性(CVE-2026-47759・CVE-2026-47761・CVE-2026-47762)です。
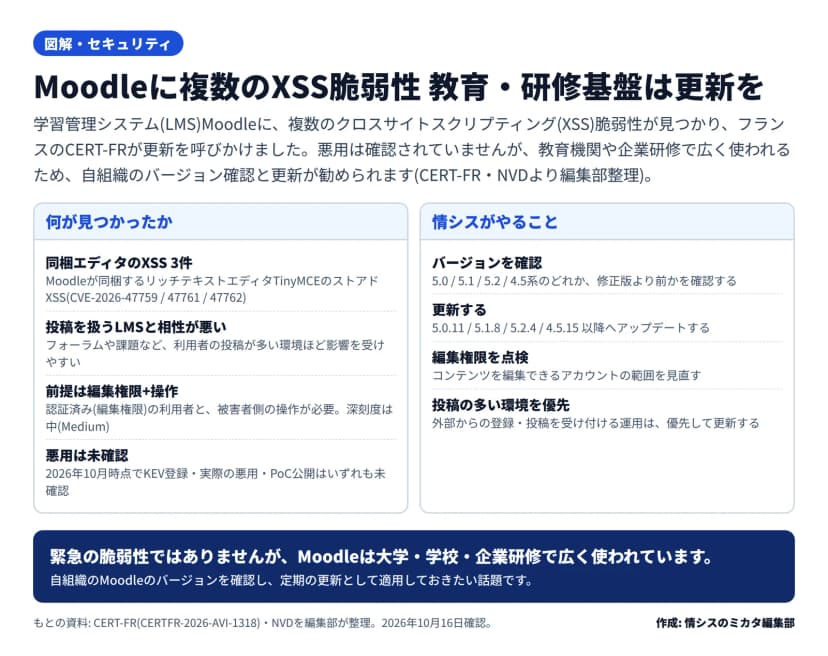 Moodleの複数のXSS脆弱性と対処(編集部作成)作成: 編集部 / もとの資料: CERT-FR(CERTFR-2026-AVI-1318)・NVDを編集部が整理
XSSは、細工した内容を通じて、ほかの利用者の画面で不正なスクリプトを動かす脆弱性です。フォーラムや課題など、利用者の投稿を多く扱うLMSでは、気をつけたい種類の不具合です。ただし、今回の脆弱性の悪用には、編集権限を持つ認証済みの利用者と、被害者側の操作が必要で、深刻度は中(Medium)とされています。2026年10月時点で、実際の悪用やKEVへの掲載は確認されていません。
影響する環境・しない環境
影響する: 修正前のMoodleを使っている教育機関・企業。影響するバージョンは、5.0.11より前(5.0系)、5.1.8より前(5.1系)、5.2.4より前(5.2系)、4.5.15より前(4.5系など)です。とくに、外部からの利用者登録や投稿を広く受け付けている環境は、優先度が高めです。
影響が小さい: すでに修正版へ更新済みの環境。また、投稿できる利用者を限られた関係者だけに絞っている環境は、悪用の前提が満たされにくくなります(ただし更新は推奨)。
情シスが今日やること
- バージョンの確認: 自組織のMoodleのバージョンを確認する(サイト管理の通知やバージョン情報)。5.0 / 5.1 / 5.2 / 4.5系で修正版より前なら対象。
- 更新の適用: Moodle 5.0.11 / 5.1.8 / 5.2.4 / 4.5.15以降へ更新する。学期や研修の区切りに合わせて、計画的に。
- 権限の点検: コンテンツを編集できるアカウントの範囲を見直す。不要な編集権限は外す。
- 委託運用なら確認: Moodleの運用を外部に委託している場合は、更新予定を確認する。
LMSは、多くの学習者や受講者が日々アクセスする基盤です。緊急ではなくても、利用者を守るために、定期の更新として着実に適用しておきましょう。