セキュリティ 企業のAIR Securityが2026年10月12日、クラウド 開発基盤Vercelのサンドボックス (隔離された実行環境)「Vercel Sandbox」で、AIエージェント が外向き通信の許可リスト(allowlist)を回避し、手元の秘密情報を攻撃者のサーバーへ持ち出せる手口を公表しました。研究者はこれを「VerCellBreak」と名づけています。
注目すべきは、これがサンドボックスの単純な穴ではない点です。AIR Securityは、サーバー側の脆弱性 は悪用していないと明記しています。突いたのは、「ドメインの許可リストで外向き通信を絞る」という守り方そのものの限界でした。
何が起きるのか
Vercel Sandboxは、信頼できないコードやAIエージェントを隔離して動かし、外へ出る通信を「許可したドメインだけ」に絞れる仕組みを持ちます。情報の持ち出しを防ぐための守りです。
AIR Securityの検証では、この許可リストを、許可された外部サーバーを中継点(リレー)にして回避しました。流れはこうです。サンドボックスは、通信の相手(ドメイン名)を見て、許可・遮断を判断します。許可されたサーバーが、攻撃者の仕込んだ入力を処理し、そこから自ら別の場所へ通信すると、その「許可されたサーバー」が、持ち出しの通り道になります。AIR Securityは、信頼した宛先が「間接的な持ち出しの経路(indirect exfiltration channel)」になりうると説明しています。
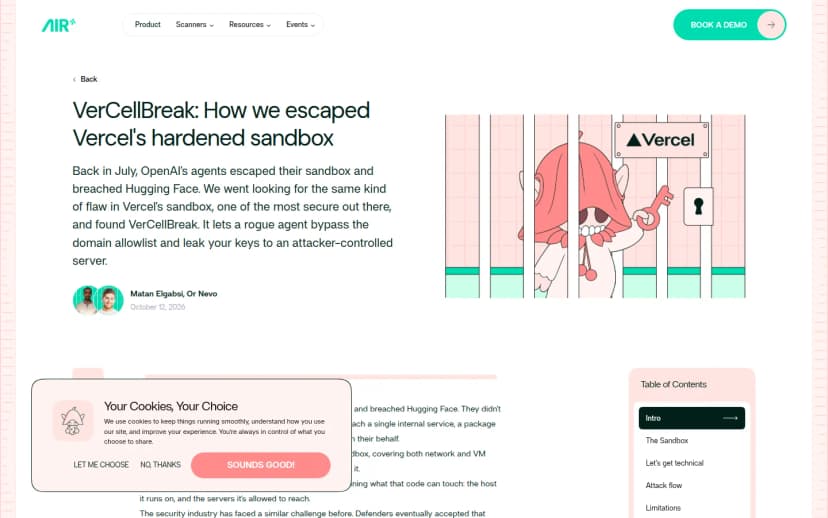
AIR Securityが公表した「VerCellBreak」の解説ページ 出典: AIR Security (引用) 技術的には、通信の暗号化(TLS)の標準的な仕組みが使われました。許可されたサーバーが、接続のときに証明書の確認のため外部のアドレスへアクセスする動きを利用し、そのアドレスに盗みたいデータを忍ばせる、という方法です。つまり、攻撃者が新しい穴を開けたのではなく、「もともとある正規の動き」を組み合わせて、許可リストの外へデータを運び出したことになります。
なお、AIR SecurityはAIエージェント向けのセキュリティ製品を手がける企業です。自社の関心領域での調査である点は、受け取るうえで知っておくとよいでしょう。公表の経緯は、Vercelの報奨金(バグバウンティ)プログラムへの報告でした。
Vercelの対応
AIR Securityによると、Vercelはこの報告を報奨金プログラムの「対象外(out of scope)」とし、受理しませんでした。理由は、この手口がVercelの運用していない外部サーバーに依存するためとされています。本記事の執筆時点で、Vercelからの公式の見解は確認できていません。
ここで情シスが分けて考えたいのは、「報奨金の対象外」と「自社のリスクがない」は別だ、という点です。対象外は、あくまでベンダーが報酬を払う範囲の話です。自社がAIエージェントを動かし、許可リストで守っているつもりなら、同じ落とし穴は自分たちのリスクとして残ります。
影響を受けるのはどんな環境か
直接の対象はVercel Sandboxですが、学べることは広く共通します。関係するのは、AIエージェントや、外部から持ち込んだ信頼できないコードを、サンドボックスの中で動かしている環境です。とくに、「外向き通信をドメインの許可リストで絞っているから、情報は持ち出されない」と考えている場合は、その前提を見直す必要があります。許可した宛先そのものが、抜け道になりうるためです。
情シスが今日やること
許可リストを「それだけで安全」と考えない : ドメインの許可リストは、見える宛先しか検査できません。許可した宛先が、攻撃者の入力を処理して外へ通信すれば、持ち出しの中継点になりえます。許可リストは守りの一つの層であって、単独の境界ではない、と捉えます。許可する宛先を、中継になりうるかで見直す : Webhook、リダイレクト、外部からの入力を処理して別の場所へ通信するサービスなどは、中継点になりやすい相手です。許可リストは最小限にし、必要な期間だけ開け、使わなくなった宛先は消します。エージェントに届く前に、入力を絞る : AIR Securityは、脅威はエージェントに届く前に止めるのが最善とし、信頼できない入力(課題・ログ・Webページ・依存パッケージ・文書など)をフィルタリングすることを挙げています。重大な操作には、人の承認をはさみます。サンドボックスの中に秘密を置きすぎない : 持ち出される前提で、サンドボックス内の認証情報は、短命で範囲を絞ったトークンにし、定期的に入れ替えます(一般的な備え・編集部整理)。外向き通信の記録を取る。ただし過信しない : 通信先・時刻・量を記録して異常に気づけるようにします。一方で、許可した宛先がその後に行う取得は、自社のログには現れません。「ログが静かだから安全」とは限らない点に注意します(一般的な備え・編集部整理)。
AIエージェントに外部とのやり取りをさせる以上、外向き通信を完全に止めるのは現実的ではありません。だからこそ、「許可リストさえあれば安全」という思い込みを外し、許可した相手も持ち出しの経路になりうると考えて、入力の絞り込みと、秘密情報の最小化を重ねておくことが、情シスの備えになります。