本文へ移動
情シスのミカタ
ニュース約3分で読めます

Oktaが認証製品とSDKの脆弱性を公表 Windows資格情報プロバイダーとauth0.js

Oktaが、Windows向けの認証製品「Okta Credential Provider for Windows」と、JavaScript向けSDK「auth0.js」の脆弱性を公表しました。いずれも新しい版で修正済みです。自組織での利用確認と更新の優先度を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Oktaが認証製品とSDKの脆弱性を公表 Windows資格情報プロバイダーとauth0.js

この記事のまとめ

  • Oktaが、Windows向けの認証製品(Okta Credential Provider for Windows)とSDK(auth0.js)の脆弱性を公表しました。
  • Windows向けは入力値の検証不備(CVE-2026-78628・CVSS6.0)で、1.4.6.0以降で修正。悪用には端末へのログインが前提です。
  • auth0.jsは認証の鮮度の確認漏れ(CVE-2026-107371・CVSS5.4)で、10.3.0以降で修正。古い認証が受理されうる問題です。
こんな方に#30代#40代#50代#60代実務

ID管理サービスのOktaが、Windows向けの認証製品とJavaScript向けのSDKについて、2件の脆弱性を公表しました。いずれも、認証にかかわる部品の問題で、新しい版で修正されています。悪用されると影響が大きいものではありませんが、認証の基盤に近い部分のため、該当する組織は計画的に更新しておきたい内容です。

2件の脆弱性

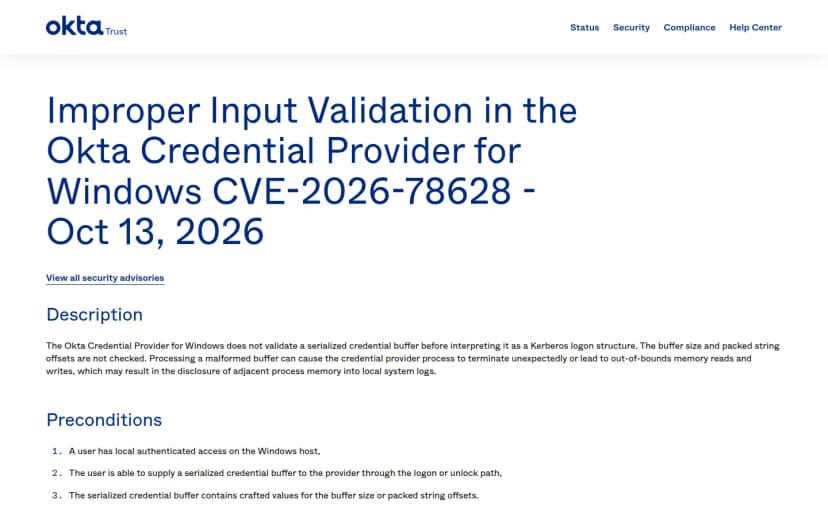
CVE-2026-78628(Okta Credential Provider for Windows): WindowsのログインでOktaの認証を使うための製品です。Oktaによると、受け取ったデータ(資格情報のバッファ)を、中身を確かめずに解釈してしまう入力値の検証不備があります。これにより、プロセスの異常終了や、メモリの範囲外の読み書き、隣接するメモリの内容がログに出てしまうことが起こりえます。悪用には、端末にログインできる状態で、ログインや画面ロック解除の経路から細工したデータを渡すことが前提です。評価はCVSS6.0で、1.4.6.0より前の版が影響を受けます。1.4.6.0以降で修正されています。

OktaのTrustサイトのセキュリティアドバイザリの画面。タイトルは「Improper Input Validation in the Okta Credential Provider for Windows CVE-2026-78628」、日付は2026年10月13日。Okta Credential Provider for Windowsの1.4.6.0より前の版に、資格情報のバッファを検証せずに解釈する入力値の検証不備があり、プロセスの異常終了やメモリの範囲外の読み書きが起こりうること、CVSSは6.0で1.4.6.0以降で修正されたことが書かれている
Oktaのセキュリティアドバイザリ(CVE-2026-78628)出典: Okta(引用)

CVE-2026-107371(auth0.js): WebアプリにAuth0のログインを組み込むためのJavaScriptのライブラリです。Oktaによると、IDトークンの中の「いつ認証したか」を示す値(auth_time)を、アプリが求めた有効期限(maxAge)と照らし合わせていませんでした。このため、求めた期限より古い認証でも、受理されてしまう可能性があります。Oktaはこれを「認証の鮮度の回避」と位置づけています。評価はCVSS5.4で、影響するのは9.12.0から10.2.1までの版です。10.3.0以降で修正されています。

影響を受けるのはどんな環境か

関係するのは、Okta Credential Provider for Windowsを端末に入れて使っている組織と、auth0.jsを使ってログインを実装しているWebアプリを持つ組織です。後者は、自社で作ったアプリだけでなく、ベンダーに作ってもらったアプリや、社内ツールの中で使われていることもあります。「使っているつもりがない」場合でも、依存するライブラリとして含まれていないかの確認が要ります。

情シスが今日やること

  • 利用の有無と版を確認する: Okta Credential Provider for Windowsは端末の資産管理で、auth0.jsは自社・委託先のWebアプリの依存ライブラリの一覧で、使っているか・版はいくつかを確認します。
  • 修正版へ更新する: Okta Credential Provider for Windowsは1.4.6.0以降へ、auth0.jsは10.3.0以降へ更新します。影響する版(それぞれ1.4.6.0より前、9.12.0〜10.2.1)に当たるものから進めます。
  • 委託先にも確認する: Webアプリの開発を外部に任せている場合は、auth0.jsを使っていないか、使っているなら更新の予定を、委託先に確認します。
  • 記録を残す: 確認した版、更新した版、対応日を資産台帳に残します。認証にかかわる部品は、どこで何を使っているかを把握しておくと、次の脆弱性のときにも動きやすくなります。

認証の基盤に近い部品は、悪用されたときの影響が広がりやすい一方、普段は意識されにくい部分です。今回はいずれも修正版が出ています。緊急の悪用は確認されていませんが、「どこで使っているか」を押さえ、計画的に更新を進めておくことが、情シスの備えになります。

よくある質問

Qすぐに危ない脆弱性ですか。

Aどちらも、認証を完全に迂回したり、遠隔から無条件に悪用したりする種類ではありません。Windows向け(CVE-2026-78628)は、端末にログインできる攻撃者が前提で、評価はCVSS6.0です。auth0.js(CVE-2026-107371)はCVSS5.4で、特定の条件下で古い認証が受理されうる問題です。いずれも修正版が出ているため、通常の更新の枠で計画的に適用してください。

Q自社が使っているか、どう確認しますか。

AOkta Credential Provider for Windowsは、WindowsのログインでOktaの認証を使うために端末に入れる製品です。auth0.jsは、WebアプリにAuth0のログインを組み込むためのJavaScriptのライブラリです。前者は端末の資産管理、後者は自社やベンダーが作ったWebアプリの依存ライブラリの一覧で、使っているか・版はいくつかを確認します。

Qどの版に上げればよいですか。

AOkta Credential Provider for Windowsは1.4.6.0以降、auth0.jsは10.3.0以降で修正されています。影響するのは、Windows向けが1.4.6.0より前、auth0.jsが9.12.0から10.2.1までです。該当する場合は、それぞれの修正版へ更新してください。


出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月15日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします