本文へ移動
情シスのミカタ
ニュース約3分で読めます

Power Pages、OpenID Connectで「暗号化トークン」に対応 認証を一段強化

Microsoftのローコード基盤「Power Pages」が、OpenID Connect認証で、署名付きトークンに加えて暗号化されたIDトークンを受け付けられるようになります(ロードマップ ID 576395)。認証時に渡すユーザー情報(クレーム)を保護し、より厳しいセキュリティ要件に対応します。情シス・サイト管理者の観点で整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Power Pages、OpenID Connectで「暗号化トークン」に対応 認証を一段強化

この記事のまとめ

  • Microsoftのローコード基盤「Power Pages」が、OpenID Connect認証で暗号化されたIDトークンを受け付けられるようになります。
  • これまでの署名付きトークンに加え、トークンの中身(ユーザー情報=クレーム)も暗号化して安全に渡せるようになります。
  • 既存のログインの流れは変えずに認証の安全性を高めるもので、ロードマップではプレビューが2026年8月、一般提供は2026年12月とされています。
こんな方に#30代#40代#50代#60代実務

Microsoftのローコード基盤「Power Pages」で、外部の利用者にログインしてもらうOpenID Connect認証が、暗号化されたIDトークンに対応します。これまでの署名付きトークンに加えて、トークンの中身(ユーザーの情報=クレーム)も暗号化して安全に受け渡せるようになります。

何が変わるのか

Microsoft 365のロードマップ(ID 576395)によると、Power Pagesは、認証の際にトークン単位の暗号化に対応し、署名付きのIDトークンに加えて、暗号化されたIDトークンを受け付けられるようになります。これにより、認証時に渡すクレーム(ユーザーの属性情報)を安全に伝送でき、高度なID基盤(IdP)との相性も良くなり、既存のサインインの流れを変えずに、認証全体の安全性を高めるとしています。

Microsoftは、この機能のねらいとして、より安全なID基盤と連携して、厳しいセキュリティやコンプライアンスの要件を満たせること、信頼性の高い用途に広げられること、機密性のある外部向けのアプリにPower Pagesを安心して使えることを挙げています。ロードマップ上の状態は「開発中(In development)」で、プレビューは2026年8月、一般提供(GA)は2026年12月とされています。対象はWebで、クラウドはWorldwide(標準マルチテナント)です。

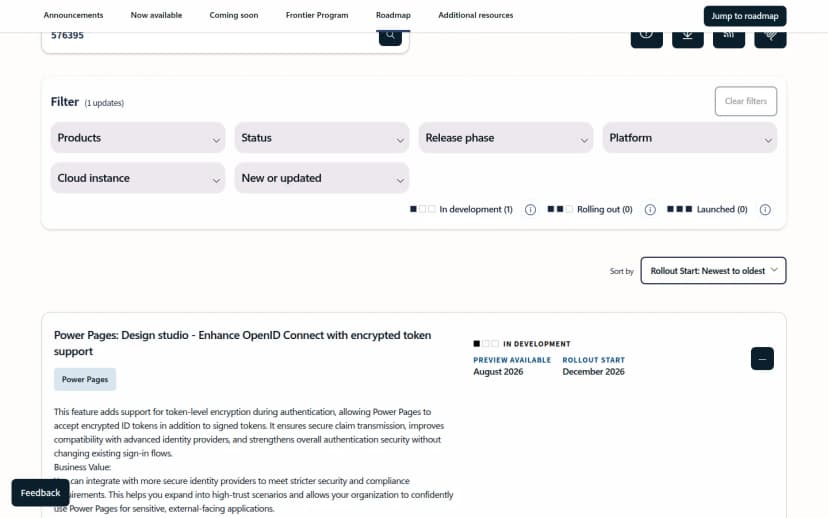
Microsoft 365ロードマップの項目の画面。見出しは「Power Pages: Design studio - Enhance OpenID Connect with encrypted token support」、状態はIn development、Preview availableはAugust 2026、Rollout startはDecember 2026。説明文に、認証時のトークン単位の暗号化に対応し、署名付きに加えて暗号化されたIDトークンを受け付け、クレームの安全な伝送と認証の強化を既存のサインインの流れを変えずに行うと書かれている。製品はPower Pages
Microsoft 365ロードマップに掲載された、Power Pagesの暗号化トークン対応(ID 576395)出典: Microsoft(Microsoft 365 Roadmap)(引用)

なぜ「トークンの暗号化」が意味を持つのか

OpenID Connectでは、ログインのときにID基盤から「トークン」という形で本人情報が渡されます。これまでの署名付きトークンは、「改ざんされていないか」は確認できますが、中身(氏名や所属などのクレーム)は見える状態です。暗号化されたトークンは、その中身そのものを暗号化して、途中で読み取られないように守ります。外部に公開するサイトで、機密性の高い情報を扱う場合には、この「中身の保護」が、守りを一段厚くする意味を持ちます。

影響を受けるのはどんな環境か

関係するのは、Power Pagesで外部向けのサイトを作り、OpenID Connectで外部のID基盤と連携している組織の、サイトの管理者や開発を担う情シスです。利用者側の操作は変わりません。とくに、個人情報や機微な情報を扱う外部向けサイトを運用している、あるいはこれから作ろうとしている組織にとって、選べる守りが増えることになります。

情シスが今日やること

  • 自組織のPower Pagesの利用を把握する: 自社でPower Pagesを使って外部向けのサイトを運用しているか、OpenID ConnectでどのID基盤と連携しているかを確認します
  • 暗号化トークンが要る要件か見極める: 扱う情報の機密性や、取引先・規程が求めるセキュリティ要件に照らして、暗号化トークンへの対応が必要かを整理します。すべてのサイトに必須というわけではありません
  • 提供の時期を把握する: この機能は「開発中」で、プレビューは2026年8月、一般提供は2026年12月とされています。対応を予定するなら、時期を見込んでおきます
  • ID基盤側の対応を確認する: 暗号化トークンを使うには、連携先のID基盤が暗号化されたIDトークンを発行できる必要があります。IdP側の対応状況と設定も、あわせて確認します

認証トークンの暗号化は、必須の対策ではありませんが、機密性の高い外部向けサイトでは守りを厚くする選択肢になります。自社の利用状況と要件を確かめ、必要な場合に備えて連携先の対応も把握しておくことが、情シスの実務になります。


よくある質問

QPower Pagesとは何ですか。

AMicrosoftのローコード基盤「Power Platform」の一つで、コードをあまり書かずに外部向けのWebサイト(顧客や取引先が使うポータルなど)を作れるサービスです。外部の利用者にログインしてもらうために、OpenID Connectなどの仕組みで、外部のID基盤(IdP)と連携できます。

Q「署名付き」と「暗号化」のトークンは何が違うのですか。

Aどちらも、ログイン時にID基盤から渡される本人情報(トークン)です。署名付きは、改ざんされていないかを確認できますが、中身(クレーム=ユーザーの属性情報)は見える状態です。暗号化されたトークンは、中身そのものを暗号化して、途中で読まれないように守ります。今回の対応で、暗号化されたトークンも受け付けられるようになります。

Q既存のサイトへの影響はありますか。

AMicrosoftによると、この機能は既存のログインの流れを変えずに認証の安全性を高めるものとされています。暗号化トークンに対応したい場合に使う追加の選択肢、という位置づけです。ロードマップでは「開発中」で、プレビューが2026年8月、一般提供は2026年12月とされています。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月15日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします