本文へ移動
情シスのミカタ
ニュース約2分で読めます

MITRE ATT&CK v20公開 プロンプトインジェクションなどAI攻撃の技術を追加

攻撃手口の共通辞書「MITRE ATT&CK」の最新版v20が公開され、AIを悪用・標的にする攻撃の技術が加わりました。直接・間接のプロンプトインジェクションや、AIを使ったデータ持ち出しなどです。情シスが脅威を整理するうえでの意味を解説します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
MITRE ATT&CK v20公開 プロンプトインジェクションなどAI攻撃の技術を追加

この記事のまとめ

  • 攻撃手口の共通の辞書「MITRE ATT&CK」の最新版v20が2026年10月13日に公開され、AIに関する攻撃の技術が加わりました。
  • 直接・間接のプロンプトインジェクション、AIを使ったデータ持ち出し、AIの結果の汚染などが、技術として整理されました。
  • ATT&CKは防御側が脅威を共通の言葉で整理するための枠組みで、AIを使う・守る組織が手口を把握する助けになります。
こんな方に#30代#40代#50代#60代実務

攻撃の手口を整理した世界共通の「辞書」である「MITRE ATT&CK」の最新版、v20が2026年10月13日に公開されました。注目は、AIを悪用したり、AIそのものを標的にしたりする攻撃の技術が、正式に加わった点です。AIが仕事に入り込むほど、攻撃にも使われ、狙われます。その手口が、防御側の共通の言葉として整理されました。

MITRE ATT&CKと、今回の追加

MITRE ATT&CKは、実際に観測された攻撃を、戦術(何を狙うか)と技術(どうやるか)に分けて並べた知識ベースです。防御側は、これを物差しにして、自社がどの手口に備えられているかを点検します。今回のv20では、企業向けで戦術15・技術227・サブ技術479になりました(前の版v19.2からの更新)。

MITREの公開情報によると、AIに関して加わった主な技術は次のとおりです。

  • 直接プロンプトインジェクション(T1699): AIへの指示に、攻撃者が悪意のある命令を直接紛れ込ませる手口です。
  • 間接プロンプトインジェクション(T1698): AIが読み込む外部のデータ(Webページ、文書、メールなど)に命令を仕込み、AIにそれを実行させる手口です。
  • AIを使ったデータ持ち出し(T1700): AIの仕組みを使って、情報を外部へ持ち出す手口です。
  • AI結果の汚染(T1608.007): 攻撃の準備として、AIの結果や参照するデータを汚し、誤った出力をさせる手口です。

あわせて、これらを見つけるための検知の考え方(AIを使ったデータ持ち出しの検知、AI結果の汚染の検知)や、AIを使った実際の攻撃活動の記録(メキシコ政府インフラへのAI支援型の侵害)も追加されました。
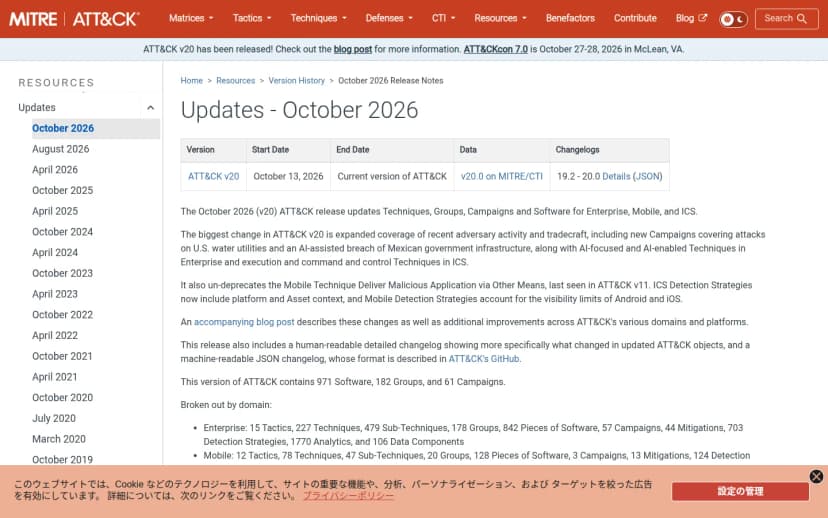
MITRE ATT&CKのサイトの「Updates - October 2026」の画面。ATT&CK v20のリリースノートで、企業向けの技術に、AIを使ったデータ持ち出し(T1700)、直接プロンプトインジェクション(T1699)、間接プロンプトインジェクション(T1698)、AI結果の汚染(T1608.007)などが追加されたことが記載されている
MITRE ATT&CK v20のリリースノート(2026年10月)出典: MITRE ATT&CK(引用)

影響を受けるのはどんな環境か

関係するのは、AIを業務に使っている組織や、セキュリティで脅威を整理する担当者です。自社でAIのアプリやアシスタントを動かしている場合はもちろん、取引先や使っているサービスがAIを組み込んでいる場合も、これらの手口は無縁ではありません。とくに、AIに外部のデータを読ませる使い方(文書の要約、Webの参照、メールの処理など)は、間接プロンプトインジェクションの入口になりえます。

情シスが今日やること

  • 手口を共通の言葉で知る: v20で加わったAIの技術(プロンプトインジェクションなど)を、チームで共有します。攻撃の名前と中身を知ることが、対策を考える出発点になります。
  • AIに読ませる入力を点検する: 社内でAIに外部のデータを読ませている使い方を洗い出し、信頼できない入力(外部のWebや文書)を、重要な操作の前にそのまま通していないかを確認します。
  • 検知の観点を取り入れる: ATT&CKの検知の考え方を参考に、AIがからむ通信やデータ持ち出しの兆候を、ログで追えるようにしておきます。
  • 自社の守りを棚卸しする: ATT&CKを物差しに、AIにかかわる手口のうち、どれに備えられていて、どれが手薄かを整理します。すべてに一度に対応する必要はなく、影響の大きいところから進めます。

AIの攻撃が、世界共通の「辞書」に正式に載ったことは、脅威が「特別な話」から「整理して備える対象」へ移ったことを意味します。まずは手口を知り、自社がどこまで備えられているかを共通の言葉で点検することが、情シスにできる現実的な一歩になります。


よくある質問

QMITRE ATT&CKとは何ですか。

A実際に観測された攻撃の手口を、戦術(目的)と技術(手段)に分けて整理した、世界で広く使われる知識ベースです。防御側は、これを共通の言葉として、自社がどの手口に備えられているかを点検したり、検知のルールを整理したりします。今回のv20では、企業向けで戦術15・技術227・サブ技術479になりました。

Q今回加わったAIの攻撃の技術は何ですか。

A主なものは、直接プロンプトインジェクション(T1699)、間接プロンプトインジェクション(T1698)、AIを使ったデータ持ち出し(T1700)、能力の準備としてのAI結果の汚染(T1608.007)です。あわせて、AIを使った実際の攻撃活動(キャンペーン)も追加されました。

Q自社にAIがなくても関係ありますか。

A直接AIを使っていなくても、取引先や委託先、使っているサービスがAIを組み込んでいることは増えています。攻撃の手口が体系化されたことで、「どんな新しい手口があるのか」を共通の言葉で把握できるようになります。まずは手口を知ることが、備えの第一歩になります。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月15日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします