大手ゼネコンの戸田建設が、外部からの不正アクセスにより、取引先と従業員の情報が漏えいしたと公表しました。取引先のメールアドレスが含まれるため、関係者を装う不審なメールやSMSへの警戒も呼びかけられています。
何があったか
戸田建設は2026年10月7日、「個人情報漏洩に関するお知らせとお詫び」を公表しました。同社が管理するシステムの一部(取引先への支払いを管理するシステム等)が、外部からの不正アクセスを受け、情報が漏えいしたとしています。
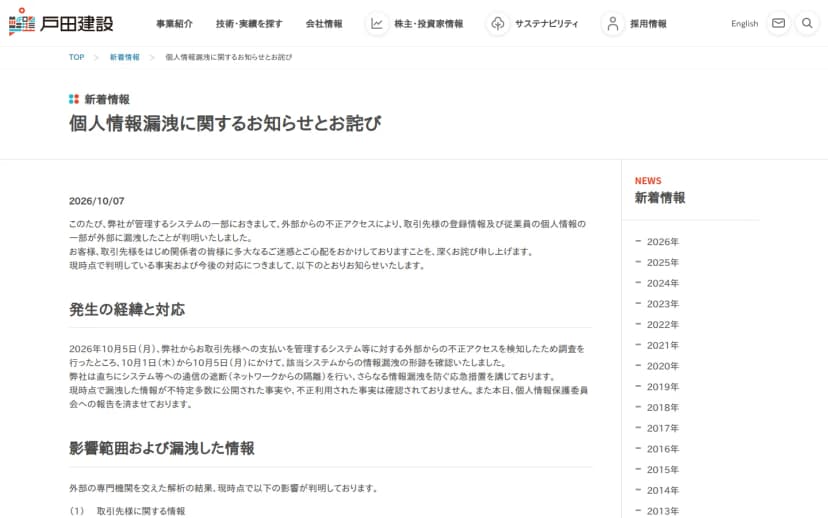 戸田建設の「個人情報漏洩に関するお知らせとお詫び」(2026年10月7日・戸田建設公式)出典: 戸田建設(toda.co.jp)(引用)
経緯は次のとおりです。2026年10月5日に不正アクセスを検知して調査したところ、10月1日から5日にかけて、該当システムから情報が漏えいした形跡が確認されました。同社は直ちに対象システムをネットワークから隔離する応急措置をとり、同日(10月7日)に個人情報保護委員会へ報告しています。現時点で、漏えいした情報が不特定多数に公開された事実や、不正に利用された事実は確認されていないとしています。
漏えいした情報は、同社の発表によると次のとおりです。
- 取引先: 担当者のメールアドレス 最大7,200件、取引データ 最大6,000件
- 従業員: 氏名・住所・電話番号・メールアドレス・所属部署 4,778名分
なお、不正アクセスの手口(ランサムウェアなどの分類)や、具体的な再発防止策については、2026年10月15日時点で公式発表に詳しい記載はありません。
影響する会社・しない会社
影響する: 戸田建設の取引先や、同社に個人情報を預けている関係者。とくに、取引先の担当者メールアドレスが漏えいしているため、戸田建設の関係者を装ったなりすましメールやビジネスメール詐欺(BEC)の材料に使われる恐れがあります。建設業は取引先が多く、請求や支払いに関わるやり取りが狙われやすい点に注意が必要です。
直接は影響しない: 戸田建設と取引のない会社。ただし、「大手の取引先システムが不正アクセスを受けた」という事例は、自社の支払い・取引管理システムの守りを見直すきっかけになります。
情シスが今日やること
- なりすましへの注意喚起: 戸田建設との取引がある場合、「同社を装うメール・SMSが届くかもしれない」と社内、とくに経理・購買の担当者に周知する。振込先の変更依頼などは、メールだけで判断せず電話などで確認する。
- 心当たりのある連絡を確認: 不審なメールは、URLのクリックや添付の開封をせず、正規の窓口(電話など)で真偽を確かめる。
- 自社システムの点検: 取引先情報や支払いを管理するシステムについて、外部からの到達範囲、アクセス権、ログの監視を点検する。
- 対象者への案内に備える: 戸田建設から個別の案内が届く可能性がある。問い合わせ窓口(メール・お客様センター)を控えておく。
取引先のメールアドレスの漏えいは、「次の詐欺の材料」になりえます。自社が直接の当事者でなくても、取引の確認のしかたを見直しておくことが、被害の連鎖を止める一歩になります。