本文へ移動
情シスのミカタ
事故・障害約3分で読めます

キャッシュレス「IDARE」に不正アクセス、約13万人の情報漏えい

キャッシュレスサービスIDAREを運営する株式会社Fivotは2026年10月13日、不正アクセスで約13万人分の個人情報が漏えいしたと発表しました。残高や取引履歴、一部は本人確認書類の番号やカードの一部も対象です。漏えいの範囲と、情シスが確かめる点を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
キャッシュレス「IDARE」に不正アクセス、約13万人の情報漏えい

この記事のまとめ

  • キャッシュレスサービス「IDARE(イデア)」を運営する株式会社Fivotは2026年10月13日、不正アクセスで約12万9,659人分の個人情報が漏えいしたと発表しました。
  • 原因は、カスタマーサポート等で使っていた外部ソフトウェアの脆弱性です。2026年8月10日から9月27日にかけて、複数回データベースの情報が取得されました。
  • 漏えいには残高や取引履歴が含まれ、一部の人は本人確認書類の番号やカード・口座の一部も対象です。ログインパスワードは漏えいしていません。
  • ログインは多要素認証が必須のため、漏えいした情報だけでは不正ログインできないと会社は説明しています。残高は保全され、不正な取引は現時点で確認されていません。
こんな方に#20代#30代#40代#50代実務

キャッシュレスサービス「IDARE(イデア)」を運営する株式会社Fivotは2026年10月13日、不正アクセスにより約13万人分の個人情報が外部に漏えいしたと発表しました。漏えいには残高や取引履歴も含まれます。ログインは多要素認証が必須のため、漏えいした情報だけでアカウントへ不正にログインすることはできない、と会社は説明しています。

何が起きたのか

公式のお知らせによると、カスタマーサポート等の業務に使っていた外部ソフトウェアの脆弱性を悪用した不正アクセスを受け、2026年8月10日から9月27日にかけて、複数回にわたりデータベースの情報が第三者に取得されました。現在は、不正アクセスの経路を遮断し、当該ソフトウェアの利用を終了して、関連する認証情報も更新したとしています。
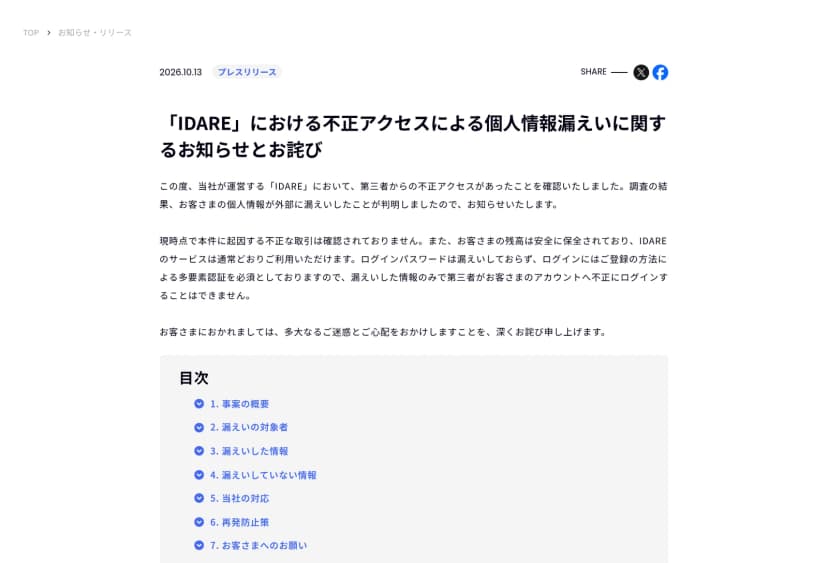
IDAREの公式お知らせのページ。題は「IDARE」における不正アクセスによる個人情報漏えいに関するお知らせとお詫び。第三者からの不正アクセスを確認し個人情報が外部に漏えいしたこと、現時点で不正な取引は未確認で残高は保全されサービスは通常どおり利用できること、ログインパスワードは漏えいせずログインに多要素認証を必須としていることが書かれている
IDAREの「不正アクセスによる個人情報漏えいに関するお知らせとお詫び」出典: 株式会社Fivot(IDARE)(引用)

対象は、2026年9月27日までにIDAREに登録した利用者(退会済みを含む)で、12万9,659人です。現時点で、本件に起因する不正な取引は確認されておらず、残高は保全され、サービスは通常どおり利用できるとしています。

漏えいした情報・していない情報

漏えいした情報の範囲は、利用の状況によって異なります。

区分 主な内容
全ての対象者 電話番号・メールアドレス・生年月日・ユーザーID・表示名などの登録情報、アカウントの設定や状態、残高、取引履歴、IDAREカードの名義と有効期限
一部の対象者 氏名・住所・性別・本人確認書類の番号などの申請内容、IDAREカード番号の下4桁、入金用クレジットカード番号の先頭6桁と下4桁、入金用銀行口座番号の下3桁、リアルカードのアクティベーションコード、年収・勤務先などの属性情報
漏えいしていない ログインパスワード、本人確認書類と顔の画像、カード番号の全桁・セキュリティコード・暗証番号、銀行口座の全桁、マイナンバー

影響する人・会社、しない人・会社

  • 影響する: 2026年9月27日までにIDAREを登録・利用していた人(退会済みを含む)。対象者には、会社がメールで個別に案内するとしています。
  • 影響する: 残高や取引履歴、カードや口座の一部の情報が漏えいした可能性があるため、不審な請求や連絡に注意が要る人。
  • 影響しない(直接は): IDAREを使っていない人や会社。ただし、同じ構図(外部ソフトの脆弱性を突かれる)は、どの会社にも起こりえます。
  • 影響する(間接的に): 業務でキャッシュレスや外部のSaaSを多く使う会社。自社が使う外部ソフトの脆弱性の管理を見直すきっかけになります。

会社・情シスが今日やること

  1. IDAREを業務や経費で使っている場合は、公式のお知らせと、届いた個別の案内を確かめます。心当たりのない取引や請求がないかを見ます。
  2. 自社が使う外部のソフトやSaaSを洗い出します。とくに、顧客対応や問い合わせ管理など、個人情報を扱うツールの版と、脆弱性への対応状況を確認します。今回の入り口は「業務で使う外部ソフトの脆弱性」でした。
  3. 外部ソフトのアカウントに多要素認証を付け、アクセス権を必要な範囲に絞ります。使っていないツールやアカウントは止めます。
  4. 不正アクセスに気づける仕組み(ログ・監視)を整え、漏れた時の連絡と、個人情報保護委員会への報告の手順を先に決めておきます。漏えいがどう発覚し、その後どうなるかは、相次ぐ情報漏えい、漏れたとなぜ分かる?漏れたら何が起きる?にまとめています。
  5. 従業員に、会社をかたる不審な連絡への注意を周知します。

2026年10月14日時点の内容です。最新の状況は、IDAREの公式のお知らせで確かめてください。

よくある質問

Q残高は無事ですか?

A会社は、残高は保全されており、現時点で本件に起因する不正な取引は確認されていないとしています。サービスは通常どおり利用できるとのことです。最新の状況は公式のお知らせで確かめてください。

Q自分が対象か、どう分かりますか?

A対象者には、会社がメールで個別に案内するとしています。2026年9月27日までにIDAREを登録・利用していた人(退会済みを含む)が対象です。不安なときは、公式のお知らせと問い合わせ窓口で確かめてください。

Qパスワードを変えるべきですか?

A会社は、ログインパスワードは漏えいしていないとしています。ただし、他のサービスと同じパスワードを使い回している場合は、この機会に変えておくと安心です。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月14日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします