本文へ移動
情シスのミカタ
ニュース約3分で読めます

Microsoft Teams、メッセージ内の不正なQRコードを検知へ 2026年12月提供予定

Microsoftが、Teamsのメッセージ内の不正なQRコードを近リアルタイムで検知する機能を公表しました(Microsoft 365ロードマップ)。QRコードの遷移先を解析してフィッシングや詐欺を見つけ、既存のURL保護をQRコードへ広げます。QRコードフィッシング(クイッシング)対策として、情シスが押さえる点を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Microsoft Teams、メッセージ内の不正なQRコードを検知へ 2026年12月提供予定

この記事のまとめ

  • Microsoftが、Teamsのメッセージ内で共有された不正なQRコードを、近リアルタイムで検知する機能を公表しました。
  • QRコードに埋め込まれた遷移先を解析してフィッシングや詐欺のおそれを見つけ、既存のURL保護をQRコードへ広げます。
  • Microsoft 365ロードマップでは「開発中」で、一般提供(GA)の時期は2026年12月とされています。
こんな方に#30代#40代#50代#60代実務

Microsoftが、ビジネスチャット「Microsoft Teams」のメッセージ内で共有された不正なQRコードを、近リアルタイムで検知する機能を公表しました。QRコードに隠したリンクで偽サイトへ誘導する「クイッシング(QRコードフィッシング)」への対策で、これまで文字のリンク(URL)に対して行っていた保護を、QRコードにも広げるものです。

何が変わるのか

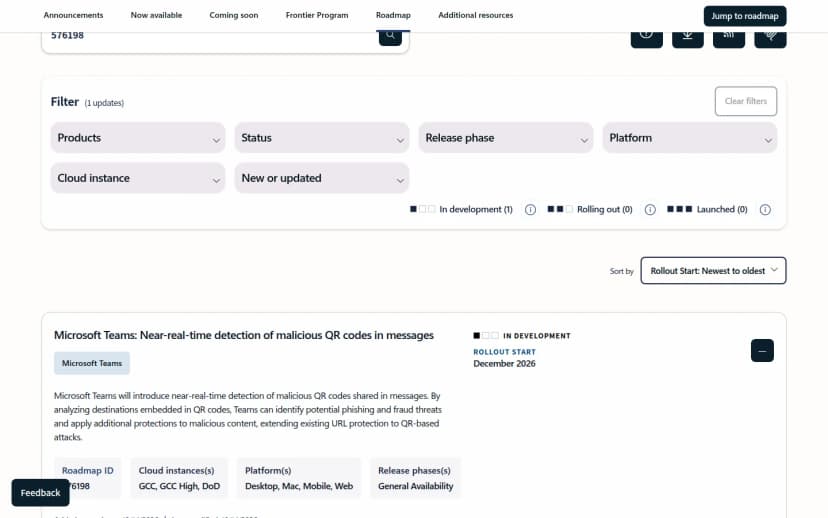
Microsoft 365のロードマップ(ID 576198)によると、Teamsはメッセージ内で共有されたQRコードに埋め込まれた遷移先(飛び先のURL)を解析し、フィッシングや詐欺のおそれがある場合に、追加の保護を適用します。これは、既存のURLの保護をQRコードに基づく攻撃へ拡張するもの、と説明されています。

ロードマップ上の状態は「開発中(In development)」で、一般提供(GA)の時期は2026年12月とされています。対象のプラットフォームは、デスクトップ・Mac・モバイル・Webです。

Microsoft 365ロードマップの項目の画面。見出しは「Microsoft Teams: Near-real-time detection of malicious QR codes in messages」、状態はIn development、Rollout startはDecember 2026。説明文に、Teamsがメッセージ内で共有されたQRコードの遷移先を解析し、フィッシングや詐欺のおそれを見つけて追加の保護を適用し、既存のURL保護をQRコードへ拡張すると書かれている。Roadmap ID 576198、Platformはデスクトップ・Mac・モバイル・Web
Microsoft 365ロードマップに掲載された、Teamsの不正QRコード検知(ID 576198)出典: Microsoft(Microsoft 365 Roadmap)(引用)

なぜQRコードが狙われるのか

メールやチャットに貼られた文字のリンクは、セキュリティの仕組みで飛び先を検査し、危険なものを止めやすくなっています。一方、QRコードはリンクを「画像」にしたものなので、同じようには検査されにくいという弱点があります。さらに、利用者が手元のスマートフォンでQRコードを読み取ると、会社のパソコンやネットワークにかけた保護の外に出てしまいます。こうした「検査の目をすり抜けやすさ」と「スマホへの誘導」を狙って、QRコードを使ったフィッシングが増えています。今回の機能は、この見抜きにくいQRコードの遷移先をTeamsのメッセージでもチェックしようとするものです。

影響を受けるのはどんな環境か

関係するのは、Microsoft Teamsを使っている組織です。この種の保護はサービス側に順次入るため、多くの利用者が、特別な操作なしに恩恵を受けられる見込みです。ただし、提供は2026年12月とされており、すぐに有効になるわけではありません。それまでの間と、提供後も、利用者がQRコードを安易に読み取らない、という基本は変わりません。

情シスが今日やること

  • 提供の時期を把握しておく: この機能はMicrosoft 365ロードマップで「開発中」、一般提供は2026年12月とされています。自社のTeamsにいつ入るかを見込みとして把握し、提供後は既定で有効かを確認します
  • クイッシングへの注意を周知する: メールやチャット、紙のポスターやチラシに載ったQRコードを、送り主や出どころが不確かなまま読み取らないよう、利用者に周知します。とくに、ログインや支払いを促すQRコードには注意します
  • 既存のリンク保護を確認する: Microsoft Defender for Office 365など、メールやTeamsのリンク(URL)に対する既存の保護が有効かを確認します。QRコードの保護は、こうした仕組みの延長として入っていきます
  • 多要素認証で一段守る: フィッシングで認証情報を入力してしまっても、多要素認証があれば、もう一段の防ぎになります。重要なサービスのアカウントに多要素認証がかかっているかを確認します
  • スマホの読み取りを前提に備える: QRコードはスマートフォンで読まれ、会社の保護の外に出がちです。業務で使うスマートフォンの管理(MDM)や、怪しいサイトを警告する仕組みの有無も、あわせて見直します

QRコードは、便利さの裏で、リンクの検査をすり抜けやすい弱点があります。Teamsの新しい検知は助けになりますが、提供は先です。利用者への注意喚起と、既存のリンク保護・多要素認証という土台を固めておくことが、情シスの実務になります。


よくある質問

QQRコードフィッシング(クイッシング)とは何ですか。

A悪意のあるリンクをQRコードの画像に隠し、読み取らせて偽サイトに誘導する手口です。メールやチャットの文字のリンクは検査で止めやすい一方、QRコードは画像のため見抜きにくく、しかも利用者がスマートフォンで読み取ると、会社の保護の外に出てしまう点が狙われます。

Q何がいつ変わるのですか。

AMicrosoftによると、Teamsがメッセージ内のQRコードの遷移先を解析し、フィッシングや詐欺のおそれがある場合に追加の保護を適用します。既存のURL(リンク)の保護を、QRコードにも広げるものです。Microsoft 365ロードマップでは「開発中」で、一般提供は2026年12月とされています。対象はデスクトップ・Mac・モバイル・Webです。

Q情シスは今、何をすればよいですか。

Aこの機能はTeams側に順次入る見込みですが、提供は先(2026年12月)です。それまでの間も、QRコードを安易に読み取らない、という利用者への注意喚起と、Microsoft Defender for Office 365などの既存のリンク保護・多要素認証の設定を確認しておくことが備えになります。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月15日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします