Cisco Talosは2026年10月8日、Googleの認証情報を狙う「UAT-11985」のフィッシング攻撃を報告しました。実在するイベントの情報を使った招待メールから偽のログイン画面へ誘導し、認証の途中に攻撃者が介在する手口です。招待文の作成や相手に合わせた調整には、AIの支援を使った可能性が高いとしています。
実在イベントの情報とQRコードで誘導
Cisco Talosが攻撃を観測したのは2026年半ばです。対象は台湾の研究機関の関係者で、APTと呼ばれる継続的な標的型攻撃を行う攻撃者によるフィッシングと分析しています。フィッシングは、正規の組織やサービスを装って情報を盗む手口です。
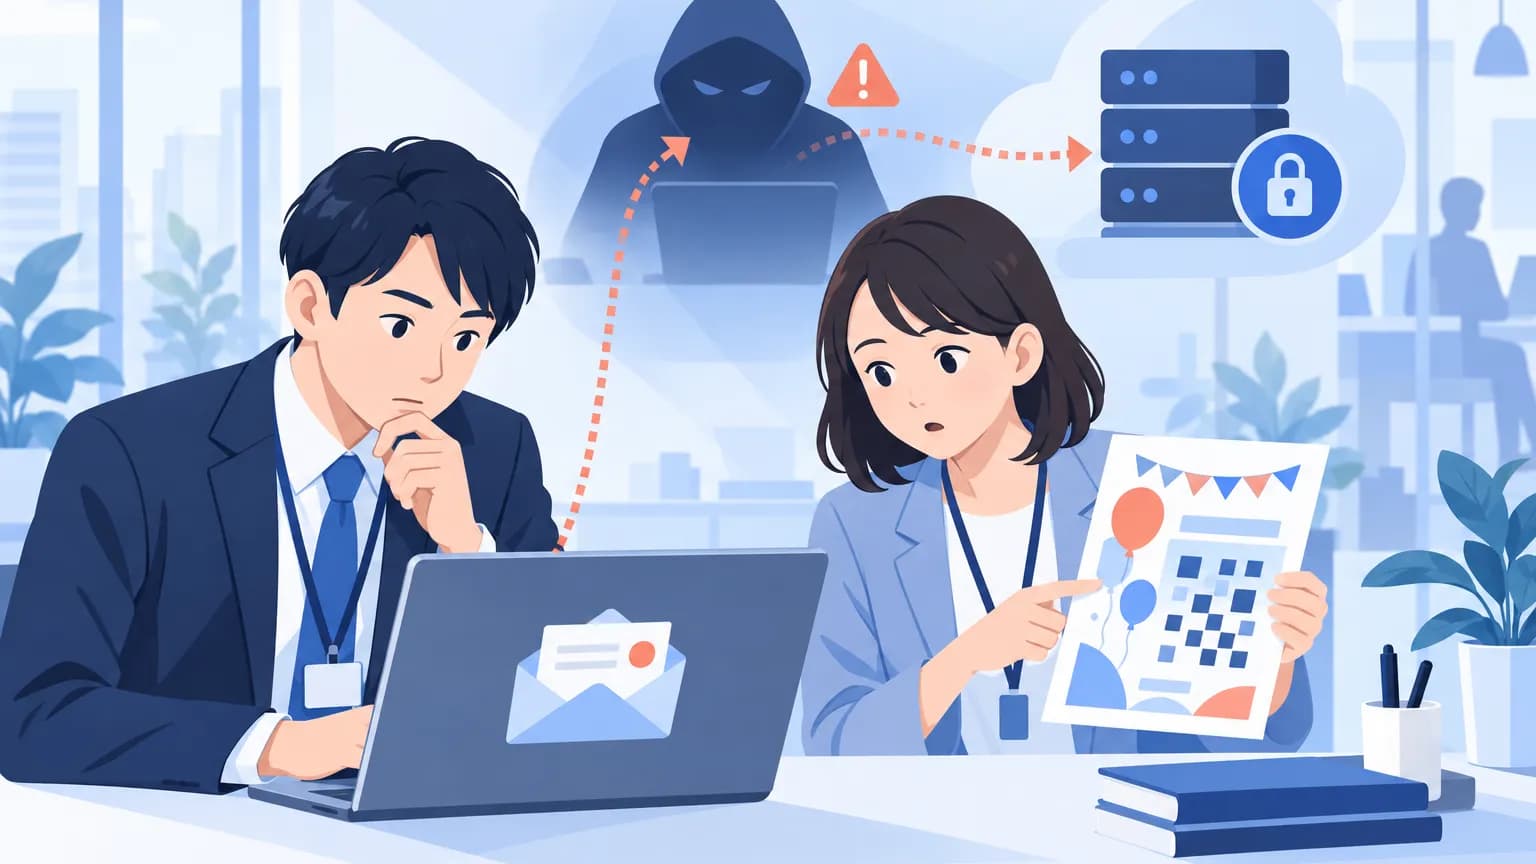
攻撃者は学術・政策関連機関を装い、イベントへの招待メールを送りました。招待には実在するイベントの公開情報が使われていました。一方、受信者が機関に照会したところ、送信者がその機関に所属していることは確認できませんでした。
複数のメールには、文章の組み立てや表現、受信者を褒める書き方に共通点がありました。Cisco TalosはAIによる支援の可能性が高いとしていますが、メール全体が大規模言語モデルで生成されたかは断定していません。文章が自然で、相手の活動に触れていても、それだけで招待の正当性は判断できません。
リンクにも細工がありました。Google Formsのように見える表示URLと、実際のリンク先が異なっていました。また、正規イベントのポスターには悪意あるQRコードが埋め込まれていました。Cisco Talosは、このポスターが印刷・掲示された場合、悪意あるQRコードを通じてメールの受信者以外にも攻撃が及ぶ可能性があると指摘しています。
多要素認証の途中にも攻撃者が介在
偽Google Formsにアクセスすると、偽Googleログイン画面へ強制的に転送されます。攻撃基盤は、被害者とGoogleの認証サーバーの間に入り込みます。
これはAitMと呼ばれる仕組みです。利用者と正規サービスの間に攻撃者が介在し、認証情報や多要素認証の要求を傍受できます。多要素認証は、パスワードに加えて別の要素でも本人を確かめる方法ですが、本件ではその認証の流れ自体が狙われています。
攻撃基盤はHTTPとWebSocketという通信の仕組みを使い、認証の流れをリアルタイムに同期します。Cisco Talosは、攻撃キットが操作者による認証手順の制御に適した設計だとみています。多要素認証を設定済みでも、不審な招待から開いた画面で認証を進めない運用が重要です。
本件は新サービスの提供ではなく、海外で観測された攻撃の調査報告です。日本での提供に関する記載はなく、日本での被害も発表には書かれていません。確認された偽ログイン画面の対応言語は、簡体字中国語、繁体字中国語、英語のみです。これだけで日本の利用者が対象外だとは判断できません。
影響する会社・しない会社
- 影響する: 台湾の研究機関の関係者が、今回観測された攻撃の対象です。自社や取引先が該当する場合は、学術・政策関連の招待を確認する必要があります。
- 影響する: Googleの認証を業務で使う会社では、偽ログイン画面への誘導が点検対象になります。ただし、特定の法人プランや会社規模に対象を限定する条件は、発表には書かれていません。
- 影響する: 外部から届いたイベントポスターを印刷・掲示する会社では、QRコードも確認対象です。メールを受け取っていない社員にも接点が生じる可能性があります。
- 影響しない: 特定の地域・プラン・規模の会社を対象外とする条件は、発表には書かれていません。偽画面に日本語がないことだけを理由に、影響なしとは判断できません。
情シスが今日やること
- 今日、外部イベントの招待を扱う研究部門や広報担当に、受信したメールと添付ポスターの確認を依頼します。メールに表示されたURLと実際のリンク先を、開かずに確認する対象にしてください。
- 今日、参加を検討している招待について、主催機関の公開情報から独立して連絡先を確認し、担当部署に送信者の所属を照会してもらいます。メール内の連絡先だけで確認を完結させない手順にします。
- 次の印刷・掲示前に、総務やイベント担当へポスターのQRコード確認を依頼します。確認できないポスターは配布・掲示をいったん止め、主催者が公開している情報と照合します。
- 今日、社員に「招待から開いたGoogleログイン画面で、認証を進める前に立ち止まる」ことを周知します。多要素認証を使っていても確認は必要だと伝え、不審な画面で認証した場合の社内連絡先を案内してください。