本文へ移動
情シスのミカタ
ニュース約4分で読めます

Splunk Enterpriseに複数の脆弱性 認証不要のRCEは一部の版のみ 版の確認を

ログ分析・SIEM製品のSplunk Enterpriseに、複数の脆弱性が公表されました(SVD-2026-1001・SVD-2026-1002)。最も深刻なのは認証不要で遠隔コード実行につながるCVE-2026-76268(CVSS 9.8)ですが、影響する版と構成は限定的です。広く使われる版の多くは対象外です。影響の切り分けと対応を、Splunk公式情報から整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Splunk Enterpriseに複数の脆弱性 認証不要のRCEは一部の版のみ 版の確認を

この記事のまとめ

  • ログ分析・SIEM製品のSplunk Enterpriseに、複数の脆弱性が公表されました(2026年10月7日・SVD-2026-1001の17件とSVD-2026-1002のハードニング5件)。修正版はSplunk Enterprise 10.4.3・10.2.7・10.0.10・9.4.15以上です。
  • 最も深刻なのは、認証不要で遠隔からコード実行(RCE)につながるCVE-2026-76268(CVSS 9.8・Critical)です。ただし影響するのは10.4.x(10.4.3未満)と10.2.x(10.2.7未満)に限られ、広く使われる10.0.xと9.4.xは対象外です。さらに、検索ヘッドクラスタの構成でPostgreSQLのサイドカーが有効なときに限られます。
  • そのほかの脆弱性は、多くが認証済みの利用者による操作や、特定のアプリ・権限が条件のもの(主にMedium)です。Linux環境でのローカル権限昇格(CVE-2026-76266・High)も含まれます。
  • 公開時点で、悪用やPoC(実証コード)の公開、CISAのKEVへの掲載は確認されていません。自前で運用するSplunk Enterpriseが対象で、Splunk Cloud PlatformはSplunk側が管理します。
こんな方に#30代#40代#50代実務

ログの収集・分析やSIEM(セキュリティの監視)に使われるSplunk Enterpriseに、複数の脆弱性が公表されました。Splunkが2026年10月7日に出したアドバイザリ(SVD-2026-1001・SVD-2026-1002)によるものです。最も深刻なのは、認証不要で遠隔からコードを実行されうる脆弱性(CVSS 9.8)ですが、影響する版と構成は限定的で、広く使われている版の多くは対象外です。まず、自社の環境が対象に当たるかの切り分けから、公式情報をもとに整理します。

何が見つかったのか

公表されたのは、通常の脆弱性17件(SVD-2026-1001)と、Splunkが内部で発見・修正したハードニング(防御強化)5件(SVD-2026-1002)です。修正版は、Splunk Enterprise 10.4.3・10.2.7・10.0.10・9.4.15以上です。これらより前の各系列(10.4.0〜10.4.2、10.2.0〜10.2.6、10.0.0〜10.0.9、9.4.0〜9.4.14)が対象になります。

多くの脆弱性は、認証済みの利用者による操作や、特定のアプリ・特定の権限が有効なときに成立するもの(主にMedium)です。このなかには、Linux環境でのローカルの権限昇格(CVE-2026-76266・CVSS 7.7・High)も含まれます。
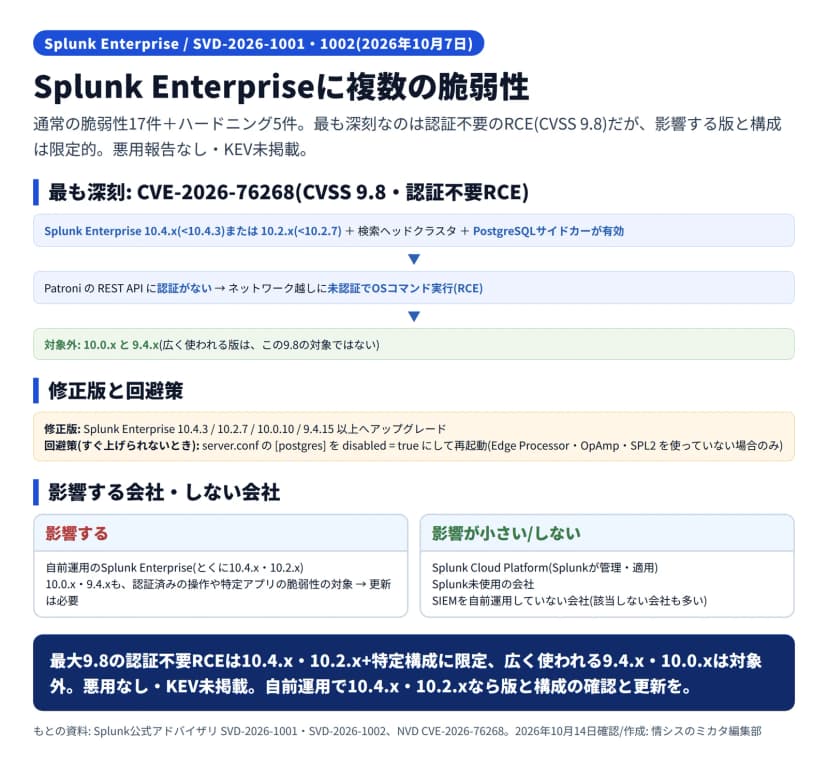
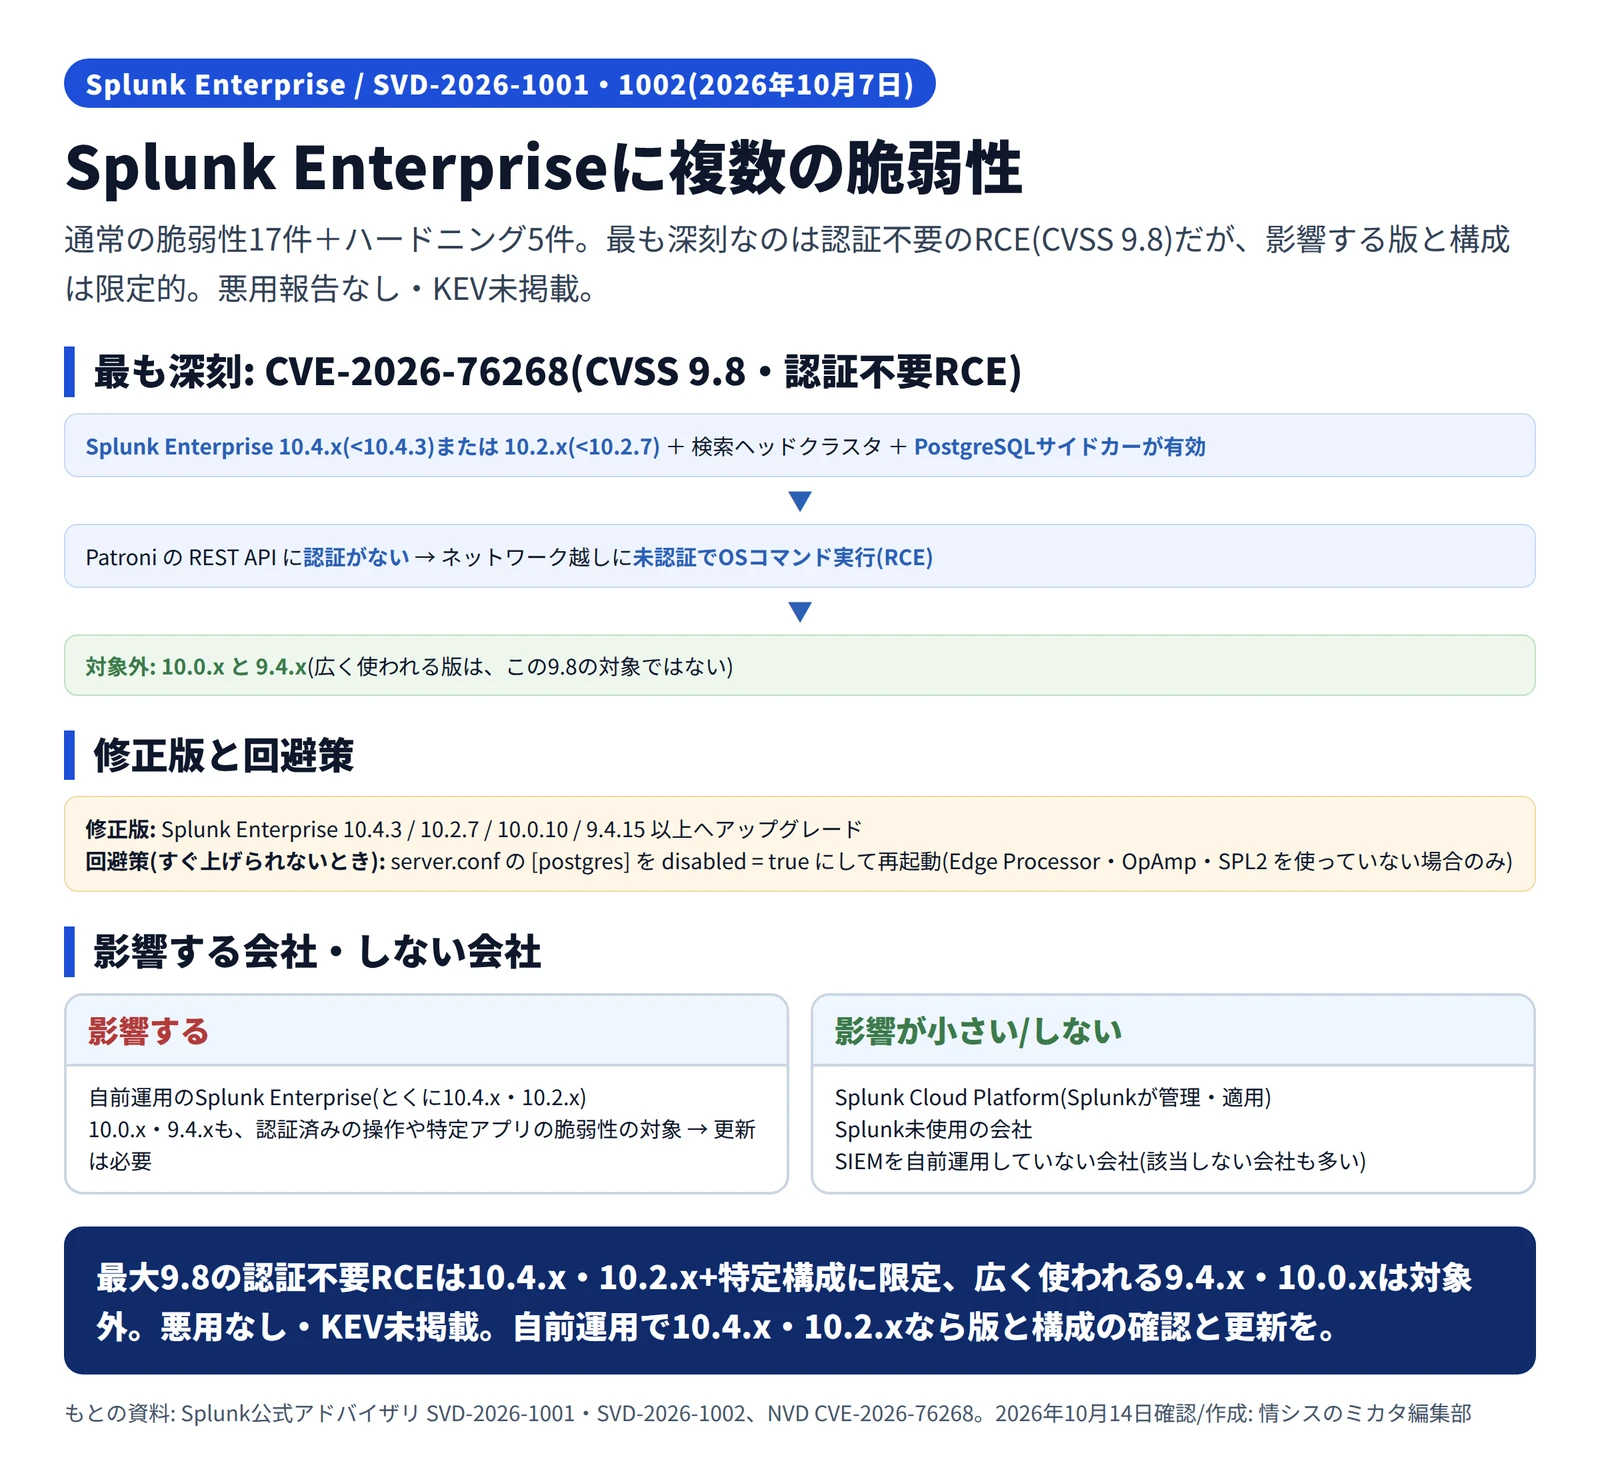
Splunk Enterpriseの脆弱性の図解。SVD-2026-1001の17件とSVD-2026-1002のハードニング5件。最も深刻なCVE-2026-76268(CVSS9.8・認証不要RCE)の条件は、Splunk Enterprise 10.4.x(10.4.3未満)または10.2.x(10.2.7未満)かつ検索ヘッドクラスタでPostgreSQLサイドカーが有効なときで、PatroniのREST APIに認証がなくネットワーク越しに未認証でOSコマンド実行に至る。対象外は10.0.xと9.4.x(広く使われる版はこの9.8の対象ではない)。修正版は10.4.3/10.2.7/10.0.10/9.4.15以上、回避策はserver.confの[postgres]をdisabled=trueにして再起動(Edge Processor・OpAmp・SPL2未使用の場合のみ)。影響するのは自前運用のSplunk Enterprise(とくに10.4.x・10.2.x)で、Splunk Cloud PlatformはSplunkが管理、Splunk未使用やSIEMを自前運用していない会社は該当しないことも多い。悪用報告なし・KEV未掲載
Splunk Enterpriseの脆弱性と、影響する版・構成の切り分け(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部

最も深刻なのは認証不要のRCE、ただし一部の版のみ

今回で最も深刻なのは、CVE-2026-76268(CVSS 9.8・Critical)です。これは、Patroni(PostgreSQLを管理するしくみ)のREST APIに認証がなく、ネットワーク越しに、認証なしでOSのコマンドを実行(RCE)されうるものです。

ただし、影響する範囲は限定的です。対象は、Splunk Enterprise 10.4.x(10.4.3未満)と10.2.x(10.2.7未満)だけで、広く使われている10.0.xと9.4.xは対象外です。さらに、検索ヘッドクラスタの構成で、PostgreSQLのサイドカーが有効になっている場合に限られます。

すぐに更新できない場合、Splunk公式は回避策を示しています。server.confの[postgres]スタンザで無効化(disabled = true)し、再起動する方法です。ただしこれは、Edge Processor・OpAmp・SPL2のデータパイプラインを使っていない場合に限ります。これらの機能を使っている場合は、回避策ではなく更新を優先してください。

影響する会社・しない会社

  • 影響する: 自社でSplunk Enterpriseを運用している会社です。とくに、10.4.x(10.4.3未満)または10.2.x(10.2.7未満)を使い、検索ヘッドクラスタでPostgreSQLのサイドカーが有効な場合、CVE-2026-76268(9.8)の対象になります。
  • 影響する(中程度): 10.0.xや9.4.xなどを使っている会社も、認証済みの利用者による操作や特定のアプリに関する脆弱性の対象になりえます。修正版への更新は必要です。
  • 影響が小さい/しない: クラウド版のSplunk Cloud Platformは、Splunk側が管理・適用します。Splunkを使っていない会社は関係しません。
  • 前提として: Splunkは、比較的大きな組織やセキュリティチームが使うことが多い製品です。SIEMとして自前運用している会社が主な対象で、該当しない会社も多いとみられます。

情シスが今日やること

  • 使っている版を確認する: Splunk Enterpriseの版(10.4.x・10.2.x・10.0.x・9.4.xなど)と、検索ヘッドクラスタ・PostgreSQLサイドカーの有無を確認します。とくに10.4.x・10.2.xを使っているかを確かめます
  • 修正版へ更新する: 10.4.3・10.2.7・10.0.10・9.4.15以上へアップグレードします
  • すぐ更新できないとき: CVE-2026-76268については、該当する場合に限り、server.confの[postgres]を無効化する公式の回避策を検討します(対象の機能を使っていない場合のみ)
  • クラウド版は提供元に確認: Splunk Cloud Platformを使っている場合は、Splunk側の適用状況を確認します
  • 記録を残す: 確認した版・構成、更新した版、対応日を資産台帳に残します

悪用の状況

公開時点(2026年10月)で、実際に悪用されたという報告や、PoC(実証コード)の公開は確認されていません。CISAの「悪用が確認された脆弱性の一覧(KEV)」にも掲載されていません。最も深刻なCVE-2026-76268も、対象の版と構成が限定的です。

広く使われている9.4.xや10.0.xは、認証不要の9.8の脆弱性の対象ではありません。自社でSplunk Enterpriseを運用し、とくに10.4.x・10.2.xを使っている会社は、版と構成の確認から進め、該当するものから更新してください。


よくある質問

Qうちは影響しますか?

A影響するのは、自社でSplunk Enterpriseを運用している会社です。とくに、最も深刻なCVE-2026-76268(CVSS 9.8)の対象は、Splunk Enterprise 10.4.x(10.4.3未満)または10.2.x(10.2.7未満)で、かつ検索ヘッドクラスタの構成でPostgreSQLのサイドカーが有効な場合に限られます。広く使われている10.0.xと9.4.xは、この9.8の脆弱性の対象ではありません。クラウド版のSplunk Cloud Platformは、Splunk側が管理・適用します。Splunkを使っていない会社には関係しません。

Qどう対応すればよいですか?

A使っているSplunk Enterpriseの版を確認し、修正版(10.4.3・10.2.7・10.0.10・9.4.15以上)へアップグレードするのが基本です。すぐに更新できない場合、CVE-2026-76268については、Splunk公式が回避策を示しています。server.confの[postgres]スタンザで無効化(disabled = true)して再起動する方法ですが、これはEdge Processor・OpAmp・SPL2のデータパイプラインを使っていない場合に限られます。該当する機能を使っている場合は、更新を優先してください。

Qすぐに危ないのですか?

A公開時点(2026年10月)で、悪用やPoCの公開、CISAのKEVへの掲載は確認されていません。最も深刻なCVE-2026-76268も、対象の版と構成が限定的です。とはいえ、認証不要のRCEは深刻度が高いため、該当する環境では早めの更新が望まれます。まず自社の版と構成が対象に当たるかを確かめてください。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月14日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします