Linuxカーネルの仮想化まわりの部品「vhost」に、ローカルの一般利用者がroot権限を取得できる権限昇格の脆弱性(CVE-2026-74580、通称Vghost)が見つかりました。Tencentの研究チームが、自社のAIの支援を受けて発見・公表したものです。特定の特殊な構成では、仮想マシン(ゲスト)からホスト側へ抜け出せる可能性も指摘されています。影響は幅広いカーネルに及びますが、実際に踏む条件には切り分けが要ります。公式情報をもとに整理します。
何が見つかったのか
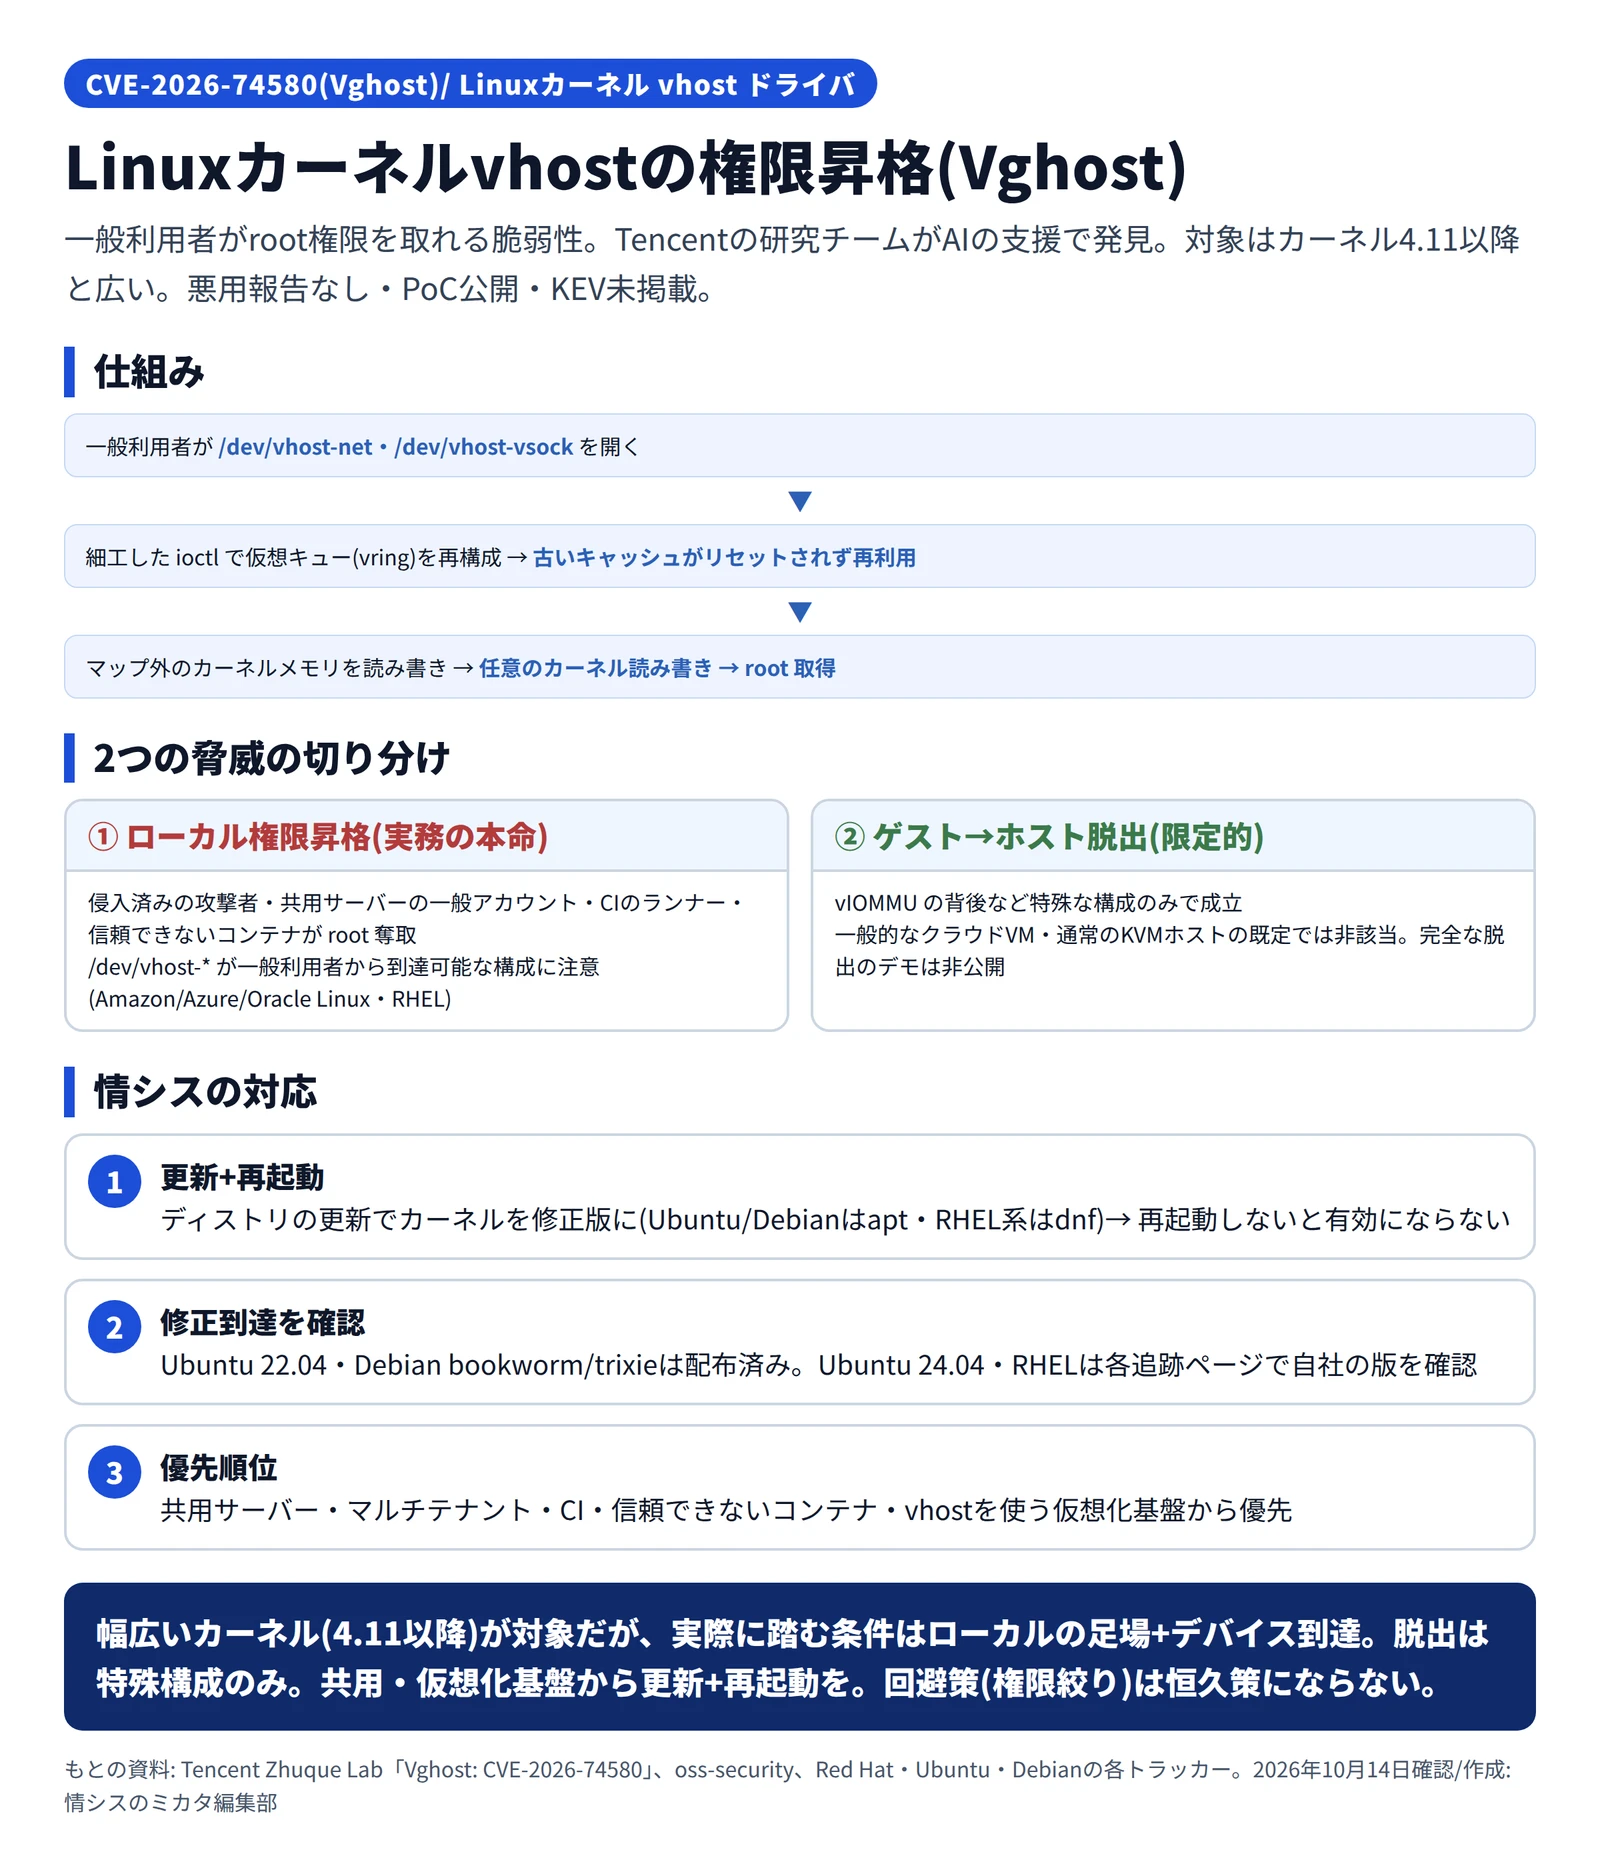
vhostは、仮想I/O(virtio)の処理を、カーネル側で速く行うためのドライバです。今回の問題は、このドライバの中で、仮想キュー(vring)の構成を変えたときに、古くなった内部のキャッシュ(メタデータ)をリセットし損ねる不具合です。
そのため、構成を変えたあとも古いマッピングが再利用され、確保した範囲の外(マップ外)のカーネルメモリを読み書きできてしまいます。これを足がかりに、最終的にはカーネル内の任意の読み書きから、root権限の取得まで到達できるとされています。
攻撃の起点は、vhostのデバイス(/dev/vhost-netや/dev/vhost-vsock)を開いて、細工したioctl(デバイスへの命令)を送ることです。発見・公表したのはTencentの研究チーム(Zhuque Lab)で、同社のAI(Corvus AI)の支援を受けて、解析・再現・検証を進めたと説明しています。AIが単独で発見したわけではなく、研究者の作業をAIが支援した形です。
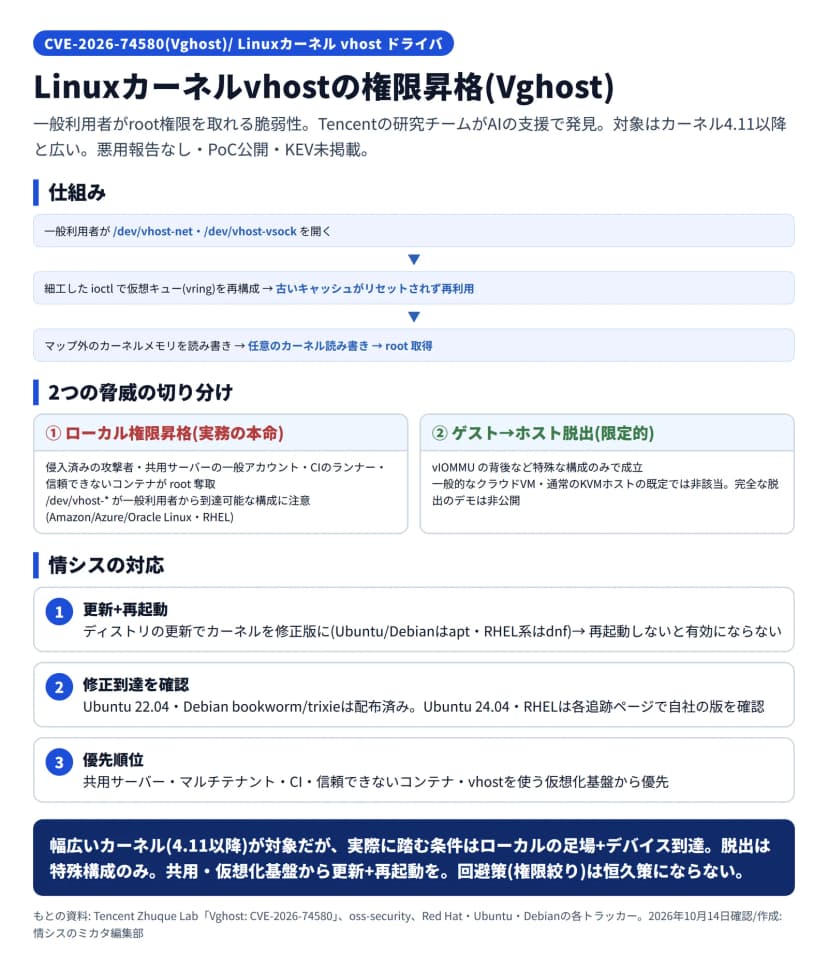 Vghost(CVE-2026-74580)の仕組みと2つの脅威、情シスの対応(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部
ローカルの権限昇格が、実務上の本命
今回の脆弱性で、実務上もっとも気をつけるべきは、ローカルの権限昇格です。つまり、すでにサーバーに侵入した攻撃者や、共用サーバーの一般アカウント、信頼できないコンテナの中のプロセスなどが、root権限を奪う経路です。
鍵になるのは、vhostのデバイスに一般利用者が到達できるかどうかです。公表によると、Amazon Linux・Azure Linux・Oracle Linux・RHELなどでは、これらのデバイスが一般利用者からも到達できる権限(誰でも読み書きできる設定)になっている構成が報告されています。共用サーバー、マルチテナントの基盤、CIのランナー、信頼できないコンテナを動かす環境では、優先度を上げて対応してください。
ゲストからホストへの脱出は、限定的
報道では「ゲストからホストへ抜け出せる」点が注目されました。これは事実ですが、成立する条件は限定的です。公表によると、vhostを特定のモードで動かし、仮想IOMMU(vIOMMU)の背後に置くなど、いくつかの特殊な設定がそろった構成でのみ成立します。
一般的なクラウドのVMや、通常のKVMホストの既定の構成では、まず当てはまりません。発見チームも、ホスト側のQEMUの制御を奪うことや、確実にクラッシュさせられることは示していますが、完全にホストを乗っ取る脱出のデモは公開していません。過度に心配するより、まずローカルの権限昇格として対応し、仮想化基盤では優先度を上げる、という受け止めが実務的です。
影響する版と、各ディストリの対応
影響するのは、Linuxカーネル4.11以降です(2017年に入った不具合で、長く残っていました)。多くの現行サーバーが、脆弱性そのものの対象になります。深刻度の評価は機関によって分かれており、注意が必要です。
| 評価機関 |
深刻度 |
| Linuxカーネル(採番元) |
CVSS 8.8(High) |
| Red Hat |
CVSS 7.3 |
| SUSE |
CVSS 5.5(moderate) |
| Ubuntu |
Medium |
評価が割れているのは、ローカルの権限昇格とVM脱出まで重く見るか、限定的な条件を踏まえて軽く見るか、の違いです。各ディストリビューションの対応は、次のとおりです(2026年10月14日時点)。
| ディストリ |
状況 |
| Ubuntu |
22.04 LTSは修正済み(5.15.0-198.208)。24.04・26.04は配布作業中。20.04・18.04は未修正 |
| Debian |
bookwormは修正済み(6.1.187-1)。trixieも修正済み(6.12.107-1) |
| Oracle Linux |
アドバイザリ公開・修正済み(ELSA-2026-500248) |
| Amazon Linux |
アドバイザリ公開・修正済み |
| RHEL |
CVSS 7.3として掲載。製品別の修正版(RHSA)は確認時点で未公開のため、追跡ページで確認 |
| SUSE |
一部のリアルタイム版が公開済み。その他は対応中 |
上流(カーネル本体)では、5.10.265・5.15.216・6.1.183・6.6.152・6.12.104・6.18.45・7.1.9・7.2以降で修正されています。
悪用の状況
現時点で、実際に悪用されたという報告はありません。CISAの「悪用が確認された脆弱性の一覧(KEV)」にも載っていません。一方で、実証コード(PoC)は公開されており、複数の環境で再現が確認されています。悪用のハードルは下がっているため、対象のサーバーは早めの更新が望ましい状況です。
情シスが今日やること
- サーバーのカーネルを更新する: 使っているディストリビューションの更新を適用し、カーネルを修正版にしてから再起動します(Ubuntu/Debianは
apt、RHEL系は dnf でカーネルを更新)。再起動しないと、新しいカーネルは有効になりません
- 自社の版の修正到達を確認する: Ubuntu 22.04やDebianのbookworm/trixieは配布済みです。Ubuntu 24.04やRHELは、各ディストリの追跡ページで、自社の版に修正が届いているかを確認します
- 優先順位をつける: 共用サーバー、マルチテナント、CIのランナー、信頼できないコンテナを動かす基盤、vhostを積極的に使う仮想化基盤を、優先して対応します
- 回避策に頼りすぎない: vhostのデバイスの権限を絞る案もありますが、vhostを使うVMやコンテナが動かなくなる恐れがあり、すでに使われている経路は塞げません。恒久的な対策は、更新と再起動です
- 記録を残す: 更新したカーネルの版と、再起動の実施日を資産台帳に残します
幅広いカーネルが対象ですが、実際に踏む条件(ローカルの足場、デバイスへの到達、脱出は特殊構成)を押さえれば、落ち着いて優先順位をつけられます。まずは、人が多く触る共用の基盤と、仮想化基盤から更新を進めてください。