本文へ移動
情シスのミカタ
ニュース約4分で読めます

PgBouncerに複数の脆弱性、1.26.1で修正 公開範囲の確認を

PostgreSQLの接続プーラーPgBouncerに複数の脆弱性が見つかり、2026年10月14日に最新の1.26.1で修正されました。ほかの利用者へのなりすましログイン(条件付き)や、認証なしでサービスを止められる問題を含みます。危ないのはPgBouncerをインターネットに公開している構成です。影響の切り分けと対応を、公式情報から整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
PgBouncerに複数の脆弱性、1.26.1で修正 公開範囲の確認を

この記事のまとめ

  • PostgreSQLの接続プーラー(前段でコネクションをまとめる部品)PgBouncerに複数の脆弱性が見つかり、修正が3回に分けて公開されました(1.25.2・1.26.0・最新の1.26.1)。1.26.1は2026年10月14日に公開されています。
  • 最新の1.26.1では、ほかの利用者になりすましてログインできるおそれ(CVE-2026-107350)や、認証なしでサービスを止められる問題(CVE-2026-107349)などが修正されました。なりすましは「設定ファイルに載る利用者のパスワードを1つ知っている」などの条件が前提で、誰でも無条件に侵入できるものではありません。
  • 実務で注意したいのは、PgBouncerをインターネットに直接公開している構成です。PgBouncerは単一スレッドで動くため、認証なしのDoSを1回受けるだけで、すべてのDB接続が止まるおそれがあります。
  • 公開時点で、悪用の確認やCISAのKEVへの掲載はありません。対応は、最新の1.26.1へ更新し、PgBouncerのポート(既定6432)をインターネットに公開しないことです。OSのパッケージは追随が遅れており(Debian 12やUbuntuは評価中・未修正)、当面は手動更新や公開範囲の制限で守ります。
こんな方に#30代#40代#50代実務

PostgreSQLを使うシステムの前段で、データベースへの接続をまとめる定番の部品「PgBouncer(接続プーラー)」に、複数の脆弱性が見つかりました。2026年は修正が3回に分けて出ており、最新の1.26.1は10月14日に公開されました。ほかの利用者になりすましてログインできるおそれ(条件付き)や、認証なしでサービスを止められる問題を含みます。ただし、実際に危ないのは、PgBouncerをインターネットに公開している構成です。影響の切り分けと対応を、公式情報から整理します。

何が修正されたのか

PgBouncerの公式の変更履歴によると、2026年の修正は、1.25.2(5月)、1.26.0(9月)、1.26.1(10月14日)の3回に分かれています。最新の1.26.1では、次のような脆弱性が修正されました。

  • CVE-2026-107350: ほかの利用者になりすましてログインできるおそれ。設定ファイル(auth_file)に載っている利用者のパスワードを1つ知っている攻撃者が、SCRAM認証を使う別の任意の利用者(管理者やバックエンドの特権ユーザーを含む)になりすませる、という問題です。双方の利用者がSCRAM認証であることが条件です。
  • CVE-2026-107349: 認証なしで、サービスを止められる問題(DoS)。接続開始時のオプションに空の名前を含めると、CPUを無限に使い続け、すべてのクライアントへの提供が止まります。
  • CVE-2026-107348: パケットの処理での整数あふれによる、無限ループ・ハング。既定とは異なる設定(max_packet_sizeを大きくした場合)でのみ起こります。

このほか、5月と9月の修正でも、認証なしのDoS(CVE-2026-6664・CVE-2026-19888・CVE-2026-6668)や、悪意のあるバックエンドのDBを攻撃者が支配している場合に情報漏えいなどにつながりうるCVE-2026-6665(CVSS 8.1)などが直っています。
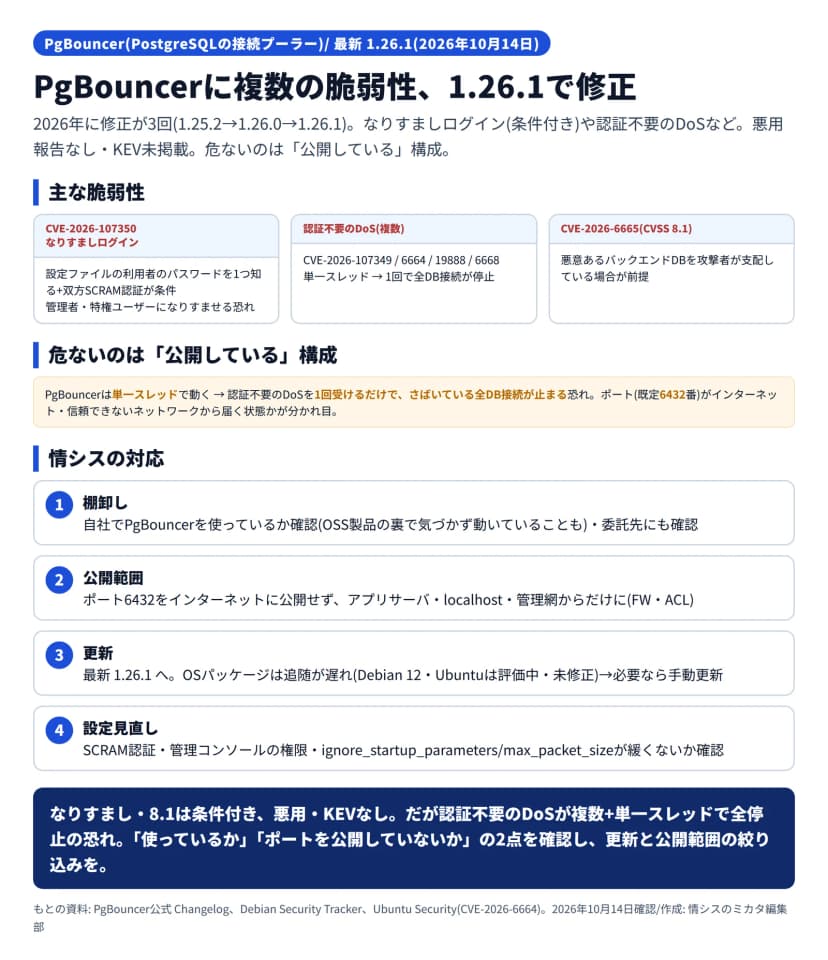
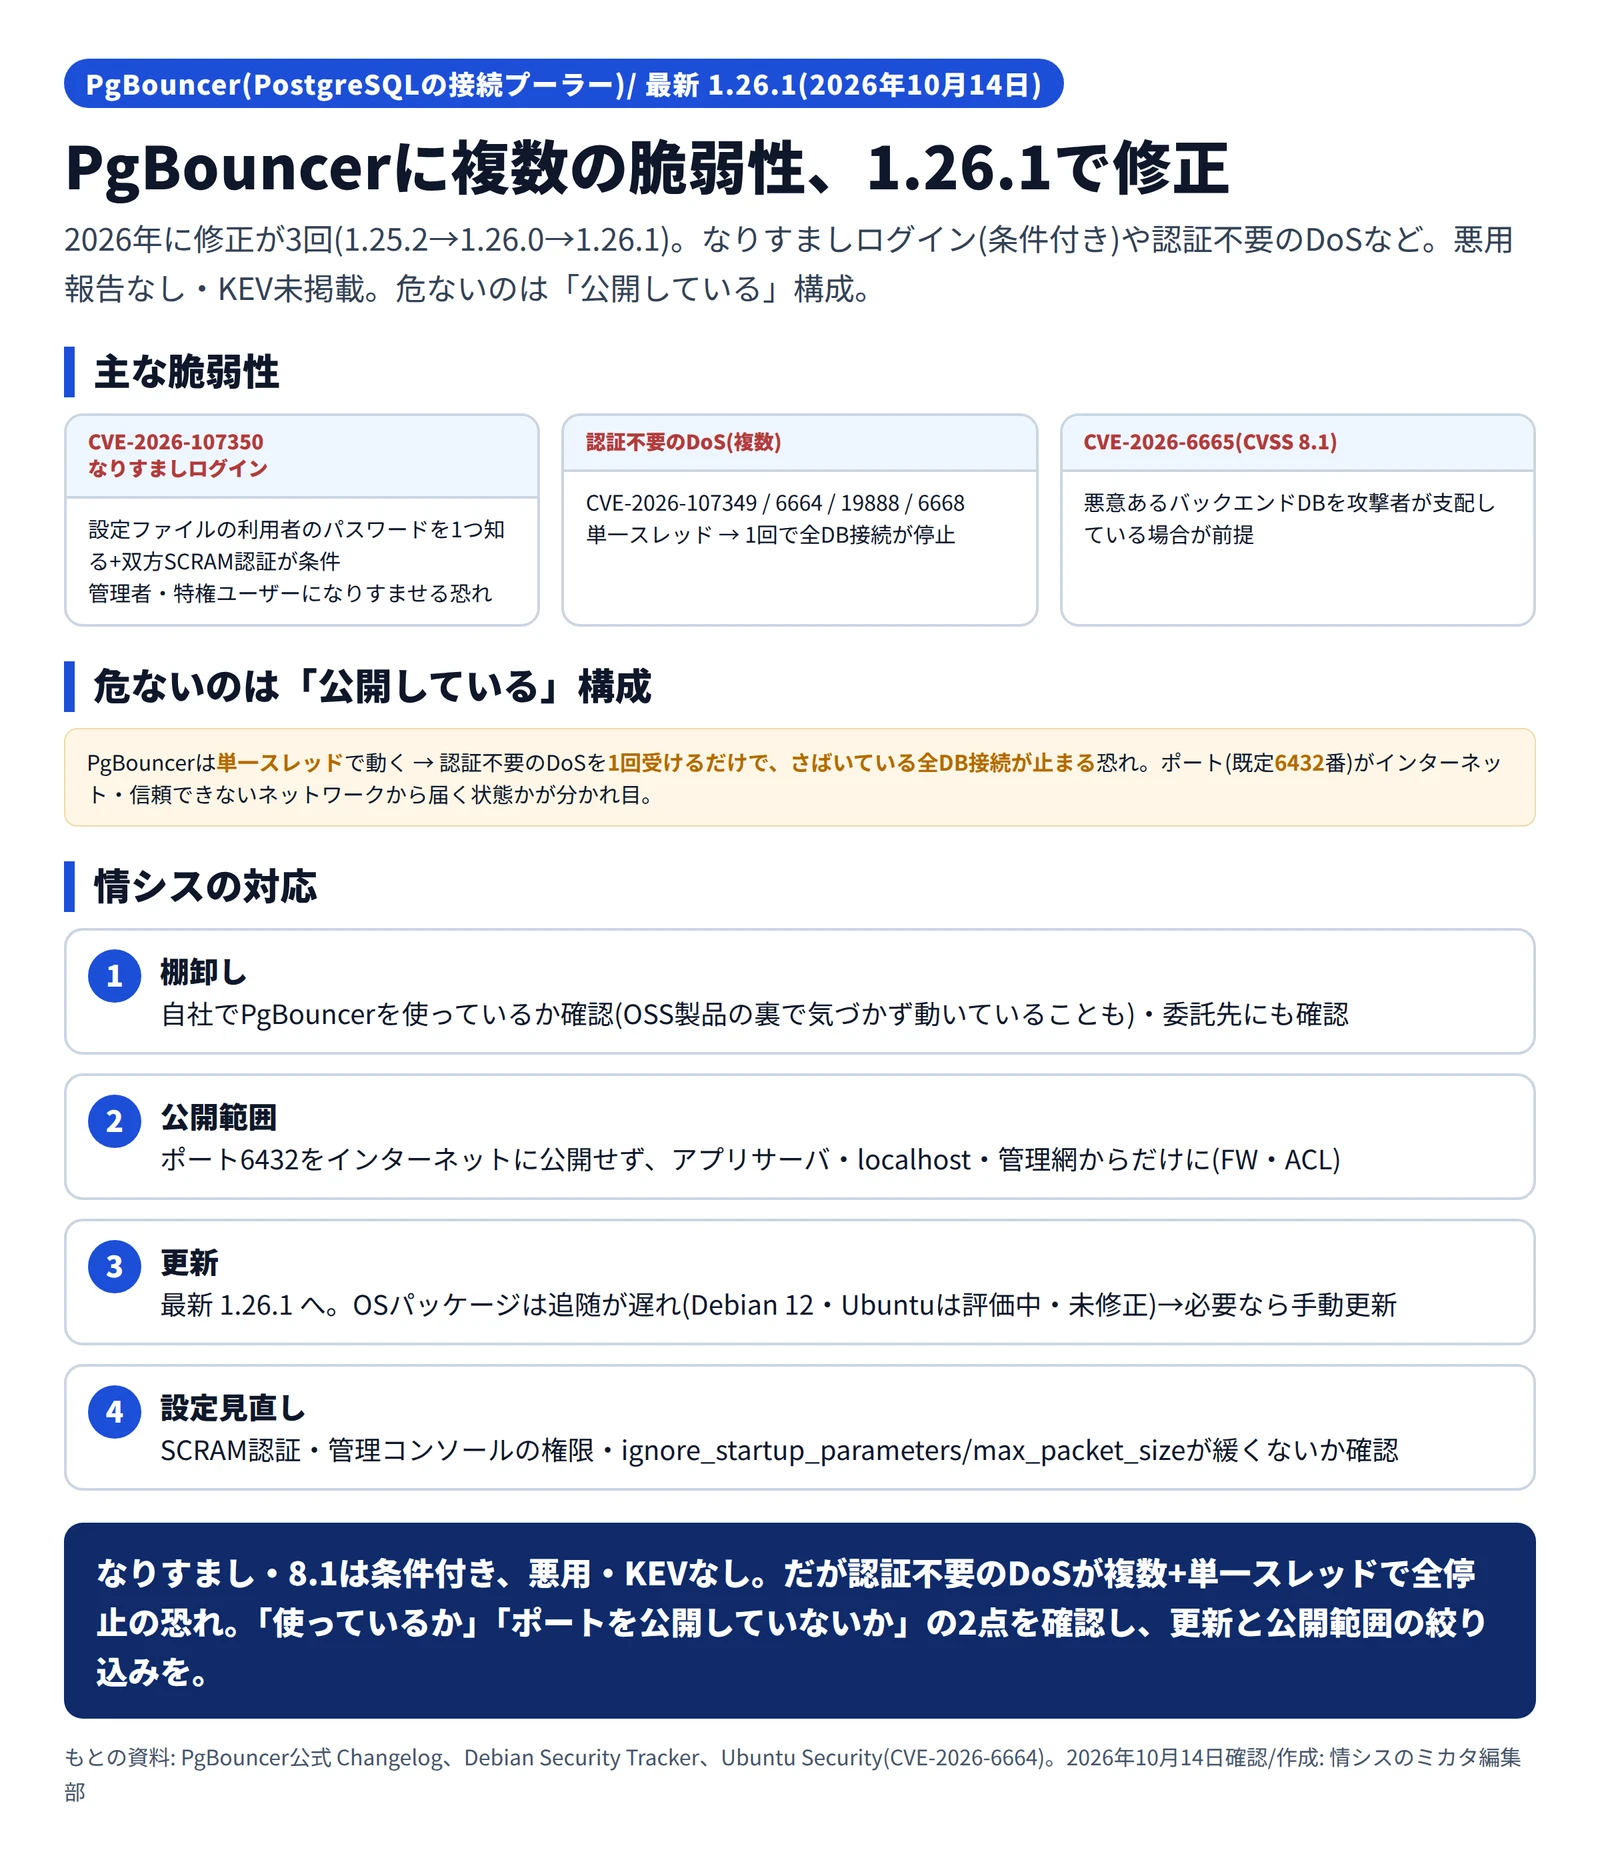
PgBouncerの脆弱性の図解。2026年に修正が3回(1.25.2→1.26.0→最新1.26.1・10月14日)。主な脆弱性は、CVE-2026-107350のなりすましログイン(設定ファイルの利用者のパスワードを1つ知る+双方SCRAM認証が条件で、管理者・特権ユーザーになりすませる恐れ)、認証不要のDoS複数(CVE-2026-107349/6664/19888/6668で、単一スレッドのため1回で全DB接続が停止)、CVE-2026-6665(CVSS8.1・悪意あるバックエンドDBを攻撃者が支配している場合が前提)。危ないのは公開構成で、PgBouncerは単一スレッドのため認証不要のDoSを1回受けるだけでさばいている全DB接続が止まる恐れがあり、ポート(既定6432番)がインターネットや信頼できないネットワークから届く状態かが分かれ目。情シスの対応は、棚卸し(使っているか確認)、公開範囲を6432非公開に(FW・ACL)、最新1.26.1へ更新(OSパッケージは追随遅れでDebian12・Ubuntuは評価中・未修正)、設定見直しの4点。悪用・KEV未掲載
PgBouncerの脆弱性の要点と、公開範囲・更新の確認(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部

危ないのは「公開している」構成

今回の脆弱性で、実務上もっとも気をつけるべきは、PgBouncerをインターネットから直接届く状態にしている構成です。

PgBouncerは、単一スレッドで動きます。そのため、認証なしで成立するDoSを1回受けるだけで、PgBouncerがさばいているすべてのDB接続が止まるおそれがあります。1つのアプリだけでなく、そのPgBouncerを使う全体に影響が及びます。PgBouncerのポート(既定で6432番)が、インターネットや信頼できないネットワークから届く状態になっていないかが、分かれ目です。

一方、なりすまし(CVE-2026-107350)や、深刻度の高いCVE-2026-6665は、「正規のパスワードを1つ知っている」「悪意のあるバックエンドのDBを支配している」といった条件が前提です。誰でも無条件に侵入できる、という性質のものではありません。公開時点で、悪用の確認やCISAの「悪用が確認された脆弱性の一覧(KEV)」への掲載もありません。煽らず、しかし公開範囲の確認は早めに進めるのがよい状況です。

影響する会社・しない会社

  • 影響する: PgBouncerを使って、PostgreSQLへの接続をまとめている会社です。自社開発のシステムや、PostgreSQLを使うOSS製品の裏で、気づかずに動いていることもあります。
  • 影響する(優先度が高い): PgBouncerのポート(既定6432)を、インターネットや社外から届く状態で運用している会社です。
  • 影響しない: PostgreSQLやPgBouncerを使っていない会社です。ほかのデータベースや、接続プーラーを使わない構成は、この件の対象ではありません。

情シスが今日やること

  • 使っているかを棚卸しする: 自社のシステムで、PgBouncerを使っているかを確認します。アプリの構成図や、サーバで動いているサービスを確認し、委託先にも聞きます
  • 公開範囲を確認する: PgBouncerのポート(既定6432)が、インターネットや信頼できないネットワークから届く状態になっていないかを確認します。届く場合は、ファイアウォールやアクセス制御で、アプリのサーバ・ローカル・管理用のネットワークからだけに絞ります
  • 更新する: PgBouncerを最新の1.26.1へ更新します。OSのパッケージは追随が遅れていることがあるため(確認時点で、Debian 12やUbuntuは評価中・未修正)、必要に応じて手動での更新も検討します
  • 設定を見直す: SCRAM認証や、管理コンソールへのアクセス権、ignore_startup_parametersやmax_packet_sizeなどの設定が、必要以上に緩くなっていないかを確認します
  • 記録を残す: 確認した版・公開範囲、更新した版、対応日を資産台帳に残します

悪用の状況

公開時点(2026年10月)で、実際に悪用されたという確かな情報や、PoC(実証コード)の公開、CISAのKEVへの掲載は、一次情報では確認されていません。一部の情報サイトはCVE-2026-6664について悪用やPoCを挙げていますが、CISAの評価(悪用なし)とは食い違っており、確定した事実としては扱えません。

とはいえ、認証なしでサービスを止められる問題が複数あり、ポートを公開していると現実的なリスクになります。「PgBouncerを使っているか」「ポートを公開していないか」の2点を確認し、該当する環境から、更新と公開範囲の絞り込みを進めてください。


よくある質問

Qうちは使っていますか? 影響しますか?

APgBouncerは、PostgreSQLを使うWebシステムや業務システムの前段で、接続をまとめるためによく使われます。自社開発のシステムや、OSS製品(プロジェクト管理ツールなど)の裏で、気づかずに動いていることもあります。まず、自社の環境でPgBouncerを使っているかを棚卸ししてください。使っていて、とくにPgBouncerのポート(既定6432)をインターネットから届く状態にしている場合は、優先度が上がります。

Qどう対応すればよいですか?

APgBouncerを最新の1.26.1へ更新するのが基本です。あわせて、PgBouncerのポート(既定6432)をインターネットに公開せず、アプリのサーバやローカル、管理用のネットワークからだけ届くように、ファイアウォールやアクセス制御で絞ってください。OSのディストリビューションのパッケージは、修正の追随が遅れていることがあります(確認時点で、Debian 12やUbuntuは評価中・未修正)。すぐに更新版が来ない場合は、公開範囲を絞ることで当座をしのぎます。

Qすぐに危ないのですか?

A公開時点(2026年10月)で、実際に悪用されたという確かな情報や、CISAのKEVへの掲載は確認されていません。最も注目されるなりすまし(CVE-2026-107350)や、深刻度の高いCVE-2026-6665(CVSS 8.1)も、「正規のパスワードを1つ知っている」「悪意のあるバックエンドのDBを攻撃者が支配している」といった条件が前提です。ただし、認証なしでサービスを止められる問題が複数あり、ポートを公開していると現実的なリスクになります。公開範囲の確認と更新を進めてください。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月14日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします