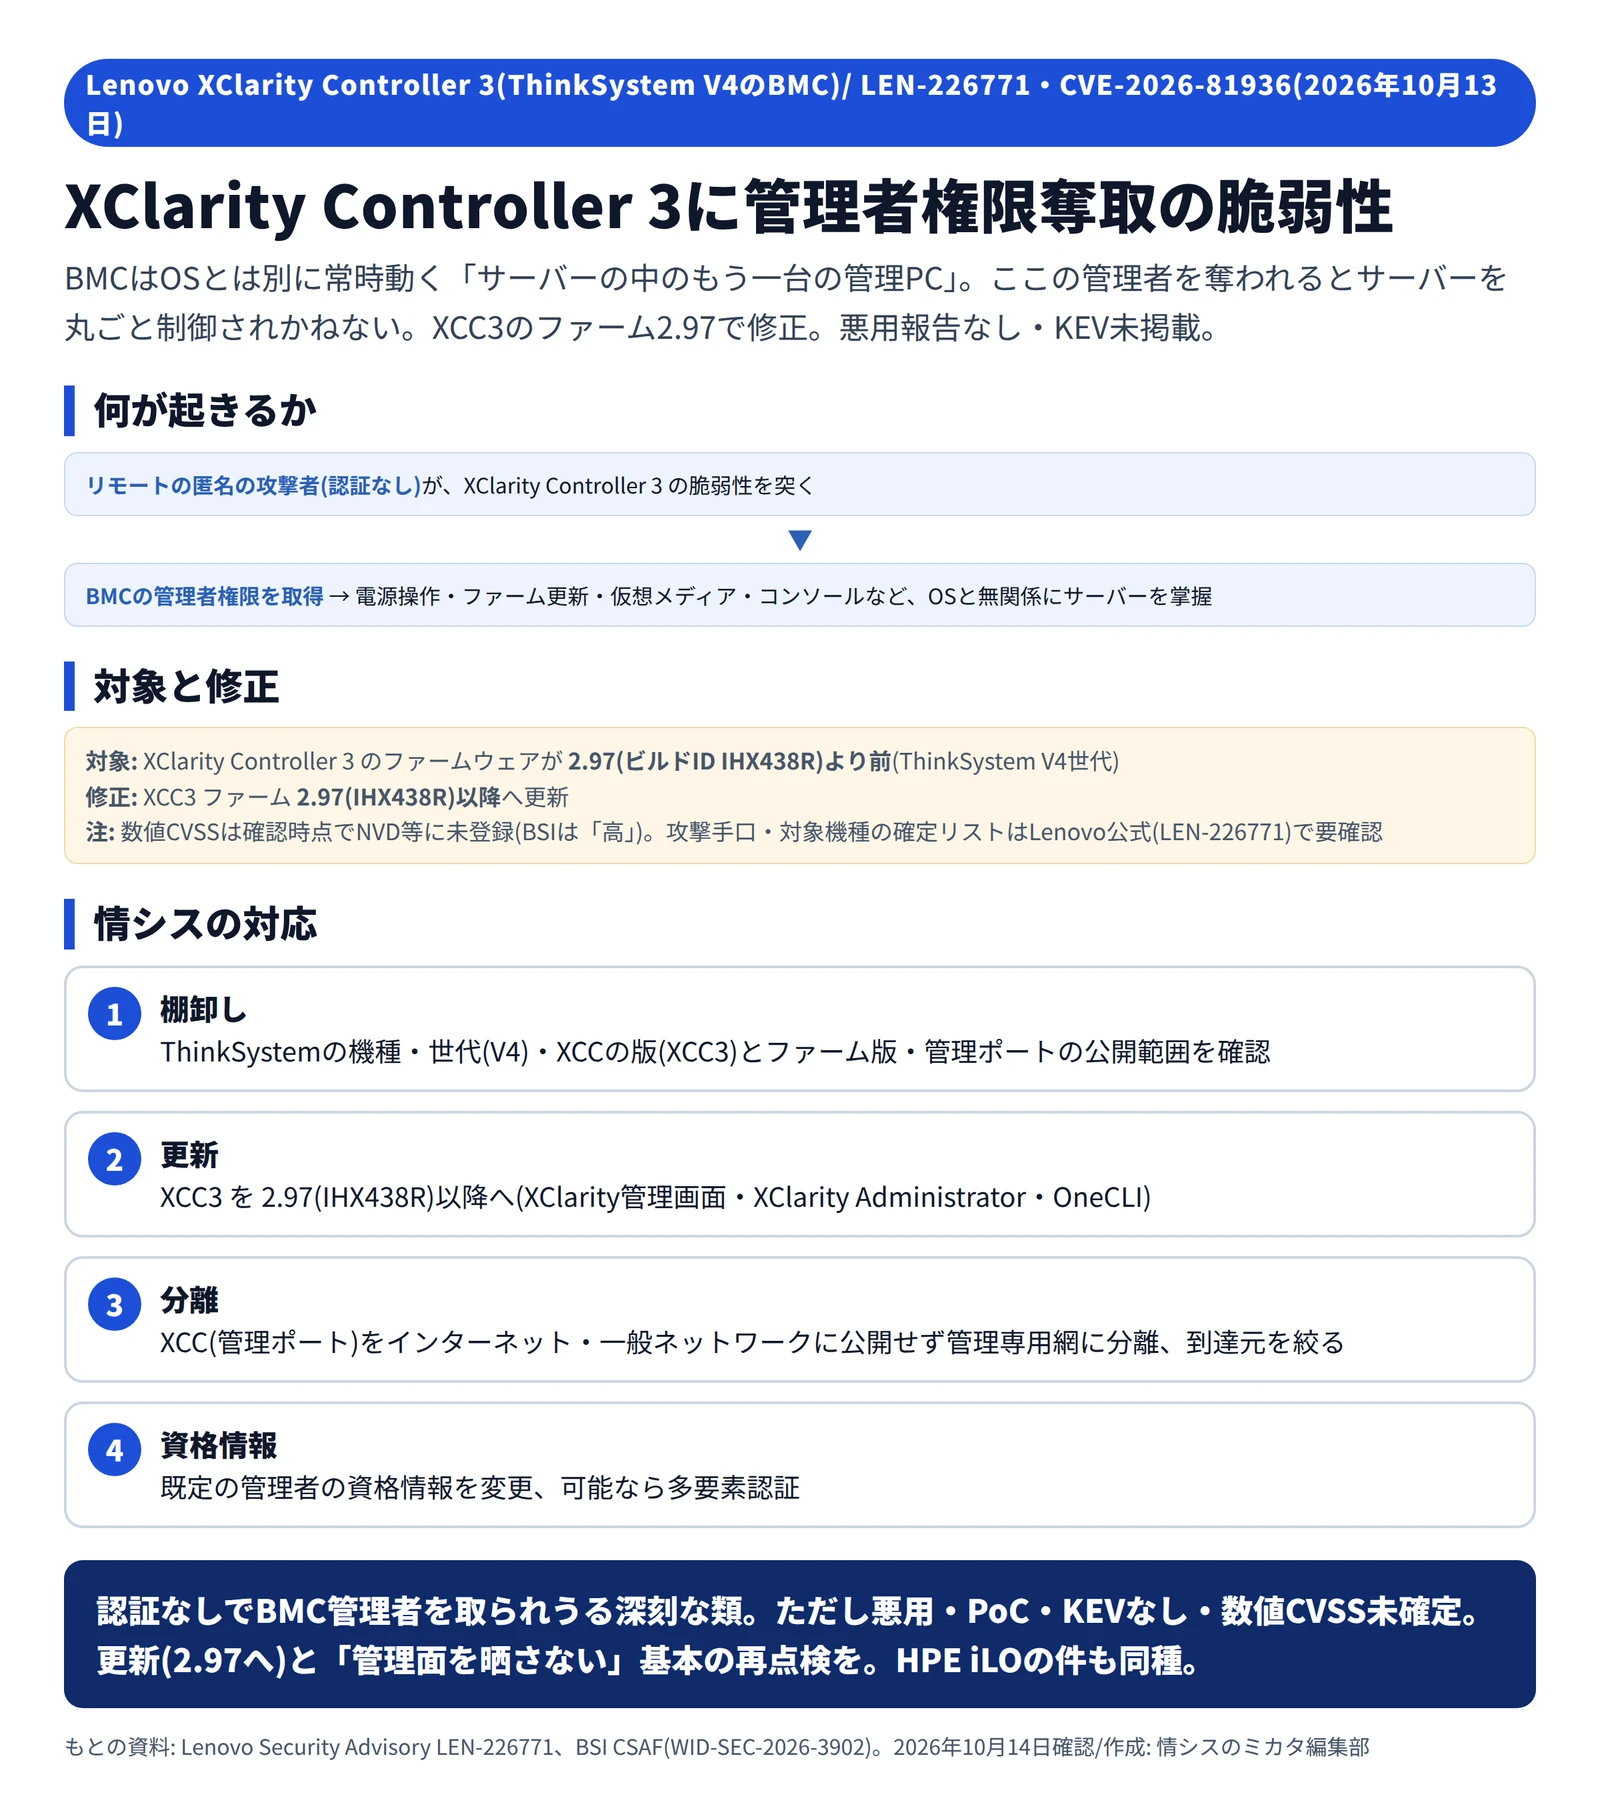
Lenovoのサーバーに付いている管理コントローラー「XClarity Controller 3(XCC3)」に、リモートの攻撃者が認証なしで管理者権限を取得しうる脆弱性が公表されました。Lenovoのアドバイザリ(LEN-226771、2026年10月13日)によるもので、識別番号はCVE-2026-81936です。XCC3は、ThinkSystem V4世代のサーバーに付くBMC(ベースボード管理コントローラー)で、OSとは独立してサーバーを遠隔管理するしくみです。ここの管理者を奪われると、サーバーを丸ごと制御されかねません。内容と、情シスが確認することを整理します。
何が公表されたのか
Lenovoのアドバイザリによると、XClarity Controller 3に、リモートの匿名の攻撃者(認証なし)が、脆弱性を突いて管理者権限を取得しうる問題があります。BMCの管理者を取られると、OS側のセキュリティ対策とは関係なく、電源の操作、ファームウェアの更新、仮想メディアの接続、リモートコンソールの操作など、サーバーを事実上すべて掌握されかねません。
対象は、XCC3のファームウェアが2.97(ビルドID IHX438R)より前のものです。2.97以降で修正されています。なお、確認時点で、この脆弱性はNVDなどに数値のCVSSが未登録で、ドイツのBSIは深刻度を「高(hoch)」と評価しています。攻撃手口の詳細(認証をどう回避するか)や、対象となる具体的な機種の一覧は、Lenovoの原文を直接確認できていないため、公式のアドバイザリで確かめてください。
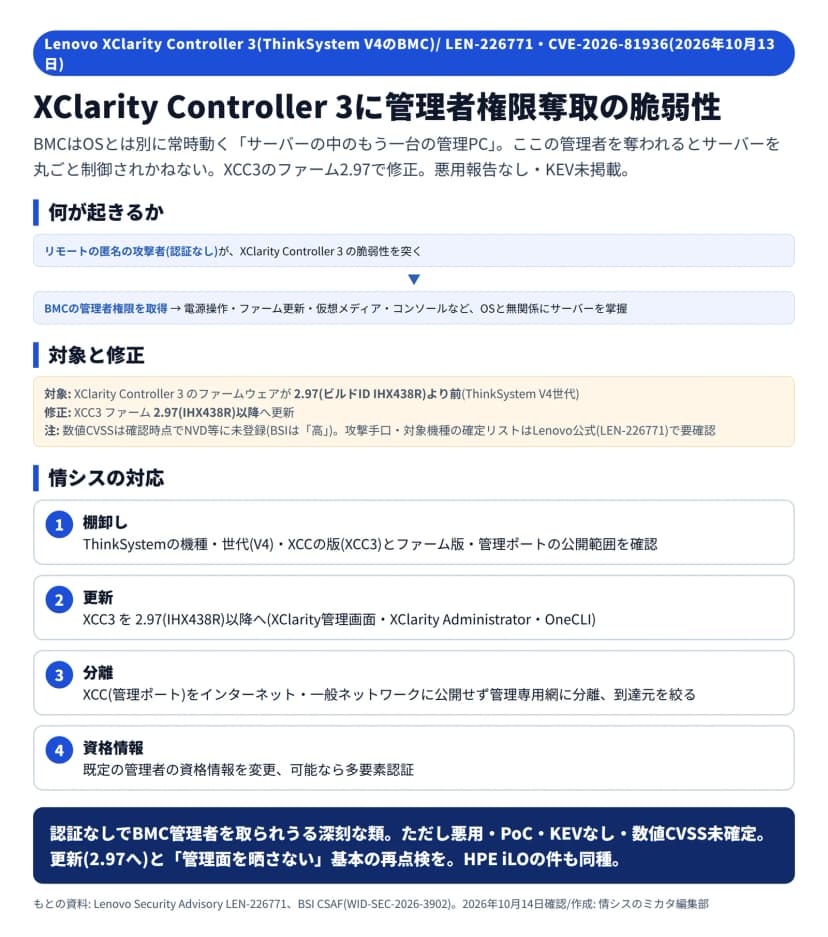 Lenovo XClarity Controller 3の管理者権限奪取の脆弱性の要点(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部
現時点で、実際に悪用されたという情報や、PoC(実証コード)の公開、CISAの「悪用が確認された脆弱性の一覧(KEV)」への掲載はありません。煽らず、しかし早めの更新が望まれる、という位置づけです。
影響する会社・しない会社
- 影響する: LenovoのThinkSystem V4世代のサーバーを使っていて、XCC3のファームウェアが2.97より前の会社です。
- 影響する(確認が必要): 旧世代のThinkSystem(XCC2などを搭載)が今回の対象に含まれるかは、確認時点でLenovoの原文を直接確認できていません。公式のアドバイザリ(LEN-226771)で確かめてください。
- 影響しない/薄い: LenovoのThinkSystemサーバーを使っていない会社です。
情シスが今日やること
- サーバーとXCCを棚卸しする: LenovoのThinkSystemサーバーの機種・世代(V4など)、XClarity Controllerの版(XCC3か)とファームウェアの版、XCCの管理ポートの公開範囲を確認します
- XCC3を更新する: XCC3のファームウェアを2.97(IHX438R)以降へ更新します。XClarityの管理画面や、Lenovo XClarity Administrator、OneCLIなどから適用できます。正確な手順は公式で確認します
- 管理ポートの公開範囲を確認する: XCC(管理ポート)がインターネットや社内の一般ネットワークから届く状態になっていないかを確認し、管理専用のネットワークに分離して、到達元を絞ります
- 既定の資格情報を見直す: 既定の管理者アカウントの資格情報を変更し、可能なら多要素認証を使います
- 公式情報を追う: 数値のCVSSや対象機種の確定リストは、NVDの登録やLenovoの公式アドバイザリで、追って確認します
管理コントローラー(BMC)は、OSとは別に動く「もう一つの入り口」です。今回のように認証なしで管理者を取られうる脆弱性では、更新に加えて、そもそも管理面をインターネットや一般ネットワークに晒さないことが効きます。同じBMCの脆弱性として、HPE iLOに複数の脆弱性 iLO 7は公式修正あり 管理ポートの公開も見直しをもあわせて参考になります。