本文へ移動
情シスのミカタ
ニュース約3分で読めます

HPE iLOに複数の脆弱性 iLO 7は公式修正あり 管理ポートの公開も見直しを

HPEのサーバー管理コントローラーiLOに、複数の脆弱性が公表されました。iLO 7の認証に関わる深刻な脆弱性(CVE-2026-79820・CVSS 9.0)は公式の修正版が出ています。別途、研究者がiLO 2〜6向けに6件を公開しましたが、派手な「パスワード無しで管理者」は旧世代のみです。最も効くのは、iLO(管理ポート)をインターネットに公開しないことです。切り分けと対応を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
HPE iLOに複数の脆弱性 iLO 7は公式修正あり 管理ポートの公開も見直しを

この記事のまとめ

  • HPEのサーバー(ProLiantなど)に付いている管理コントローラー「iLO(Integrated Lights-Out)」に、複数の脆弱性が公表されました。iLOは、OSとは独立してサーバーを遠隔管理するしくみ(BMC)で、乗っ取られるとサーバーを丸ごと制御されかねません。
  • HPEが公式に修正を出したのは、iLO 7の認証に関わる脆弱性CVE-2026-79820(CVSS 9.0・Critical・認証不要)です。iLO 7のファームウェア1.25.01で修正されています。現時点で悪用の確認やCISAのKEVへの掲載はありません。
  • 別途、研究者(runZero)が2026年10月13日に、iLO 2〜6向けの6件(CVE-2026-65204〜65209)を公開しました。最も派手な「パスワード無しで管理者になれる」問題(CVE-2026-65206)は、旧世代のiLO 2/3/4のみが対象です。現役のiLO 5/6に関わるのはSSHの処理の問題(CVE-2026-65204)で、これらはHPEの公式の修正版が確認できていません(10月14日時点)。CVSSは研究者の推定値です。
  • 最も効く対策は、iLO(管理ポート)をインターネットに直接公開しないことです。管理専用のネットワークに分け、不要なサービスを止め、既定の資格情報を変えておけば、今回の多くの問題に届きにくくできます。
こんな方に#30代#40代#50代実務

HPEのサーバーに付いている管理コントローラー「iLO(Integrated Lights-Out)」に、複数の脆弱性が公表されました。iLOは、OSとは別に、サーバーの電源操作やリモート画面、ファームウェア更新などを遠隔で行うしくみ(BMC=ベースボード管理コントローラー)です。乗っ取られると、サーバーを丸ごと制御されかねません。今回は出所の違う話が重なっているため、切り分けながら、情シスが確認することを公式情報をもとに整理します。

何が公表されたのか

今回の話は、大きく2つに分かれます。

1つ目は、HPEが公式に修正を出した、iLO 7の脆弱性です。CVE-2026-79820(CVSS 9.0・Critical)で、認証に関わる問題です。認証なしで、ネットワーク越しに悪用されうるとされ、サーバーの乗っ取りにつながりかねません。iLO 7のファームウェア1.25.01で修正されています(HPEの公式速報HPESBHF05163)。現時点で、悪用の確認やCISAの「悪用が確認された脆弱性の一覧(KEV)」への掲載はありません。

2つ目は、研究者(runZero)が2026年10月13日に公開した、iLO 2〜6向けの6件(CVE-2026-65204〜65209)です。こちらは、HPEの公式の修正版や詳細がまだ確認できておらず(10月14日時点)、CVSSも研究者の推定値です。実証コード(PoC)や確認用のツールは公開されていますが、実際に悪用されたという報告はありません。
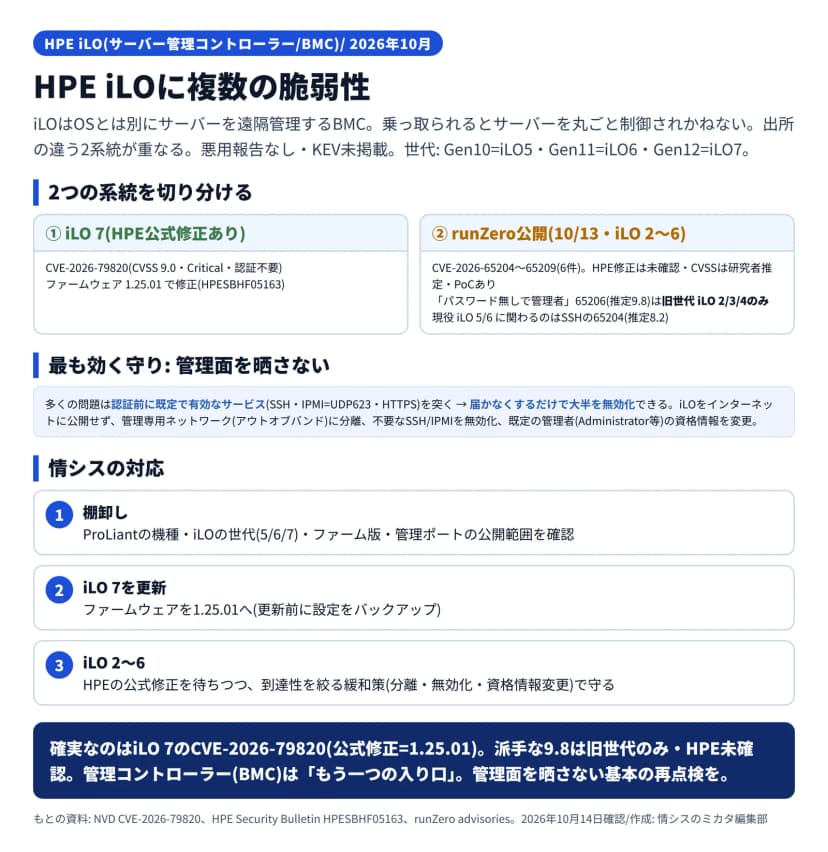
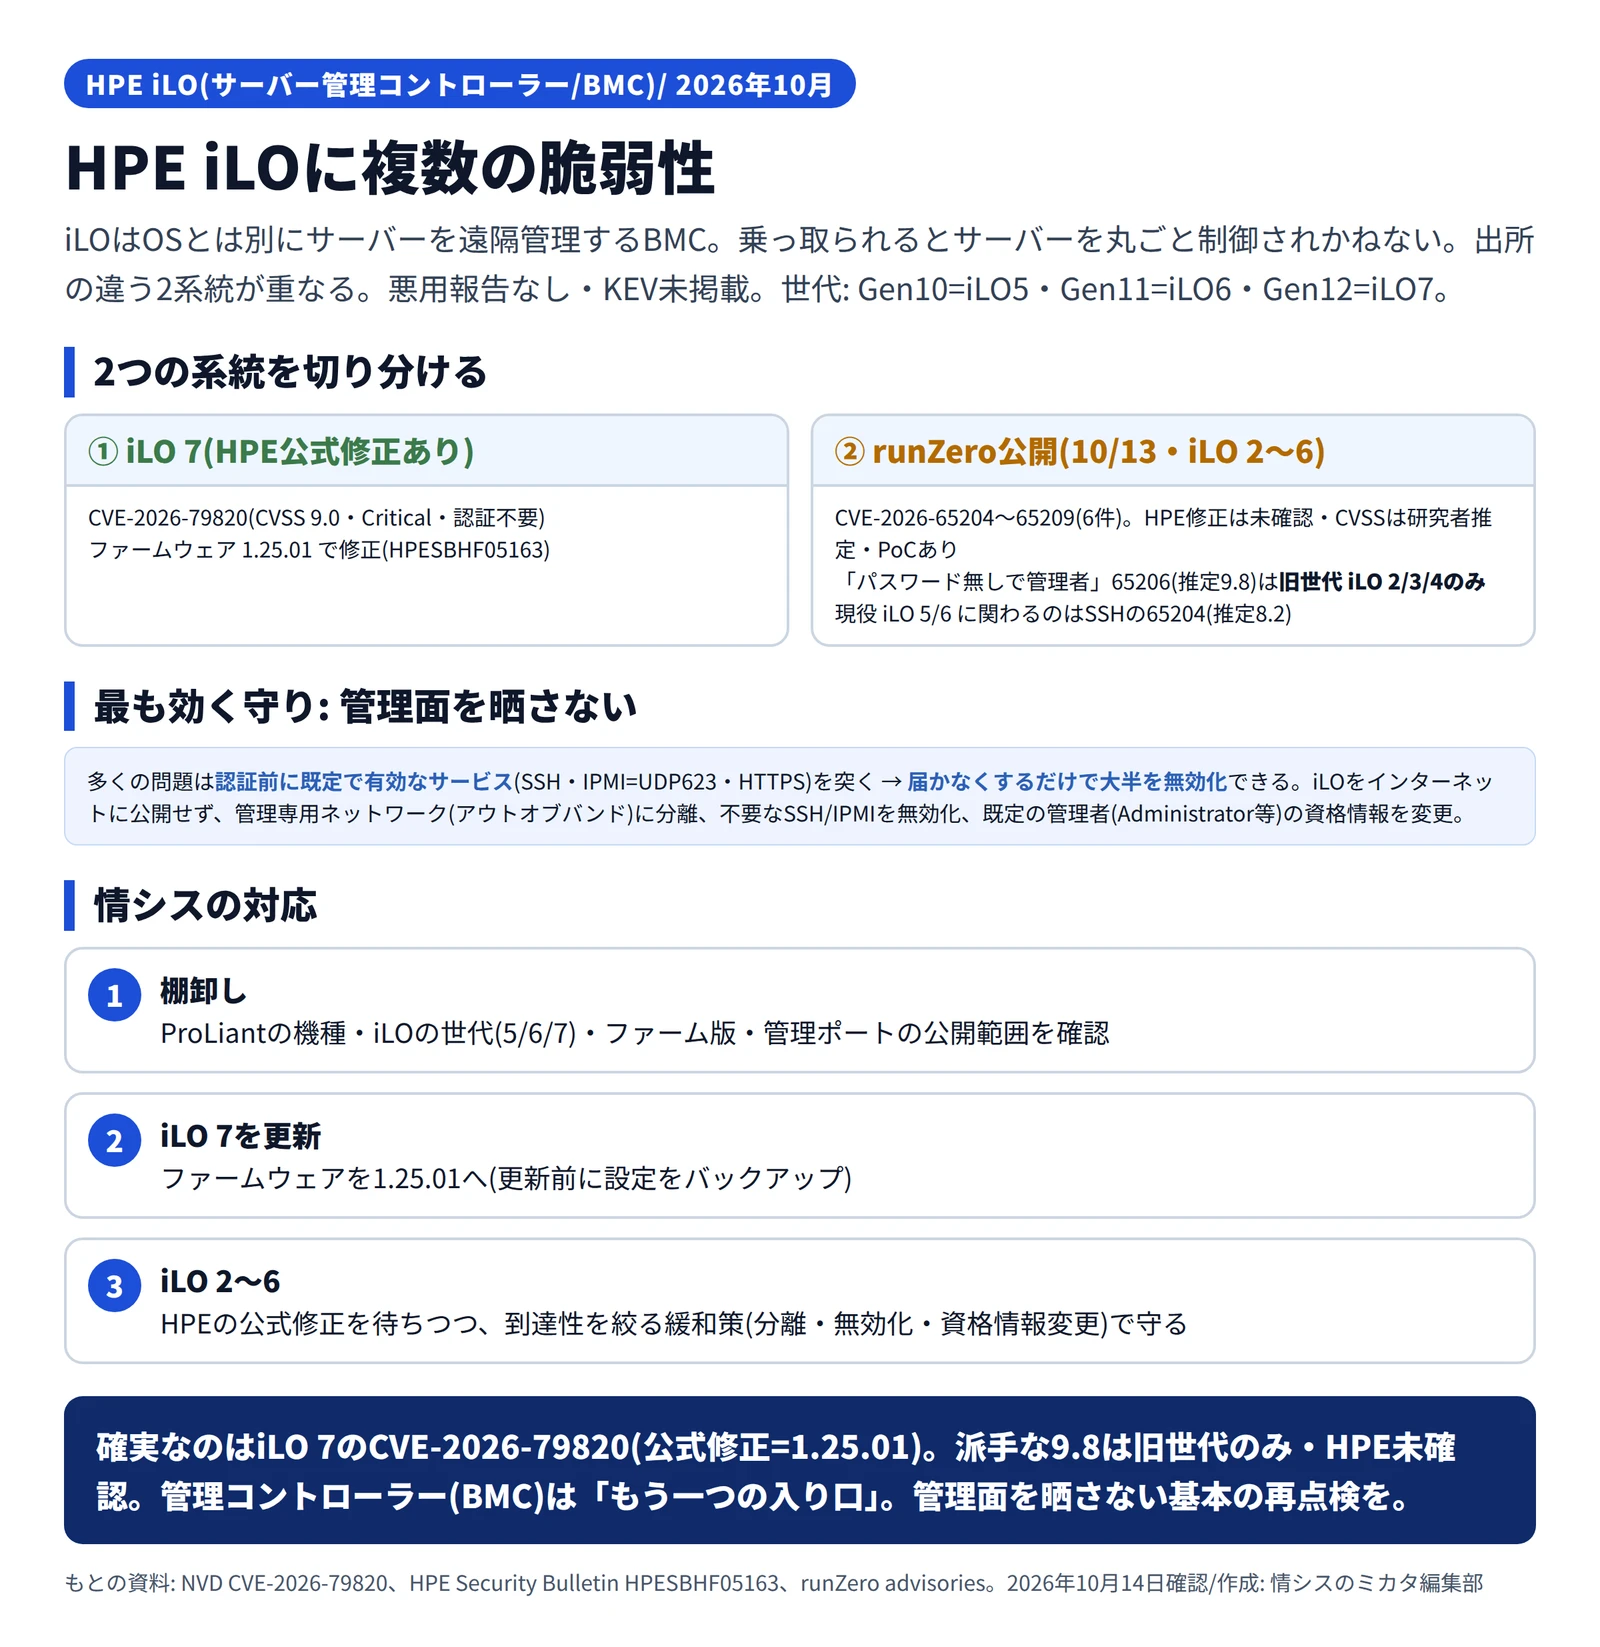
HPE iLOの脆弱性の図解。iLOはOSとは別にサーバーを遠隔管理するBMCで、乗っ取られるとサーバーを丸ごと制御されかねない。世代はGen10=iLO5・Gen11=iLO6・Gen12=iLO7。2つの系統があり、①iLO 7はHPE公式修正ありでCVE-2026-79820(CVSS9.0・Critical・認証不要)がファームウェア1.25.01で修正(HPESBHF05163)、②runZeroが10月13日に公開したiLO 2〜6向けのCVE-2026-65204〜65209の6件はHPE修正が未確認でCVSSは研究者推定・PoCあり、最も派手なパスワード無しで管理者になれる65206(推定9.8)は旧世代iLO 2/3/4のみ、現役iLO 5/6に関わるのはSSHの65204(推定8.2)。悪用報告なし・KEV未掲載。最も効く守りは、多くの問題が認証前に既定で有効なサービス(SSH・IPMI=UDP623・HTTPS)を突くため届かなくすることで大半を無効化でき、iLOをインターネットに公開せず管理専用ネットワークに分離・不要なSSH/IPMIを無効化・既定の管理者の資格情報を変更する。情シスの対応は、棚卸し、iLO 7を1.25.01へ更新、iLO 2〜6は公式修正を待ちつつ到達性を絞る緩和策の3点
HPE iLOの脆弱性の2系統の切り分けと、管理面を晒さない守り(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部

「パスワード無しで管理者」は旧世代のみ

6件のうち、最も目を引くのは「パスワード無しで管理者になれる」というCVE-2026-65206(推定CVSS 9.8)です。ただし、対象は旧世代のiLO 2/3/4のみです。これらはProLiant Gen8/Gen9の世代で、多くがすでにサポート終了です。現役のiLO 5/6/7は、この問題の対象ではありません。

現役のiLO 5/6に関わるのは、SSHの処理に関するCVE-2026-65204(推定CVSS 8.2)です。認証なしで踏めるとされますが、コードの実行は旧世代のiLO 4で実証された段階で、iLO 5/6での実行可否は研究者も「未評価」としています。残りはサービスを止める種類(DoS)が中心です。派手な見出しだけで現役機まで過度に不安にならず、自社のiLOの世代を確認することが大切です。

影響する会社・しない会社

  • 影響する: HPEのProLiantサーバーなどを使っている会社です。iLOの世代は、Gen10がiLO 5、Gen11がiLO 6、Gen12がiLO 7です。
  • 影響する(公式修正あり): iLO 7を使っている会社は、CVE-2026-79820の対象です。ファームウェア1.25.01への更新が必要です。
  • 影響する(対応は到達性の制限が中心): iLO 5/6を使っている会社は、研究者公開の一部(とくにCVE-2026-65204)に関係します。HPEの公式修正を待ちつつ、公開範囲を絞ります。
  • 影響しない/薄い: HPEのサーバーを使っていない会社です。なお「パスワード無しで管理者」の問題は、旧世代のiLO 2/3/4(多くがサポート終了)に限られます。

情シスが今日やること

  • サーバーとiLOを棚卸しする: HPEのProLiantサーバーの機種、iLOの世代(5・6・7)、ファームウェアの版を確認します
  • iLO 7を更新する: iLO 7は、ファームウェアを1.25.01へ更新します(HPEの公式速報の指示に従う。更新前に設定をバックアップ)
  • 管理ポートの公開範囲を確認する: iLO(管理ポート)が、インターネットや社内の一般ネットワークから届く状態になっていないかを確認します。届く場合は、管理専用のネットワーク(アウトオブバンド)に分離し、ファイアウォールで到達元を絞ります
  • 不要なサービスと既定の資格情報を見直す: 使っていないSSHやIPMI(UDP 623番)を無効化し、既定の管理者アカウント(Administratorなど)の資格情報を変更します
  • iLO 2〜6は公式対応を追う: 研究者公開の6件は、HPEの公式修正が出たら適用します。それまでは、上記の到達性の制限で守ります

iLOのような管理コントローラー(BMC)は、OSとは別に動く「もう一つの入り口」です。ふだんの脆弱性対応がOSやアプリに向きがちな一方で、管理面は見落とされやすい部分です。今回の多くの問題が、認証前に既定で有効なサービスを突くものであることを踏まえると、「管理面をインターネットに晒さない」という基本の再点検が、もっとも効く対策になります。


よくある質問

Qうちは影響しますか?

AHPEのProLiantサーバーなどを使っていれば、iLOが付いています。iLOの世代は、ProLiant Gen10がiLO 5、Gen11がiLO 6、Gen12がiLO 7です。公式の修正が出ている深刻な脆弱性(CVE-2026-79820)は、iLO 7が対象です。研究者が公開した6件はiLO 2〜6が対象で、とくに現役のiLO 5/6に関わるものがあります。まず、自社のサーバーの機種とiLOの世代・ファームウェアの版、そしてiLOの管理ポートがどこから届く状態かを確認してください。

Q「パスワード無しで管理者」というのは危なくないですか?

Aその問題(CVE-2026-65206・推定CVSS 9.8)は、旧世代のiLO 2/3/4のみが対象です。これらはProLiant Gen8/Gen9の世代で、多くがサポート終了(EOL)です。現役のiLO 5/6/7は、この問題の対象ではありません。また、この6件はHPEの公式の修正版や詳細がまだ確認できておらず、CVSSも研究者の推定値です。派手な見出しだけで現役機まで不安にならず、自社の世代を確認してください。

Qどう対応すればよいですか?

AiLO 7は、ファームウェアを1.25.01へ更新します(HPEの公式速報HPESBHF05163)。iLO 2〜6については、HPEの公式の修正版を待ちつつ、到達性を絞る対策を進めます。具体的には、iLO(管理ポート)をインターネットに公開せず、管理専用のネットワークに分離し、使っていないSSHやIPMI(UDP 623番)を無効化し、既定の管理者アカウントの資格情報を変更します。今回の多くの問題は、認証前に既定で有効なサービスを突くため、届かなくすることで大半を防げます。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月14日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします