多くのサーバーやスクリプト、コンテナ、アプリに組み込まれている定番の通信ツール/ライブラリ「curl(libcurl)」に、深刻な脆弱性(CVE-2026-92392)が見つかりました。curl独自の評価はHigh(深刻)です。2026年10月14日に修正版の8.23.0が公開され、Debianも更新(DSA-6558-1)を出しています。ただし、影響するのは「HTTP/2でアップロードする・curl 8.12.0〜8.22.0」という条件に絞られます。まず自社が該当するかの切り分けから、公式情報をもとに整理します。
何が起きるのか
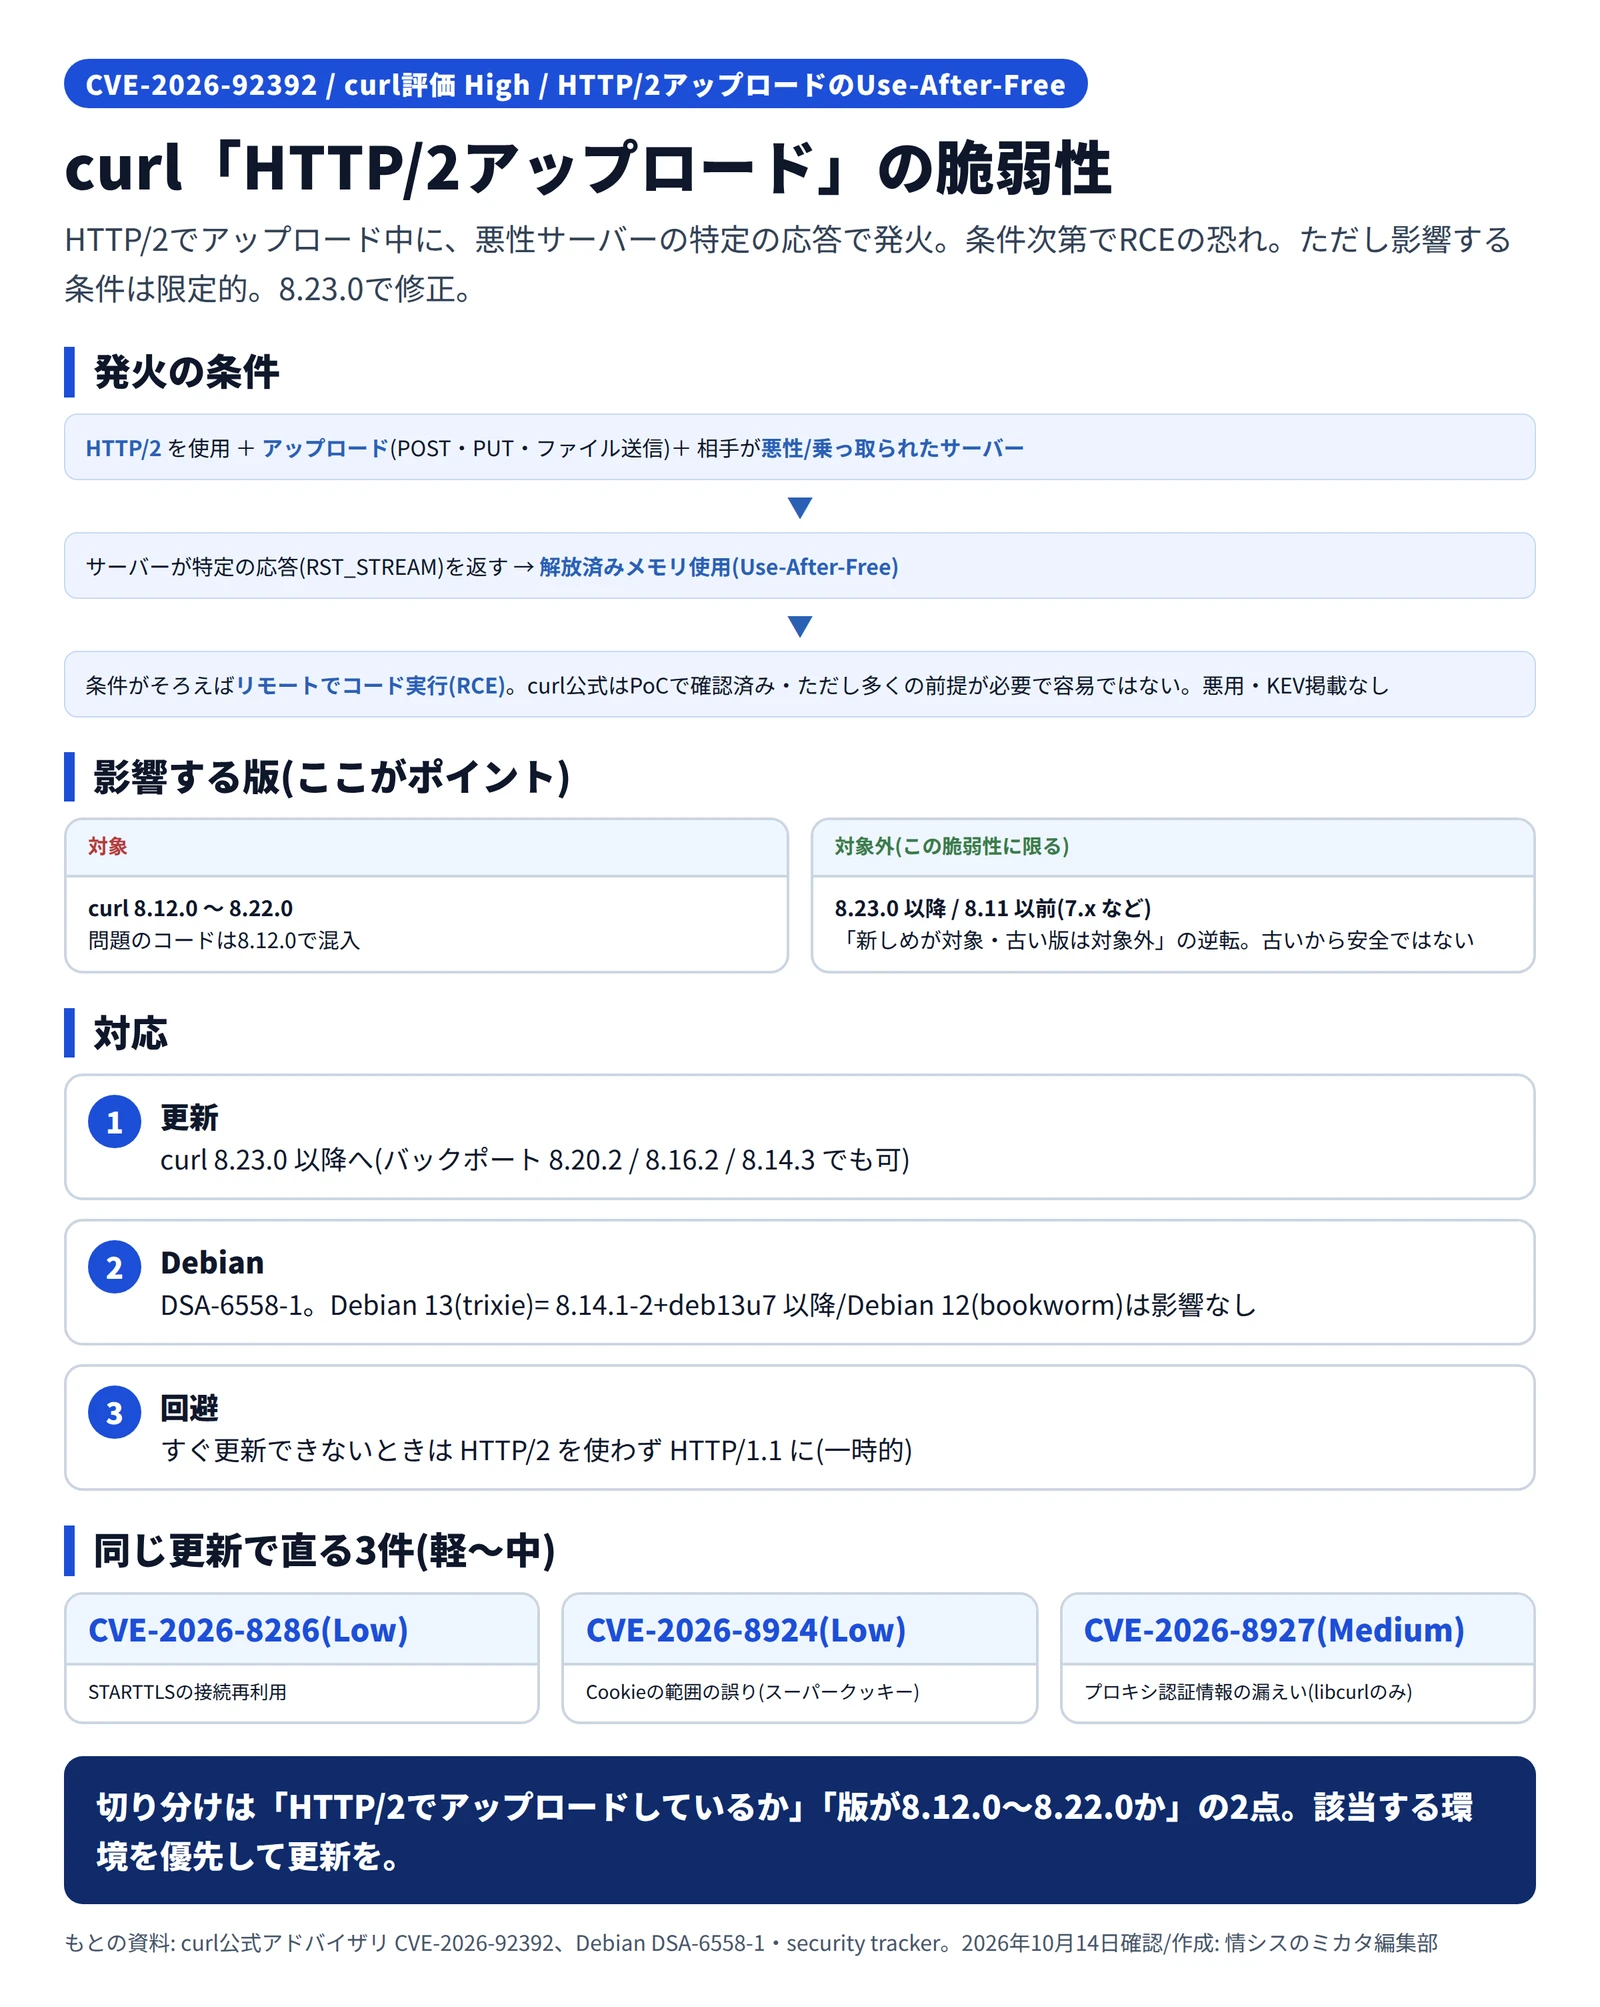
今回の中心となる脆弱性は、HTTP/2でのアップロード中に起きる「解放済みメモリ使用(Use-After-Free)」です。curl公式によると、アップロード中に、悪意のある(または乗っ取られた)サーバーが特定の応答(HTTP/2のRST_STREAM)を返すと、本来は解放したメモリを誤って使ってしまいます。
curl公式は、条件がそろえばこの問題をリモートでのコード実行(RCE)につなげられることを、自身の検証(PoC)で確認したとしています。一方で、実際にコード実行まで持ち込むには、curlの正確な版やメモリの配置、タイミングなど多くの前提が同時に必要で、容易ではないとも説明しています。公開時点で、悪用やPoC(実証コード)の公開、CISAの「悪用が確認された脆弱性の一覧(KEV)」への掲載は確認されていません。
影響する版の線引きは明確です。対象は curl 8.12.0〜8.22.0 で、問題のコードが入った8.12.0以降が該当します。8.23.0以降は修正済みで、8.12.0より前の古い版(7.x など)は対象外です。「新しめの版が対象で、古い版は対象外」という、ふだんとは逆の形になっている点に注意してください。
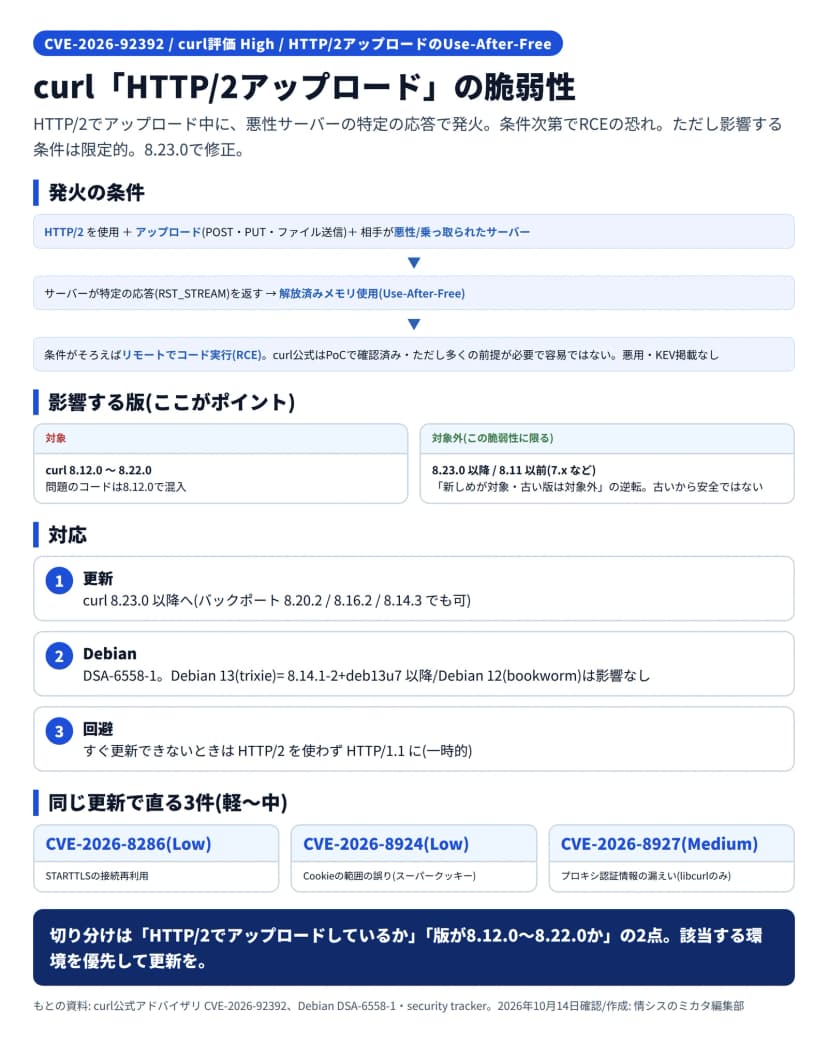 curlのHTTP/2アップロードの脆弱性の条件と対応(編集部作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部
影響する会社・しない会社
影響するのは、curlやlibcurlで、HTTP/2を使ってアップロード(POST・PUT・ファイル送信など)を行っている会社です。API連携、ファイルの送信、CI/CDでのアップロードなどが当てはまります。相手が信頼できない、または経路を奪われうるサーバーの場合に、特に注意が必要です。使っているcurlの版が8.12.0〜8.22.0に入るかどうかもあわせて確認してください。コンテナイメージや、言語のランタイムに同梱されたlibcurlも対象になります。
一方、ふつうの取得(GET)だけの利用や、HTTP/1.1での通信は、今回の中心の脆弱性の対象外です。また、8.12.0より前の古い版(7.x など)も、この脆弱性に限れば対象外です。Debianでは、Debian 13(trixie)が対象で、Debian 12(bookworm)は影響なしとされています。ただし「古いから安全」という判断はできません。古い版には別の既知の脆弱性が残っていることが多く、今回同梱で直る3件(CVE-2026-8286・8924・8927)は7.x系も影響範囲に含みます。
情シスが今日やること
- 使っている版を確認する: サーバー・端末・コンテナ・CI/CDで使っているcurl/libcurlの版を
curl --version などで確認し、8.12.0〜8.22.0に入るものを洗い出します
- HTTP/2アップロードの有無を確認する: API連携・ファイル送信・CI/CDのアップロードなどで、HTTP/2を使っていないかを確認します。信頼できない相手や、経路を奪われうる相手への通信があるかも見ます
- 修正版へ更新する: curlを8.23.0以降へ更新します(バックポート版の8.20.2・8.16.2・8.14.3でも可)。Debian 13(trixie)はcurlのパッケージを8.14.1-2+deb13u7以降へ更新します
- すぐに更新できないとき: curl公式の回避策として、HTTP/2を使わず、HTTP/1.1にする方法があります。あくまで一時的な回避策として扱います
- ついでに直る3件も確認する: 同じ更新で、Cookieの範囲の誤り(CVE-2026-8924)・STARTTLSの接続再利用(CVE-2026-8286)・プロキシ認証情報の漏えい(CVE-2026-8927)も直ります。いずれも軽〜中程度ですが、該当する利用がないか確認します
- 記録を残す: 確認した版、更新した版、対応日を資産台帳に残します
curlは広く使われているため、見出しだけを見ると「すべての環境が危ない」と受け取りがちです。しかし実際の発火条件は限定的です。「HTTP/2でアップロードしているか」「版が8.12.0〜8.22.0か」の2点で切り分け、該当する環境を優先して更新を進めてください。