Amazon Web Services(AWS)は2026年10月24日(日本時間)、Multi Model Server(MMS)の脆弱性2件を公表しました。MMSは機械学習モデルで予測などを行う「推論」用のオープンソースツールで、リリース済みの全バージョンが対象です。修正版の提供予定はなく、AWSは利用を中止し、サポート中のモデル提供基盤へ移行するよう推奨しています。
全リリース版が対象、更新では解決できず
対象はMMS 1.1.11以下です。AWSはGitHub、PyPI、Docker HubでMMSを公開していましたが、どの配布経路にも修正版はありません。MMSはすでにサポートを終了しており、ソースリポジトリも2025年11月20日から読み取り専用になっています。
CVE-2026-115812は、モデルをまとめた書庫ファイルの展開処理にある問題です。細工された書庫を展開すると、指定したディレクトリの外にファイルを書き込まれ、MMSプロセスの権限でコードを実行される恐れがあります。
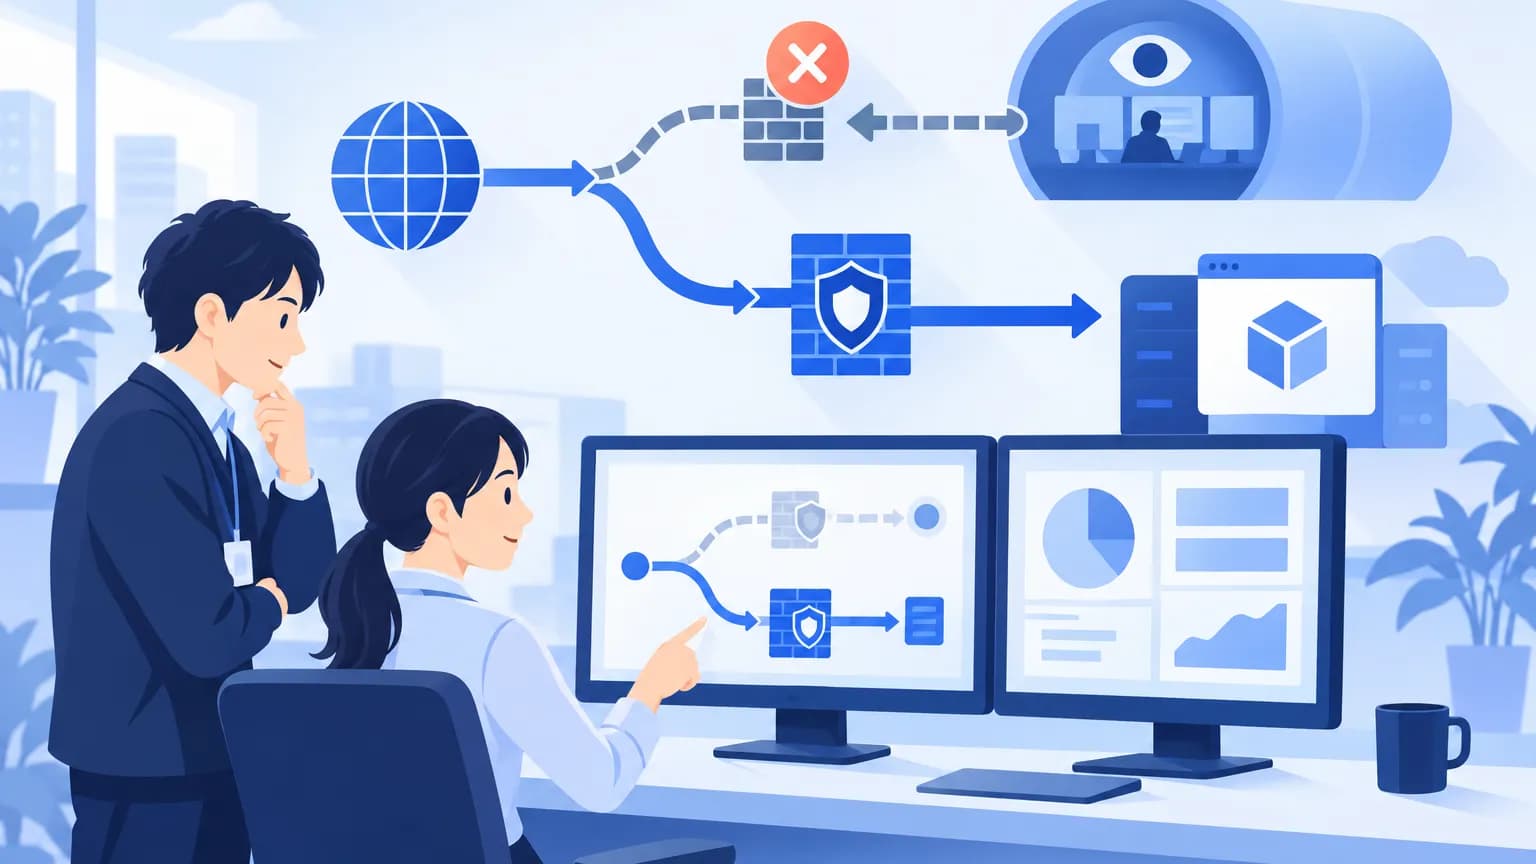
CVE-2026-115813は、モデルのダウンロード処理にある問題です。管理インターフェースを通じて、意図しないネットワーク宛てに要求を送らされる恐れがあります。
両脆弱性に関係する管理インターフェースは、認証を要求しません。AWSは、ネットワークから管理インターフェースへ到達できる構成ではリスクが高まると説明しています。日本向けの提供状況や地域別の影響範囲は、発表には書かれていません。