Linuxサーバーを管理している会社にとって、見落とせない脆弱性です。Linuxカーネルの「DirtyClone」(CVE-2026-43503)は、サーバーにログインできる一般ユーザーが、root(管理者)の権限を取れてしまう問題です。修正は2026年5月に出ていますが、発見者が6月に詳しい分析を公開し、10月には国内でも技術解説が出ました。5月以降にカーネルを更新し、再起動まで済んでいるかを確かめるための情報を整理します。
何が問題なのか
カーネルのネットワークの処理で、データを複製するときに「ファイルと共有しているメモリ」という印が引き継がれないことが原因です。カーネルの修正の説明によると、その結果、一般ユーザーが、rootが持つ読み取り専用のファイルの、メモリ上の中身(ページキャッシュ)を書き換えられてしまいます。
- 影響する版: Linux 3.9以降の幅広い版。修正済みの安定版は、5.10.257、5.15.208、6.1.174、6.6.141、6.12.91、6.18.33、7.0.10以降です(国内の技術解説による)
- 深刻度: kernel.orgの評価はCVSS 8.8。Red HatとUbuntuは7.0(重要/高)としています
- 攻撃の条件: サーバーにログインできることに加え、ネットワークを管理する権限(CAP_NET_ADMIN)が要ります。発見者によると、この権限は「ユーザー名前空間」という仕組みで一般ユーザーでも得られることが多く、一般ユーザーにこれを許す設定のディストリビューションが危ないとしています
- 狙われやすい環境: 発見者は、複数の利用者が同じサーバーを使うクラウド、Kubernetes、コンテナの環境を、最も危険が大きいとしています。Ubuntuは、コンテナから抜け出せる恐れにも触れています
 発見者のJFrogが2026年6月25日に公開したDirtyCloneの分析出典: JFrog Security Research(引用)
なぜ見つけにくいのか
書き換わるのはメモリ上の中身だけで、ディスク上のファイルは変わりません。発見者は、カーネルのログや監査の記録も残らず、ディスク上のファイルを見張るAIDEやTripwireなどの道具では見つけられないとしています。つまり、「改ざん検知に何も出ていないから大丈夫」とは言えません。守りは、カーネルが修正済みかどうかで判断します。
米CISAの悪用が確認された脆弱性の一覧(KEV)には、2026年10月17日時点で載っていません。実際の攻撃に使われたという公式の報告も見当たりません。
同じ系統の4件をまとめて確かめる
DirtyCloneは、「DirtyFrag」と呼ばれる一連の脆弱性の4件目です。発見者は、4件すべてが直っていて初めて守られるとしています。
| CVE番号 |
呼び名 |
修正(発見者の説明) |
| CVE-2026-43284 |
DirtyFrag |
2026年5月4日 |
| CVE-2026-43500 |
DirtyFrag(関連の修正) |
2026年5月4日 |
| CVE-2026-46300 |
Fragnesia |
2026年5月13日 |
| CVE-2026-43503 |
DirtyClone |
2026年5月21日 |
主なディストリビューションの修正状況
- RHEL: RHEL 10(RHSA-2026:19569)、RHEL 9(RHSA-2026:19568)、RHEL 8(RHSA-2026:19666)で、2026年5月20日に修正版を出しています。RHEL 6と7は影響を受けないとしています
- Ubuntu: 26.04・24.04・22.04で修正済み。20.04以前は、Ubuntu Proで修正版を出しています
- Debian: 12(bookworm)と13(trixie)で修正済み(DSA-6295-1、DSA-6306-1)
- Amazon Linux: Amazon Linux 2023(kernel、kernel6.12、kernel6.18)と、Amazon Linux 2のカーネル(5.4・5.10・5.15系など)で修正済み
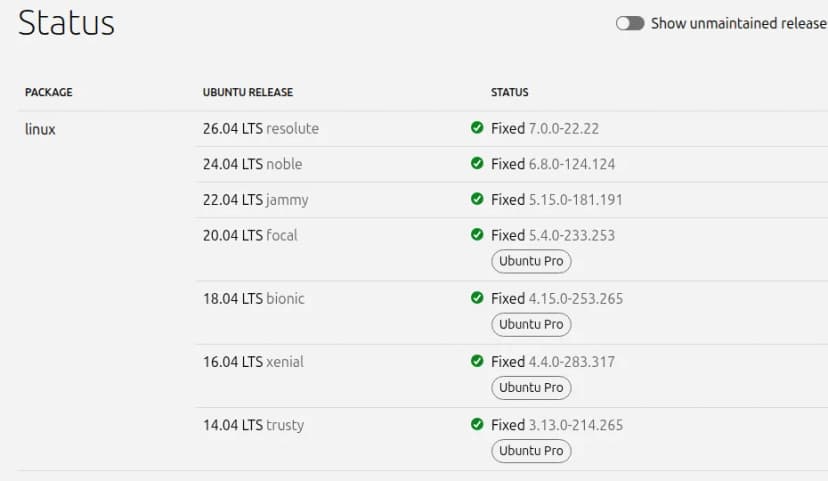 UbuntuのCVE-2026-43503のページ。linuxパッケージは各版で修正済み出典: Canonical(Ubuntu Security)(引用)
ほかのディストリビューションや、クラウドのマネージドサービスのノードは、各社の情報で確かめます。
影響する会社・しない会社
- 影響する: Linuxのサーバーや仮想マシンを動かしている会社。とくに、5月下旬より前のカーネルのまま再起動していないサーバーがある会社。
- 優先度が高い: 共用のサーバー、CI/CDの実行環境、Kubernetesのノード、外部のコンテナを動かす環境など、いろいろな人や処理が同じカーネルを使う会社。
- 影響しにくい: RHEL 6・7(Red Hatは影響なしとしています)。ただし、これらはすでにサポートが終わっている点に注意します。
- 直接は関係しない: Linuxのサーバーを持たず、SaaSだけを使っている会社。
情シスが今日やること
- Linuxのサーバーと仮想マシンを一覧にし、今動いているカーネルの版を uname -r で確かめます。各ディストリビューションが示す修正版以降かを見ます。
- 修正版になっていなければ、カーネルを更新して再起動します。再起動を待てない場合は、各社のライブパッチが使えるか確かめます(RHEL 8には6月にkpatchの更新が出ています)。
- 共用のサーバー、CI/CDの実行環境、Kubernetesのノードなど、いろいろな人や処理が同じカーネルを使う環境から先に進めます。
- 4件(CVE-2026-43284、CVE-2026-43500、CVE-2026-46300、CVE-2026-43503)すべてが直っているかを、ディストリビューションの情報で確かめます。
- すぐに更新できないサーバーは、つなぎの対策(一般ユーザーにユーザー名前空間を許さない設定など)を検討します。コンテナやブラウザが動かなくなる場合があるため、影響を確かめてから使い、更新の予定を決めます。
書かれていないこと
- 実際の攻撃に使われたという公式の報告(10月17日時点で、KEVにも載っていない)
- クラウドの各マネージドサービスで、ノードがいつ修正版になったか
- 再起動をせずに、書き換えられたメモリ上の中身を見つける方法
2026年10月17日時点の内容です。