本文へ移動
情シスのミカタ
ニュース約4分で読めます

npmのfollow-redirectsに認証情報漏れの欠陥2件 1.16.1へ

Node.jsでリダイレクトをたどる部品follow-redirectsの1.16.0に、別のホストへの転送でAuthorizationやCookieなどの認証の情報が外されない欠陥が2件見つかりました。GitHubは10月20日、どちらもHighと評価しています。直った版は1.16.1です。axiosを使う社内のシステムでの確かめ方を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
npmのfollow-redirectsに認証情報漏れの欠陥2件 1.16.1へ

この記事のまとめ

  • follow-redirectsの1.16.0に、別のホストへ転送するときに認証の情報を外す仕組みが働かない欠陥が2件あります。GitHubは10月20日、どちらもCVSS 4.0で8.2の「High」と評価しました。
  • 1件は配列の形でヘッダーを渡したときにAuthorizationやCookieが外されない不具合、もう1件は外すヘッダーを足す設定が一部の名前で効かない不具合です。
  • 直った版は10月1日に出た1.16.1です。axiosもリダイレクトの処理をこの部品に任せているため、ロックファイルに1.16.0が残っていないか確かめます。
こんな方に#20代#30代#40代#50代実務

Node.jsで、HTTPのリダイレクト(別のURLへの転送)をたどる部品「follow-redirects」に、認証の情報が漏れる欠陥が2件見つかりました。対象は1.16.0で、直った版は10月1日に出た1.16.1です。GitHubのAdvisory Databaseは10月20日、2件ともCVSS 4.0で8.2の「High」と評価しました。

follow-redirectsは、よく使われるHTTPの部品axiosが、リダイレクトの処理を任せている部品です。npmのダウンロード数は、10月12日からの1週間で約6,280万回です。社内のシステムや委託先が作ったアプリに、知らないうちに入っていることが多い部品です。この記事の内容は、10月21日にGitHubの勧告とnpmの公開記録で確かめたものです。

別のホストへの転送で、認証の情報が外されない
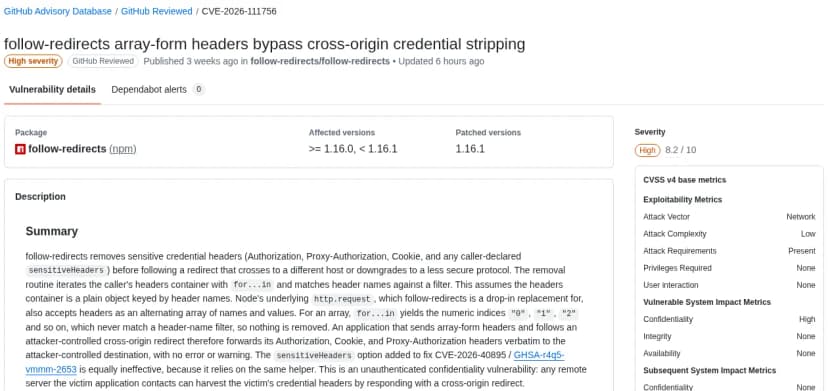
GitHub Advisory Databaseの画面。題はfollow-redirects array-form headers bypass cross-origin credential stripping、High severity、GitHub Reviewed。パッケージfollow-redirects(npm)、対象の版は1.16.0以上1.16.1未満、修正版は1.16.1。説明に、別のホストやより安全でない方式への転送の前にAuthorization、Proxy-Authorization、Cookieを外す仕組みが、配列の形のヘッダーでは働かないこと。右にCVSS v4の8.2
GitHubの勧告(CVE-2026-111756)。対象は1.16.0、修正版は1.16.1出典: GitHub Advisory Database「GHSA-q3jh-wrc6-jgq8」(引用)

follow-redirectsは、リダイレクトの先が別のホストのときや、HTTPSからHTTPへ下がるときに、Authorization、Proxy-Authorization、Cookieのヘッダーを外してから転送します。アプリが独自の認証のヘッダーを足して外させる、sensitiveHeadersという設定もあります。今回の2件は、この外す仕組みが働かない場面があるというものです。

CVE 中身 当てはまるアプリ
CVE-2026-111756 ヘッダーを、名前と値を交互に並べた配列の形で渡すと、外す処理が名前を見つけられず、AuthorizationやCookieなどがそのまま転送先に送られる 配列の形でヘッダーを渡すアプリ(ヘッダーの順番や重複を決めたいときに使う形)
CVE-2026-111755 sensitiveHeadersで指定した名前に「^」や「|」が入っていると、その名前が外されない sensitiveHeadersで、記号を含む独自の認証のヘッダーを指定したアプリ

どちらも、アプリがつないだ相手のサーバーが、別のホストへのリダイレクトを返すだけで起きます。勧告は、認証なしで狙える情報の漏れとしています。エラーも警告も出ないため、アプリの側では気づけません。HTTPSからHTTPへ下がる転送なら、認証の情報が暗号化されずに流れるとしています。

2件目について、勧告は、標準で外すAuthorization、Proxy-Authorization、Cookieは影響を受けないとしています。またaxiosについて、リダイレクトの処理をfollow-redirectsに任せているため、この設定が部品まで届く場合はaxiosを使う仕組みも当てはまると書いています。

4月の修正版1.16.0に残っていた

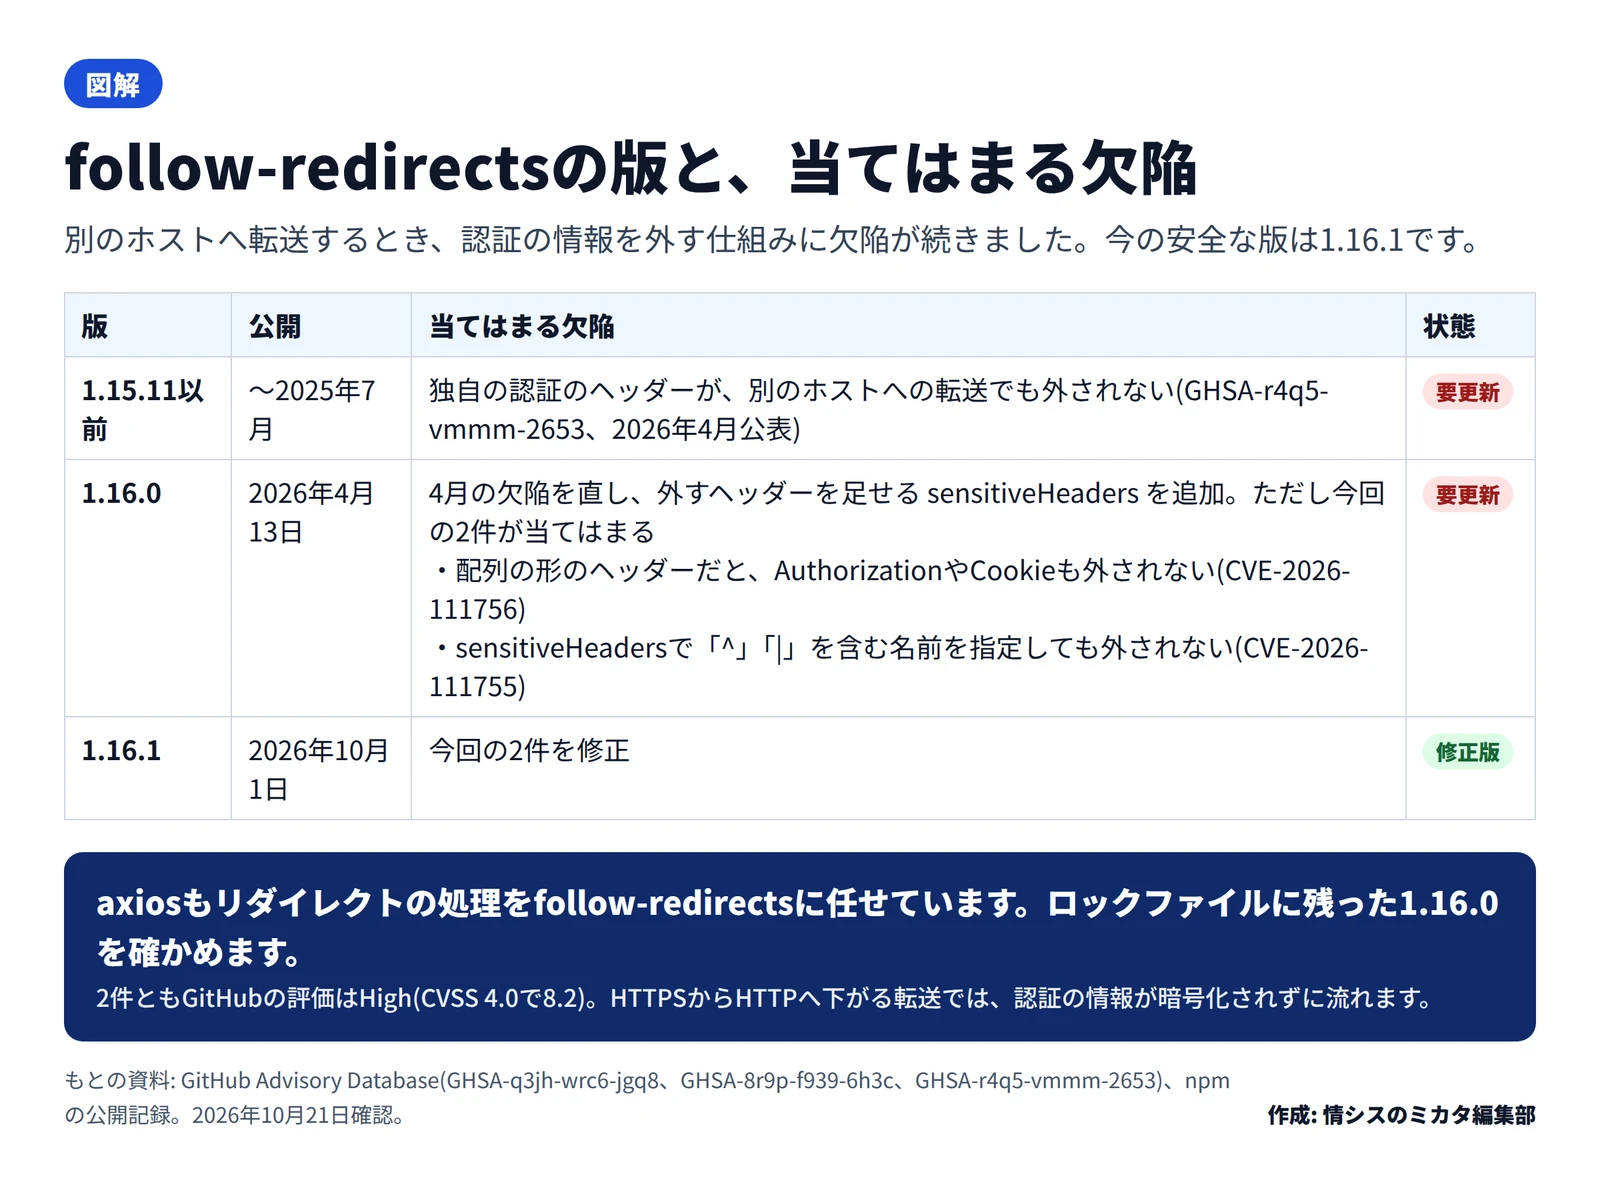
図解の表。1.15.11以前は2026年4月公表の欠陥(独自の認証のヘッダーが別のホストへの転送でも外されない)の対象で要更新。1.16.0(2026年4月13日)は4月の欠陥を直しsensitiveHeadersを加えたが、今回の2件(配列の形のヘッダーでAuthorizationやCookieが外されない、sensitiveHeadersで記号を含む名前が外されない)の対象で要更新。1.16.1(2026年10月1日)は2件を直した修正版。下にaxiosもリダイレクトの処理を任せていること、2件ともHigh(CVSS 4.0で8.2)
follow-redirectsの版と、当てはまる欠陥(編集部作成)作成: 編集部 / もとの資料: GitHub Advisory Database・npm

follow-redirectsは、2026年4月にも、独自の認証のヘッダーが別のホストへの転送で外されない欠陥(GHSA-r4q5-vmmm-2653)を公表しています。そのときの修正版が1.16.0で、外すヘッダーを足せるsensitiveHeadersの設定もここで加わりました。今回の2件は、その1.16.0に残っていた不具合です。

npmの公開記録では、1.16.0は4月13日、1.16.1は10月1日に公開されました。勧告そのものは開発元のリポジトリで3週間ほど前に出ていて、GitHubのAdvisory Databaseには10月20日に載りました。

axiosの最新の1.20.0は、follow-redirectsを「^1.16.0」で指定しています。新しく入れ直せば1.16.1が入りますが、ロックファイルで版を固めていると、1.16.0のまま残ることがあります。

影響する会社・しない会社

  • 影響する: follow-redirectsの1.16.0が入ったNode.jsのシステムを使い、外のサーバーへ認証の情報を付けて通信している会社です。とくに、配列の形でヘッダーを渡すつくりや、sensitiveHeadersを使うつくりが当てはまります。
  • 影響する: axiosを使う社内のツールや、委託先が作ったアプリがある会社です。axiosを通してfollow-redirectsが入っていることがあります。
  • 影響しない: Node.jsを使っていない会社や、follow-redirectsが入っていない会社です。ほかの部品の土台として入ることがあるため、一覧で確かめてから判断します。

情シスが今日やること

  1. 社内のNode.jsのシステムと、委託先が作ったアプリで、follow-redirectsの版を確かめてもらいます。開発の担当者に、npm ls follow-redirects や、ロックファイル(package-lock.json など)、SBOMを見てもらいます。
  2. 1.16.0や1.15.11以前が入っていれば、1.16.1へ上げます。axiosなどの土台として入っている場合は、ロックファイルを更新して入れ直します。
  3. 外のサービスへAPIのキーやトークンを付けて通信している処理を一覧にします。リダイレクトをたどる設定になっているか、配列の形でヘッダーを渡していないかを確かめてもらいます。
  4. 1.16.0のまま信頼できない相手と通信していた処理があれば、その処理で使っていたAPIのキーやトークンの入れ替えを検討します。
  5. 依存する部品の更新を、定期的に知らせる仕組み(DependabotやRenovateなど)を、社内のリポジトリで有効にしているか確かめます。

よくある質問

Qaxiosを使っていれば必ず当てはまりますか。

A勧告によると、1件目は配列の形でヘッダーを渡すアプリが、2件目はsensitiveHeadersの設定で「^」や「|」を含む名前を指定したアプリが当てはまります。axiosはリダイレクトの処理をfollow-redirectsに任せているため、その設定がこの部品まで届く場合に当てはまるとしています。

Q1.15.11以前なら関係ありませんか。

A今回の2件の対象は1.16.0です。ただし1.15.11以前には、2026年4月に公表された別の欠陥(独自の認証のヘッダーが別のホストへの転送で外されない)があります。どちらにしても1.16.1へ上げます。

Q悪用されていますか。

A勧告には悪用の有無は書かれていません。米CISAの悪用が確認された脆弱性の一覧(KEV)には、10月21日時点で載っていません。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月21日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします