大和リビングが「使用できません」と明言したパスワードは、漏れた4種類のうち2種類だけです。残る2種類、つまり従業員の社用システムのパスワードと、D-ROOM NAVIのアカウント143,923件のパスワードには、その一文がありません。
大和リビングは11月16日、仲介会社向けのサイト「D-ROOM NAVI」が不正アクセスを受け、取引先と従業員の情報が漏えいしたと発表しました。11月10日に不正アクセスを確認し、11日にはシステムを止めて緊急メンテナンスへ。再開は12日から順に始まりました。漏えいの範囲は、過去に取引した会社や過去に勤めた人の分まで。同社は大和ハウス工業が全額を出資する、賃貸住宅の管理会社です。
11月18日7時すぎの時点で、大和リビングのお知らせ一覧に続報はなく、協力企業向けのページにもこの件の案内は見当たりません。11月14日から17日朝までに公表されたほかの20件と並べた図は、11月14〜17日朝の漏えい21件の図解で見られます。
4種類のパスワードと、添えられた注記
発表は漏えいした情報を4つに分けました。どの塊にもパスワードが入っていますが、添えられた注記はまちまちです。
| 漏えいした情報 |
件数 |
入っていたパスワード |
発表の注記 |
| 取引先の情報 |
77,033件(65,472名分) |
D-ROOM NAVIとD-ROOM Rincの初期パスワード |
11月11日の停止以降は使用できない |
| 従業員の情報 |
19,696件(16,450名分) |
社用システムのパスワード |
なし |
| D-ROOM NAVIのアカウント |
143,923件 |
パスワード |
暗号化処理あり |
| D-ROOM NAVIの利用時に一時保有するアカウント |
13,927件 |
パスワード |
11月11日の停止以降は使用できない |
「使用できない」の注記が付いたのは、取引先と一時保有の2行でした。従業員の行には注記が1つもありません。PDFを開くと、取引先のところでは下線つきの注記が2行続くのに、すぐ下の従業員のところは、項目を並べただけで終わっています。すぐ上で注記を2行も重ねているだけに、何もない行はよけいに目に付きます。
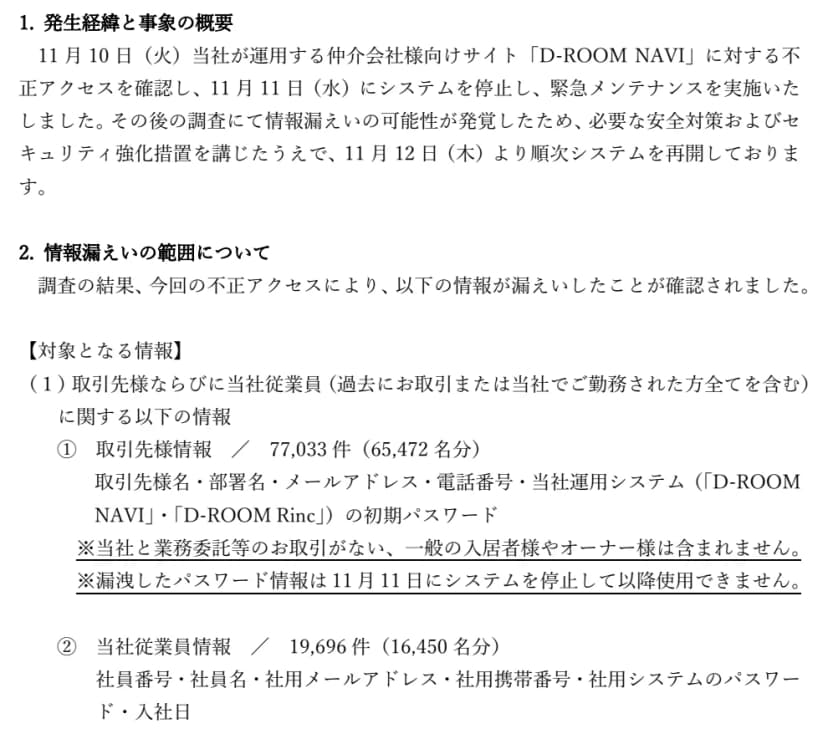 大和リビングの発表の1ページ目。このページでは、注記は取引先の情報の下にだけある出典: 大和リビング株式会社(引用)
仲介会社から見ると、気にしたいのは配られた初期パスワードより、社員が自分で決め直したパスワードのほうでしょう。大和リビングは初期パスワードについて、11日から使えないと言い切りました。一方、NAVIのアカウントの行にあるのは、いまログインに使っているパスワードとみられます。それなのに、注記は「暗号化処理あり」の一言だけ。
「暗号化」の一言では、元に戻せるのかどうかを受け取る側は判断できません。ハッシュなら元の文字列には戻りませんが、推測しやすいパスワードから順に当てられる心配は残ります。暗号化だと話が違います。復号の鍵も一緒に持ち出されていれば、そのまま読めてしまうのです。取引先は読める形で出た前提で動くほうが無難でしょう。
影響を受けるのは、工事会社と過去の取引先まで
「仲介会社様向けサイト」という呼び方だと、対象は仲介会社だけに見えます。ところが、取引先の情報にある初期パスワードは、D-ROOM NAVIとD-ROOM Rincの2つのシステムの分でした。では、D-ROOM Rincとは何でしょうか。
大和リビングが協力企業向けに設けたページを見ると、NAVIは仲介会社向け、Rincは工事会社向けのシステムです。Rincの説明は「修繕工事についてインターネット上で注文書類の受け渡しをすることができます」。つまり、大和リビングから修繕工事を請けている工事会社も、担当者の名前や連絡先が漏れた側に入ります。
発表とこのページを合わせると、影響を受ける会社は次の3つ。
- 大和リビングの物件を紹介する仲介会社で、D-ROOM NAVIのアカウントを持つ会社
- 大和リビングから修繕工事などを請け、D-ROOM Rincを使う工事会社
- 過去に取引があった会社。取引をやめた会社も入り、辞めた担当者の分も入るとみられます
一方で大和リビングは、業務委託などの取引がない一般の入居者やオーナーは含まれないとしました。
数の上でも、仲介会社に広がる範囲は大きそうです。NAVIのアカウントは143,923件。取引先の情報として数えられた65,472名分の2倍を超えます。アカウントの中身は、大和リビングが付番した企業IDと、社員ID、パスワードです。自社の企業IDの下に、辞めた社員の社員IDがいくつ残っていたか。すぐに答えられる仲介会社は多くないでしょう。
仲介会社と工事会社が今週確認すること
自社が大和リビングと取引していたかは、経理が持つ取引先台帳か、社員の受信箱で分かります。当てはまった会社の進め方は、次の5つです。
- D-ROOM NAVIかD-ROOM Rincを使っていた社員を、部署ごとに書き出します。店舗の営業と、工事の受発注の担当が中心です。辞めた社員も消さずに残しておきます。
- 書き出した社員に、NAVIやRincのパスワードを、社内のメールやMicrosoft 365、ほかの管理会社の業者向けサイトでも使っていないかを聞きます。使っていたら、社内の側から先に変えます。配られた初期パスワードを、別のシステムでもそのまま使っていた人も同じ扱いです。
- D-ROOM NAVIやRincにログインし、パスワードの変更を求められなければ、自分で変えます。初期パスワードのままだった人はもうその文字列では入れないはずなので、再発行の方法を大和リビングの専用コールセンターに聞きます。
- 大和リビングを名乗るメールやSMS、電話への注意を、書き出した部署に流します。
- 退職の手続きの表に、取引先の業者向けサイトのアカウントを加えます。取引先のサイトのアカウントは自社では消せないので、相手に止めてもらう連絡を手続きに入れておきます。
4の連絡には、発表にある次の一文がそのまま使えます。
当社から、メール・SMS・お電話等でお客さまの個人情報(クレジットカード番号等)やパスワードをお尋ねすることは一切ございません。
出典: 大和リビング「当社システムへの不正アクセスおよび一部情報の漏えいに関するお詫びとお知らせ」
もっとも、この一文だけでは防ぎきれないかもしれません。大和リビングの社員名と社用メールアドレス、社用携帯番号もそろって漏れたので、実在する担当者の名前を名乗る連絡がありえます。工事会社なら、注文書を装った添付ファイルや、支払いの連絡を装ったメールも考えられます。知っている名前でも、前から控えている電話番号にかけ直して確かめる。そう一言添えておけば、社員は迷わずに済むはずです。
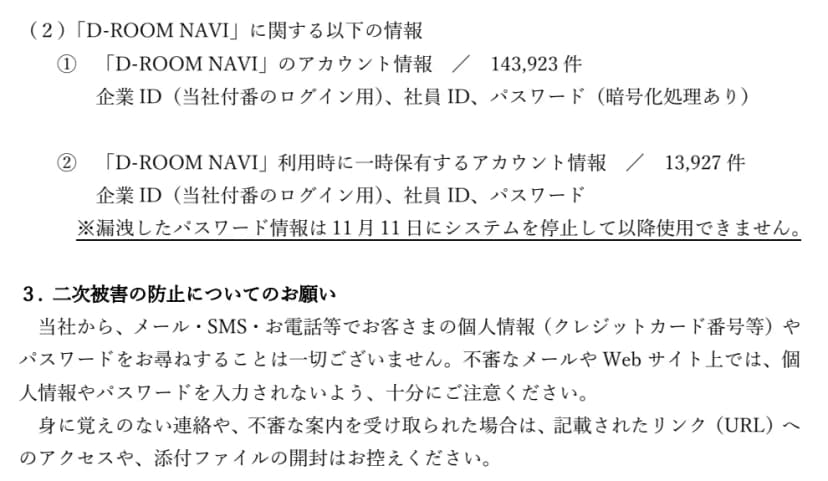 発表の2ページ目。パスワードを尋ねることは「一切ございません」出典: 大和リビング株式会社(引用)
急ぐ順で言えば、今日のうちに流したいのは4の注意です。2と3は今週、5は月内で間に合うでしょう。使い回しをサインインのログで点検する手順は、ソースネクスト第二報の記事でも読めます。
取引先にサイトを出す会社の点検表
立場を変えて、取引先にサイトを出している側から読むと、発表に並んだ項目が、そのまま自社で点検する5つの項目になります。「社用システム」がどれか、「一時保有」が何を指すかは発表にありません。1行目は社員のパスワードがサイトの側にあった場合、5行目は一時保有がログインの途中の控えだった場合の読み方です。
| 点検すること |
見る場所 |
大和リビングの発表で当たる行 |
| 社員の社内システムのパスワードを、サイトの側に持っていないか |
管理画面のアカウントの表と、社内の認証基盤との連携の設定 |
従業員の社用システムのパスワード |
| 初期パスワードを、発行したあとも残していないか |
取引先を登録する処理と、送付の記録、CSVの書き出し |
取引先の初期パスワード |
| パスワードを、ソルト付きのハッシュで保存しているか |
ログインの処理のコードと、使っているライブラリの設定 |
アカウントの「暗号化処理あり」 |
| 取引の終わった会社と辞めた社員の行に、消す期限があるか |
取引先の台帳と、アカウントの最終ログイン日 |
過去の取引先と過去の従業員の「全て」 |
| ログインの途中で受け取ったIDとパスワードを、ログや一時的な表に書いていないか |
アプリのログと、デバッグの出力、一時テーブル |
一時保有のアカウント |
手間がかかりそうなのは1行目です。社員が使う管理画面のログインを、社内の認証基盤にSAMLやOpenID Connectで任せていれば、サイトの側に社員のパスワードは残りません。逆に、ディレクトリからパスワードのハッシュを写す仕組みや、サイト専用のアカウントに社内と同じパスワードを付けさせる運用なら、社内で使うのと同じパスワードが、外向けのサイトにも並ぶことになるのです。管理画面でログインの設定を1つ開けば、自社がどちらの構成かは分かります。
2行目は、発表の並び方が手がかり。初期パスワードは取引先の名前やメールアドレスと同じ項目に並んでいました。自社のサイトで同じ表に両方があり、一度もログインされずに初期パスワードのまま残ったアカウントがあれば、その表だけで入口がそろいます。初回のログインで変えさせ、変えたら消す。確認する場所は、取引先を登録する処理です。
3行目の「暗号化」と「ハッシュ」の違いは、事故の日に出す発表の書き方にも響きます。米国のNISTは、デジタル認証の指針SP 800-63B-4で、パスワードをソルト付きのハッシュで保存するよう求めました。漏れた証拠があれば変更を強制すること、とも定めています。「暗号化処理あり」と書けば保存に手をかけたことは伝わりますが、取引先が知りたいのは元に戻せるかどうかです。保存方式を方式名まで言えるようにしておけば、自社が発表する日に、取引先を迷わせずに済むでしょう。
4行目の保存期間には、個人情報保護法に手がかりがあります。個人データを「利用する必要がなくなったときは、当該個人データを遅滞なく消去するよう努めなければならない」という条文です1。個人情報保護委員会のガイドライン(通則編)も、正確さを保つ手立ての例として「保存期間の設定」を挙げています。
努力義務ではあります。それでも、取引が終わった会社の担当者や、辞めた社員のアカウントは、消す候補の筆頭になりえます。残す理由があるなら、理由と期限を台帳に書いておけば、事故の日の説明に困りません。
発表から読めないこと
11月16日の発表には、次のことが書かれていません。
- 侵入の経路と手口
- 「社用システム」がどのシステムか。従業員のパスワードがどこに、どんな形で保存されていたか。変更を求めたか
- 「暗号化処理」の方式と、復号の鍵まで持ち出されたか
- 「一時保有するアカウント情報」が何を指すか
- 件数と名分の差の内訳。取引先で11,561件、従業員で3,246件、件数のほうが多い
- 取引先や従業員に個別に連絡するか
- 個人情報保護委員会に報告したか
続報で保存方式や変更の有無が分かれば、取引先がどこまで急ぐべきかも変わってくるでしょう。
名簿は、取引が終わっても残る
漏れた名簿の幅は侵入の手口より、何を残していたかで決まります。今回、その幅は「過去にお取引または当社でご勤務された方全て」でした。
取引先向けのサイトを出している会社なら、取引先の表を最終ログインの古い順に並べてみると、いちばん上の行の日付が、漏れた日に謝る相手の古さになります。仲介会社や工事会社の側も、事情は同じです。取引先のサイトに残った自社の社員IDは、自社の退職の手続きだけでは消えません。