「重要インフラのサイバーセキュリティ対策のための統一基準」(重要インフラ統一基準)が2026年10月1日に施行されました。内閣官房・国家サイバー統括室のページと、基準の本文・概要・ガイドラインのPDFで確認した内容を整理します。
統一基準は、事業者に直接の義務を課す法律ではなく、政府機関が何をするかを定めた基準です。ただし、対策の中身が各分野のルールに反映されるため、重要インフラ事業者と、その委託先の情シスは、今から備える価値があります。
何が施行されたのか
国家サイバー統括室のページによると、統一基準は2025年に改正されたサイバーセキュリティ基本法に基づき、2026年7月31日のサイバーセキュリティ戦略本部で決まりました。施行は2026年10月1日です。
背景として、同ページは次の状況を挙げています。従来の行動計画は事業者の自主的な取組を促すものでした。しかし、政府機関の施策や事業者の取組を評価・改善できる具体的で統一的な基準がなく、分野や事業者によって取組と水準にばらつきがありました。
あわせて、国家サイバー統括室は2026年9月11日に「重要インフラのサイバーセキュリティに係る安全基準等策定ガイドライン」を作り、同じ10月1日に施行しています。これは、所管省庁などが安全基準等を作るときに参照するための文書です。
| 日付 |
出来事 |
| 2026年7月31日 |
サイバーセキュリティ戦略本部が統一基準を決定 |
| 2026年9月11日 |
国家サイバー統括室が安全基準等策定ガイドラインを策定 |
| 2026年10月1日 |
統一基準とガイドラインが施行。行動計画を改訂し、従来の安全基準等策定指針などを廃止 |
| 2027年夏を目処 |
政府機関が新たな実施計画を策定(概要資料) |
10月1日には、これまでの「重要インフラのサイバーセキュリティに係る安全基準等策定指針」「クラウドを利用したシステム運用に関するガイダンス」「重要インフラのサイバーセキュリティ部門におけるリスクマネジメント等手引書」も廃止されました。社内の規程や委託先への要件で、これらの名前を引いている場合は、参照先を見直す必要があります。
対象の16分野と所管省庁
統一基準は、次の16分野を適用対象にしています。国家サイバー統括室のページでは、所管省庁も示されています。
| 所管省庁 |
分野 |
| 金融庁 |
金融 |
| 総務省 |
情報通信、行政サービス、郵便 |
| 厚生労働省 |
医療 |
| 経済産業省 |
電力、ガス、化学、クレジット、石油 |
| 国土交通省 |
航空、空港、鉄道、水道、物流、港湾 |
概要資料の対照表では、郵便は基幹インフラ(サイバー対処能力強化法などの対象)に含まれ、従来の重要インフラの欄には「―」とされていました。統一基準は、基幹インフラの対象範囲を原則として重要インフラの防護範囲に含めるとしています。基幹インフラ事業者は、新しい法律でインシデント報告などが求められるため、その前提になる基本的な対策を分野横断で徹底する、という考え方です。
具体的にどの事業者が対象かは、統一基準では所管省庁が実施計画で特定します。自社が対象かどうかは、所管省庁の案内で確認が必要です。
何が変わり、何が変わらないか
統一基準の本文は、対象を政府機関としています。事業者に求める対策は、各分野の安全基準等(強制基準、推奨基準、業界ガイドライン、内規など)に盛り込まれる形です。本文に罰則の定めは書かれていません。
他方、統一基準は、政府機関を対象としており、重要インフラ事業者等が分野・事業者横断的に講ずべき対策を促進するための政府機関の施策について、PDCA サイクルを実施し、重要インフラにおけるサイバーセキュリティ強化の実効性を確保するためのスキームである。
出典: 重要インフラのサイバーセキュリティ対策のための統一基準 1.1(3)
つまり、変わるのは次の流れです。
- 国家サイバー統括室が分野横断の実施計画を、所管省庁が各分野の実施計画を、年に1回を目途に作る。
- 国家サイバー統括室が年に1回を目途に、事業者の取組状況を調べる。全分野・事業者への質問調査と、一部への実地調査がある。
- サイバーセキュリティ戦略本部が評価し、実施計画を改善する。
- 統一基準の見直しは、原則3年に1度。
国家サイバー統括室のページには、「重要インフラ・サイバーセキュリティ・セルフアセスメント(CI-CSA)」が「今後掲載予定」と書かれています。概要資料は、事業者の取組状況を調べる調査の例としてCI-CSAを挙げています。掲載を確認しておくとよいでしょう。
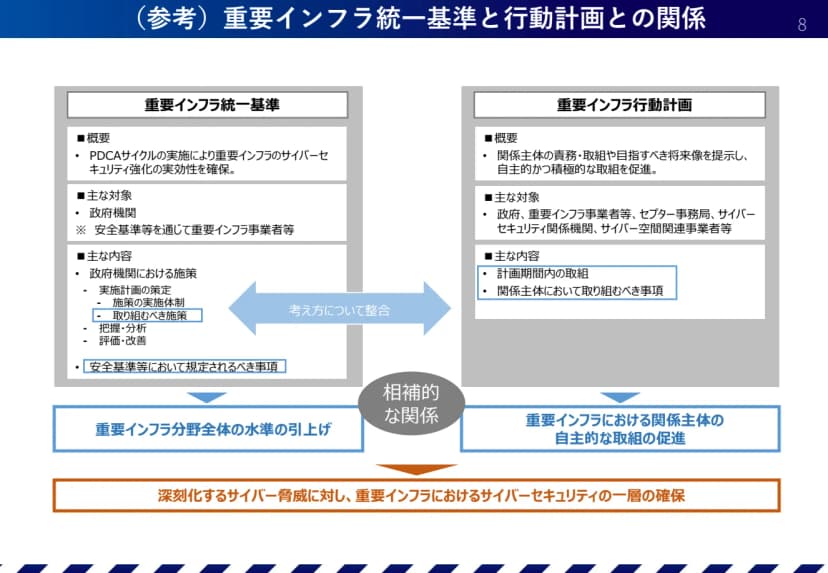 統一基準と行動計画の関係を示した概要資料のページ出典: 内閣官房 国家サイバー統括室「重要インフラ統一基準の概要」(引用)
第3部が求める対策の中身
事業者が取り組む対策は、統一基準の第3部に項目が並びます。組織統治、識別、防御、検知、対応及び復旧、技術・脅威の動向を踏まえた対策の6つの区分です。概要資料は、特に取り組むべき主な対策として、次の5つを例に挙げています。
| 主な対策の例 |
内容(概要資料の説明) |
| 「閉域網だから安全」の刷新 |
閉域網の基盤・制御システムも、更改や攻撃手法の変化でリスクが高まる。対策を徹底する |
| サプライチェーン・リスクへの対応 |
自組織への攻撃が全体に及ぶリスクと、委託先への攻撃が自組織に及ぶリスクに備える |
| ランサムウェア被害を減らすレジリエンス |
完全に防ぐのは困難との前提で、影響の低減と事業継続を考える |
| 技術・脅威の動向を踏まえた対策 |
AIによる攻撃の自動化や、AIへの攻撃など新しいリスクへ対応する |
| 官民双方向のコミュニケーション |
被害拡大の防止のため、官と民の情報のやり取りを強める |
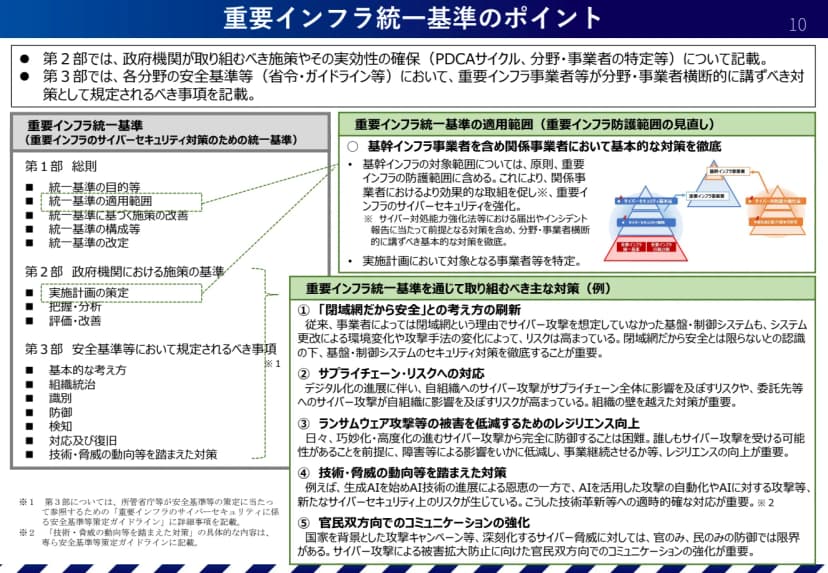 国家サイバー統括室の概要資料「重要インフラ統一基準のポイント」出典: 内閣官房 国家サイバー統括室「重要インフラ統一基準の概要」(引用)
第3部の項目には、情シスの日常業務に直結するものが多くあります。たとえば、外部サービスの一覧の作成、多要素認証の活用、サポート対象バージョンへの更新、バックアップのオフライン保管や別セグメント保管の検討、ログの改ざん防止、CSIRT機能を持つ体制、演習・訓練の定期実施です。AIの悪用を前提にしたパッチ適用の方針の確立も入っています。
取引先(委託先)に関わること
第3部の冒頭は、対策を安全基準等に明示することで、事業者のほか「サプライチェーンに関わる事業者等、重要インフラサービスに携わる全ての関係者」で理解の共有が進むことを目指すと書いています。委託先には直接の義務はなくても、元請け側の重要インフラ事業者から要件を求められる流れです。
統一基準が重要インフラ事業者に求めるサプライチェーンの項目(3.2.9など)は、次のとおりです。
- 自組織の重要システムや機能とサプライチェーンの依存関係を把握し、供給者・委託先のセキュリティ対策の状況を把握する
- サプライチェーン・リスクのアセスメントと対応(供給者や委託先の選定・管理・助言)を行う
- 製品・サービスの調達と利用で、サイバーセキュリティの要求事項を整理する
- 事業継続計画等に、サプライチェーンに係る脅威への対応を盛り込む
- 個別方針は、必要に応じて委託先にも伝える
ガイドラインは、契約書等に明記する項目の例も挙げています。委託先として、元請けから契約の見直しを求められたときに確認する項目です。
- 役割分担・責任分界(サイバーセキュリティ対応を含む)
- 監査権限と再委託の手続
- 実施すべきセキュリティ対策
- インシデント・サービス障害時の対応と報告(通知する事象、方法、事象発生から通知までの時間)
- 脆弱性診断の実施と報告、深刻な脆弱性が見つかったときの対応
- データの所在・保管・保持・移転・廃棄
- 契約終了の条件と終了時の取決め
- 第三者保証報告書や第三者認証など外部評価の実施
ガイドラインは、第三者の評価結果の活用にも触れています。ISMS適合性評価制度や、経済産業省と国家サイバー統括室のSCS評価制度(2026年度末頃に制度開始予定と書かれています)などです。SCS評価制度は、SCS評価制度とは ★3・★4の違いと取引先に聞かれる前の準備で整理しています。
基幹インフラ側の新制度は、能動的サイバー防御が10月1日始動 企業に何が求められるか情シス向けに解説にまとめています。
影響する会社・しない会社
- 影響する: 16分野のいずれかで事業を行い、所管省庁が実施計画で重要インフラ事業者として特定する会社です。今後の調査への回答と、分野の安全基準等の改定への対応が出てきます。
- 影響する: 重要インフラ事業者のシステムの開発・運用・保守、クラウドや回線の提供、物流・設備などで取引している委託先・供給者です。元請けから、契約や管理項目の見直しを求められる可能性があります。
- 影響する: 基幹インフラ事業者に当たる会社です。統一基準は、インシデント報告などの前提になる基本的な対策を含めて徹底する、と位置づけています。
- 影響しない: 16分野の事業者でも、その委託先でもない会社です。統一基準の本文に、一般の会社への直接の義務は書かれていません。ただし、第3部の項目は、自社の点検表として使えます。
今日からできること
重要インフラ事業者の情シス
- 所管省庁の案内を確認します。自社の分野の所管省庁と、自社が実施計画で特定される事業者かを、担当部署に確かめます。
- 国家サイバー統括室の統一基準のページを、定期的に見る担当を決めます。CI-CSAの掲載や、政府機関の実施計画(2027年夏を目処)が出る場所です。
- 第3部の項目を、自社の規程と照らします。組織統治、識別、防御、検知、対応及び復旧の項目を、現在の規程・手順書と一覧にして、足りない所に印を付けます。
- 廃止された3文書の参照を探します。社内規程、委託先への要件、監査の手順書で、廃止された指針・ガイダンス・手引書を引いていないかを確認します。
- 委託先の台帳を作ります。外部サービスを含め、重要システムに関わる供給者・委託先を、データの重要性とアクセス権限の大きさで優先順位づけします。
取引先(委託先)の情シス
- 元請けの案内を確認します。重要インフラ事業者の取引先なら、セキュリティ要件の改定や調査票の依頼が来ていないかを営業窓口に聞きます。
- 契約の現状を確認します。上の契約項目の例と、今の契約書の記載を比べます。特に、インシデントの通知までの時間、再委託、データの廃棄は、確認しておく価値が高い項目です。
- 自社の資産とアクセスを棚卸しします。元請けのネットワークやデータに触れる端末・アカウント・保守用の経路を一覧にし、多要素認証と最小権限になっているかを見ます。
- 事業継続の手順を確認します。ランサムウェアで止まったときに、元請けへ何をいつ連絡するか、バックアップをオフラインまたは別セグメントに持つかを決めておきます。
- 第三者評価の準備を検討します。ISMSなどの認証や、SCS評価制度(2026年度末頃に制度開始予定)への対応を、経営層と相談します。