AWS は2026年10月15日、日本語のブログ「プライベートアクセスでデータ境界を AWS マネジメントコンソールまで拡張」を公開しました。会社の網からAWSのコンソールを使うとき、使えるアカウントや、サインインできる場所を絞る設定の解説です。
このブログは8月28日の英語の記事の訳で、使う機能は2026年6月に発表されています。新しい発表ではありませんが、私用のAWSアカウントへのデータの持ち出しや、社外からのサインインを防ぐ設定が出そろいました。AWSの文書とWhat's New(新機能の告知)で確かめた、管理者が知っておくことをまとめます。
10月15日のブログは新しい発表か
What's Newとブログを日付の順に並べると、次のとおりです。
日付
AWSの発表
中身
2023年5月10日
コンソールのプライベートアクセスの一般提供
会社の網からコンソールを使えるAWSアカウントや組織を決められる。私用のAWSアカウントの利用を制限する例が挙がっている
2026年6月15日
プライベートアクセスの対応の拡大
対応するサービスのコンソールなら、通信を全部VPCエンドポイントに通せる。インターネットへの接続が要らない
2026年6月16日
AWSサインインのリソースベースのポリシーとRCP
コンソールへのサインインを、決めた網からだけにできる
2026年8月28日
英語のブログ
上の2つを組み合わせる手順
2026年10月15日
日本語のブログ
8月28日の記事の訳
VPCエンドポイントは、AWSのサービスに、インターネットを通らずに自社の仮想の網(VPC)からつなぐ入口です。RCPは、AWS Organizationsで組織の全アカウントにまとめてかけるポリシーです。
6月16日より後のWhat's Newに、この2つの機能を広げる発表は見当たりません(10月17日に確認)。関連では、コンソールに出すサービスやリージョンを選ぶ設定(UXC)を、9月2日から全商用リージョンで行えます。
3つの絞り方と、それぞれの効く範囲
AWSの文書は、コンソールのプライベートアクセスで、次の守りを作れると説明しています。この考え方を、AWSは「データ境界」と呼んでいます。
絞りたいこと
使う設定
効く範囲
会社の網から、私用や社外のAWSアカウントに入らせない
コンソールとサインインのVPCエンドポイントのポリシー
VPCエンドポイントを通った接続
会社の網から触れるリソースを、自社の組織のものに限る
コンソールのVPCエンドポイントのポリシー、SCP(組織にかける権限の上限)
同上
決めた網の外からのサインインを拒む
AWSサインインのリソースベースのポリシー(アカウントごと)、RCP(組織全体)
コンソールへのサインイン
私用のアカウントに入らせない
コンソールのVPCエンドポイントのポリシーで、aws:PrincipalOrgIDやaws:PrincipalAccountを条件にします。すると、自社の組織やアカウント以外では、そのエンドポイントからコンソールを使えなくなります。ポリシーはサインインのときに評価され、そのあとも定期的に評価し直されます。
サインインのVPCエンドポイントのポリシーを使うと、新しいAWSアカウントの作成(サインアップ)も、明示して許さない限り止まります。許されていないアカウントで入ろうとすると、「Your account doesn't have permission to use AWS Management Console Private Access」と表示されます。
この制限が効くのは、VPCエンドポイントを通る接続です。会社の網から通すには、社内のDNS で、コンソールのドメインをエンドポイントに向ける設定が要ります(AWSの文書)。社内のDNSを通らない端末や回線は、この制限の外になります(編集部の補足)。
決めた網の外からのサインインを拒む
6月16日に加わったAWSサインインのポリシーは、コンソールへのサインインを、決めたIPアドレスの範囲やVPCからだけにします。アカウントごとのリソースベースのポリシーと、組織全体のRCPの2種類があります。追加の料金はかかりません。
評価はサインインの前と後に行われ、コンソールが新しい認証情報 を求めるたびにも繰り返されます。ルートユーザーは、決めた網の外からだと、パスワード を入れる画面の前で止まります。
SAMLやOIDCで連携したサインインにも効きます。Amazon ConnectやAmazon QuickSightなど、AWSサインインを使うアプリも対象です。
VPCエンドポイントを使わず、会社のIPアドレスの範囲だけで絞る例も、AWSの文書に載っています。手順は、許可の文を作ってから、コンソールの認可の設定を有効にする2段階です。
aws signin put-resource-permission-statement \
  --source-ip "<会社のIPアドレスの範囲>" \
  --excluded-principal "<非常用のロールのARN>" \
  --region us-east-1
aws signin put-console-authorization-configuration \
  --target-id <AWSアカウントのID> \
  --region us-east-1
書き込みの操作は、どれもus-east-1(米国東部)で行い、AWSが全世界に複製します。複製には数分かかることがあります。有効にする前に、後の「締め出しへの備え」の準備を済ませます。
インターネットにつながらない網から使う
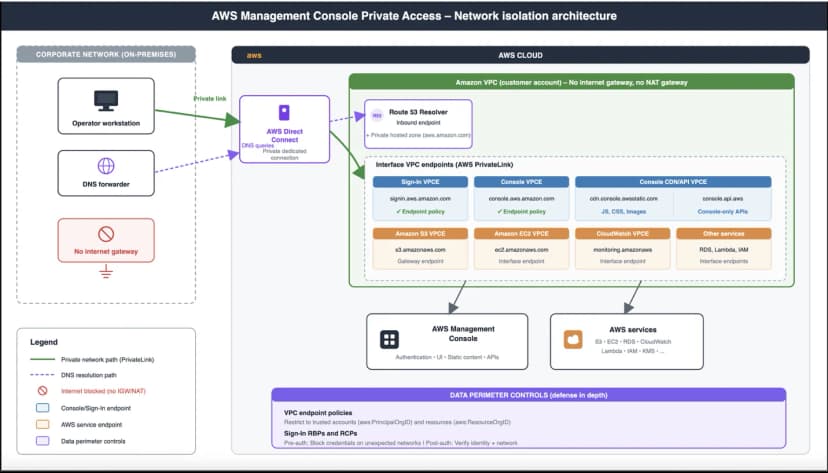
6月15日の拡大で、VPCエンドポイントを3つ置けば、コンソールそのものにはインターネットが要らなくなりました。コンソール用(console)、サインイン用(signin)、画面の部品とコンソール専用の窓口用(console-static)です。console-staticは、インターネットにつながらない網で要るもので、1つのリージョンに置けば足ります。
コンソールから使うサービスごとにも、そのサービスのVPCエンドポイントが要ります。エンドポイントが無いサービスの画面は、一部がエラーになります。
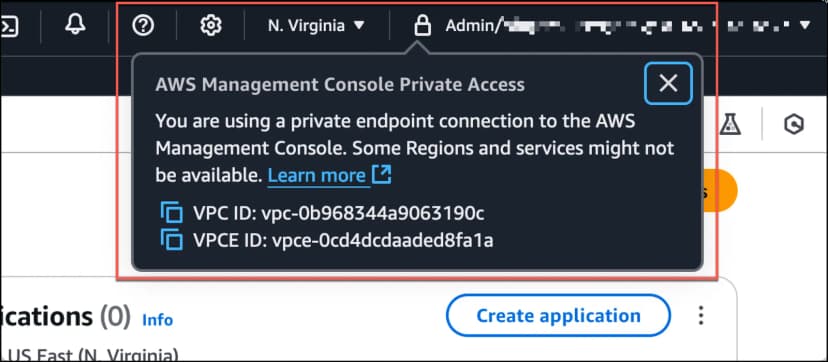
AWSのブログの図1。インターネットにつながらないVPCからコンソールを使う構成 出典: AWS(Amazon Web Services ブログ) (引用) つながり方は、コンソールの上の帯にある鍵のアイコンで確かめられます。CloudTrailのサインインの記録(ConsoleLogin)にも、通ったVPCエンドポイントのIDが残ります。
プライベートアクセスで入ったときのコンソールの表示(AWSのブログの図2) 出典: AWS(Amazon Web Services ブログ) (引用) できないこと・気をつけること
IAM Identity Centerを使う会社は要注意
AWSの文書によると、網の条件で絞るサインインのポリシーは、IAM Identity Centerのポータルと今は両立しません。有効にすると、IAM Identity Centerの利用者はコンソールに入れなくなります。IAM Identity CenterのサインインはVPCエンドポイントにも対応しておらず、最初の認証 はインターネットを通ります(AWSのブログ)。
対応するコンソールは一部
プライベートアクセスはすべての商用リージョンで使えますが、対応するのは一部のサービスのコンソールです。文書の一覧には、EC2、S3、IAM、Lambda、RDSなど46のコンソールが並びます(10月17日時点)。
請求(Billing)のコンソールは、インターネットにつながっていても、プライベートアクセスでは使えません。CloudShellや、既定のリージョンの設定など、使えなくなることがある機能もあります。
IAM、CloudFront、Route 53などのコンソールは、米国東部(バージニア北部)だけで動いています。東京リージョンが中心でも、これらを使うならus-east-1にもエンドポイントが要ります。VPCピアリングかTransit Gatewayでつなぐ、とAWSの文書は書いています。
締め出しへの備え
設定を誤ると、管理者もコンソールに入れなくなります。AWSは、有効にする前に、網の条件の外でも入れる除外の主体(非常用のロールなど)を1つ以上決めるよう勧めています。既存のSCPやRCPがサインインの操作を拒んでいる場合も、締め出されます。
使えるサービスを許可の一覧で絞るSCPを使う組織は、プライベートアクセスを使うとき、許可にsignin:*を足す必要があります。締め出されたときは、アクセスキーなどを使ってAPIから設定を消せます。それもできなければ、AWSサポートの復旧の手続きを使います(案内のリンクの期限は72時間)。
サインインのポリシーが止めるのは、コンソールへのサインインだけです。アクセスキーで署名したAPIやAWS CLIの呼び出しには効かず、サインインした後に触れるリソースも絞りません。IAMのポリシーやSCPと組み合わせて使います。
料金と前提の条件
項目
公式の記載
サインインのポリシー
追加の料金なし。すべての商用リージョンで使える
プライベートアクセス
PrivateLinkのVPCエンドポイントの利用(時間)とデータ処理の料金だけ
東京リージョンの単価
エンドポイント1つ・AZ1つあたり1時間0.014 USD。データ処理は1GBあたり0.01 USD(月に1PBまで)
前提
VPCとDNSの設定。会社の網からはDirect ConnectかSite-to-Site VPN。RCPはAWS Organizationsの管理アカウントから。CloudTrailでサインインの記録を見られること
0.014 USDに730時間をかけると、エンドポイント1つ・AZ1つで月に約10.22 USDです(編集部の試算)。3つのエンドポイントを2つのAZに置くと、時間の料金だけで月に約61 USDです。ここに、使うサービスのエンドポイントの分が加わります。
影響する会社・しない会社
影響する: 社員が会社の網からAWSのコンソールを使い、私用や社外のAWSアカウントへのデータの持ち出しを防ぎたい会社。プライベートアクセスのVPCエンドポイントとDNSの設定が要ります
影響する: コンソールへのサインインを、会社の網やVPNからだけにしたい会社。サインインのポリシーは追加料金なしで使えます
影響する: 使えるサービスを許可の一覧で絞るSCPを使っている会社。プライベートアクセスを使うなら、許可にsignin:*を足します
注意が要る: IAM Identity Centerのポータルからコンソールに入っている会社。網の条件で絞るサインインのポリシーを入れると、入れなくなります
影響しない: 何も設定しない会社。AWSの文書は、コンソールのサインインは既定で制限なく使えると書いていて、今の使い方は変わりません
影響しない: AWSを使っていない会社
情シスが今日やること
今のサインインの実態を見ます。 CloudTrailでConsoleLoginの記録を30日分ほど見ます(AWSのブログの手順)。どのIPアドレスから、どの種類のID(ルートユーザー、IAMユーザー、SAML、IAM Identity Center)で入っているかを確かめます。IAM Identity Centerを使っているかを確かめます。 使っているなら、網の条件で絞るサインインのポリシーは入れません。網で絞りたいときは、IAMのポリシーで、決めた網の外からの操作を拒む方法を考えます(AWSの文書のExpected networks)。非常用の除外の主体を決めます。 MFAを必須にした非常用のロールを作り、復旧の手順をAWSの外に保管します。いざというときに入れるか、定期的に試します(AWSの推奨)。テスト用のアカウントで試します。 本番や共有のアカウント、組織の全体にいきなりかけず、テスト用のOU(アカウントのまとまり)で試します。許した網と許さない網の両方から入れるかと、SCPやRCPがサインインの操作を拒んでいないかを確かめます。私用アカウントの対策が要るかを決めます。 要るなら、VPCエンドポイントの費用と、DNS、Direct ConnectかVPNの用意を見積もります。情報の持ち出しの対策として、社内で諮ります。
個人のアカウントでのサインインを絞る話は、AWS、Kiroの企業向けサインイン制御を強化、個人アカウントを制限 でも扱っています。