暗号化されたサーバーは、攻撃から1か月半たっても元に戻っていません。そのため、客の情報が外に出たのかどうかも、まだ分からないままです。
ドン・キホーテと長崎屋、橘百貨店、UDリテールの4社が10月28日、連名で公表しました。4社が修理の仕事を任せているコックス(東京都台東区)のサーバーが不正アクセスを受け、ランサムウェアで暗号化されたといいます。サーバーには、4社の店で時計の修理を頼んだ客の情報が入っていました。
対象は、2025年9月以降に時計の修理を頼んだ客
4社の発表から、対象と項目を抜き出すと次のとおりです。
| 区分 |
4社の発表 |
| 対象の客 |
4社の店で、2025年9月以降に時計の修理を頼んだ客 |
| 漏えいの可能性がある項目 |
氏名、住所(一部)、電話番号(一部) |
| 件数 |
示していない |
| 不正な利用 |
28日の時点で確認されていない |
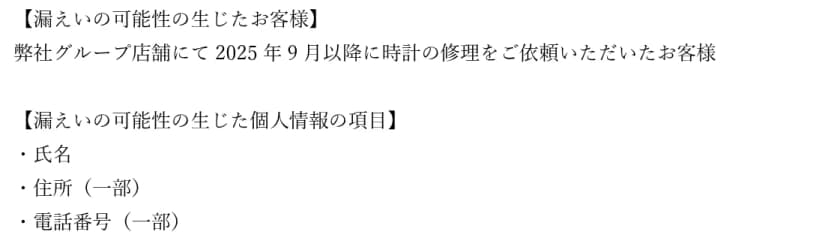 4社の10月28日の発表。対象は2025年9月以降に時計の修理を頼んだ客出典: ドン・キホーテ、長崎屋、橘百貨店、UDリテール(引用)
項目は3つだけで、クレジットカードや支払いの情報は挙がっていません。修理の受付票に書く内容が、そのまま委託先に渡っていたとみられます。
4社と委託先は、個人情報保護法に基づいて、個人情報保護委員会に報告しました。今後は、委託先を含めて情報の管理の体制を見直すとしています。
9月15日の検知から、公表まで43日
| 日付 |
できごと |
| 2026年9月15日 |
コックスが、サーバーへの攻撃の可能性に気づく。従業員が確認すると、サーバーは暗号化されて読めなくなっていた。外からの接続を断つ |
| 9月25日 |
コックスから4社に報告 |
| 10月28日 |
4社が連名で公表 |
| 公表の時点 |
委託先が専門機関に調査を頼んでいる。サーバーは復元できていない |
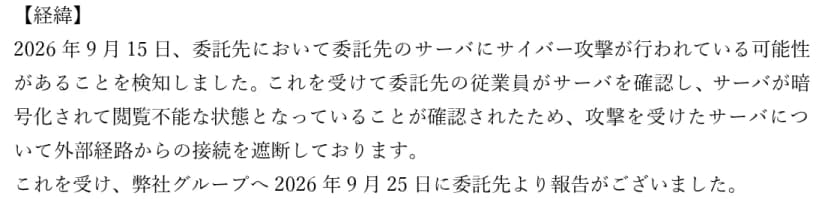 発表の経緯の欄。委託先は9月15日に検知し、9月25日に4社へ報告した出典: ドン・キホーテ、長崎屋、橘百貨店、UDリテール(引用)
委託先から4社への報告は、検知の10日後でした。4社の公表は、報告を受けてから33日後です。
戻らないサーバーでは、漏れたかどうかも決められない
発表の言い方は慎重です。調べた範囲では漏えいの事実は確認できていない。ただ、暗号化されたサーバーを復元できていないので、漏えいの可能性を否定しきれない。だから知らせる、という順で書いています。
ランサムウェアの攻撃では、暗号化の前にデータを持ち出し、公開すると脅す手口が珍しくありません。暗号化されたことが分かっても、持ち出しが無かったとは言えないわけです。
持ち出しの有無を判断する手がかりは、サーバーの中の記録や、外への通信の記録です。サーバーが読めないままでは、その記録にも手が届かないことがあります。今回の「分からない」は、委託先にどんな記録が残っていたかで決まった面が大きいでしょう。
発表からは、まだ分からないこと
- 対象の人数と件数
- 住所と電話番号の「一部」が、一部の客を指すのか、住所や番号の一部を指すのか
- 対象が2025年9月以降に限られる理由
- 攻撃者がどこから入ったか、攻撃者から連絡や要求があったか
- 9月25日の報告から公表までの33日に、何をしていたか
- 対象の客に、個別に連絡するかどうか
影響するのは、店で時計を修理に出した人
対象は、4社が運営する店で、2025年9月以降に時計の修理を頼んだ人です。修理を頼んでいない人や、頼んだのが2025年8月より前だけの人は、発表の対象に入っていません。
コックスは、4社から「修理に関する業務」を受けています。ただ、発表が対象として挙げたのは、時計の修理を頼んだ客だけです。
会社のシステムに、直接の影響はありません。社員が個人で修理を頼んでいた場合の話です。社員から相談を受けたら、発表の末尾にあるPPIHの個人情報担当の窓口(メール)を案内します。
店頭の受付を外に出している会社が、委託先と確認すること
今回の構図は、小売に限りません。店頭や窓口で受けた仕事を外の会社に回し、客の名前と連絡先を渡している会社なら、同じことが起こりえます。
- 店頭や窓口で受け付けて、外の会社に回している仕事を書き出します。修理、仕立て直し、写真のプリント、配送の手配などです。紙の受付票でやり取りする仕事は、本社のシステムを通らないぶん、委託先の台帳から漏れがちです。
- 委託先が、客の情報をいつまで残しているかを聞きます。仕事が終わったあとも残しているなら、消す時期を決めます。
- 委託先のバックアップと記録を確認します。暗号化されたサーバーを戻せるか。外への通信の記録は、別の場所に残るか。どちらも無いと、今回のように漏えいの有無が分からないまま公表することになります。
- 委託先が攻撃に気づいたら、何日以内に知らせるかを、契約か覚書で決めます。今回は、検知から報告まで10日でした。
- 委託先の事故でも、客に謝るのは委託元です。窓口、文面、委員会への報告の担当を、先に決めておきます。
コックスという社名を知っていた客は、ほとんどいないはずです。客から見れば、時計を預けた相手はドン・キホーテです。看板を出している会社が謝ることになる。この点は、店頭の仕事を外に出すどの会社にも当てはまります。