本文へ移動
情シスのミカタ
ニュース約5分で読めます

FW・VPNを狙う攻撃で認証情報7万件超 FortiGate・GlobalProtect

Group-IBとNyxLabは2026年10月21日、攻撃者「k0t」が、インターネットに面したFortiGate・FortiWeb・Palo Alto GlobalProtectを狙い、7万件を超える認証情報やLDAPの情報が露出していると公表しました。被害の多くはアジア太平洋です。情シスが確かめることを整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
FW・VPNを狙う攻撃で認証情報7万件超 FortiGate・GlobalProtect

この記事のまとめ

  • Group-IBとNyxLabは10月21日、攻撃者「k0t」が、外に面したFortiGate・FortiWeb・Palo Alto GlobalProtectを狙う大規模な攻撃を公表しました。
  • 7万件を超える認証情報やLDAPの情報が露出していました。ただし、すべてが有効、すべての組織が侵入されたという意味ではないとしています。
  • 見つかったドメインの37.6%がアジア太平洋で、最も多い地域です。侵入された組織の一部は、QilinやThe Gentlemenのランサムウェアの公開先にも載っています。
こんな方に#30代#40代#50代実務

Group-IBとNyxLabは2026年10月21日、インターネットに面した企業のセキュリティ機器を狙う、大規模な攻撃の調査結果を公表しました。攻撃者は「k0t」と呼ばれ、FortiGate・FortiWeb(いずれもFortinet)と、Palo Alto NetworksのGlobalProtectを足がかりにしています。見つかった認証情報やLDAP(社内のユーザーやパスワードをまとめる仕組み)の情報は、7万件を超えます。

ただしGroup-IBは、この7万件がすべて有効な認証情報だとは限らず、載っている組織すべてが侵入されたわけでもないとしています。

何が起きたのか
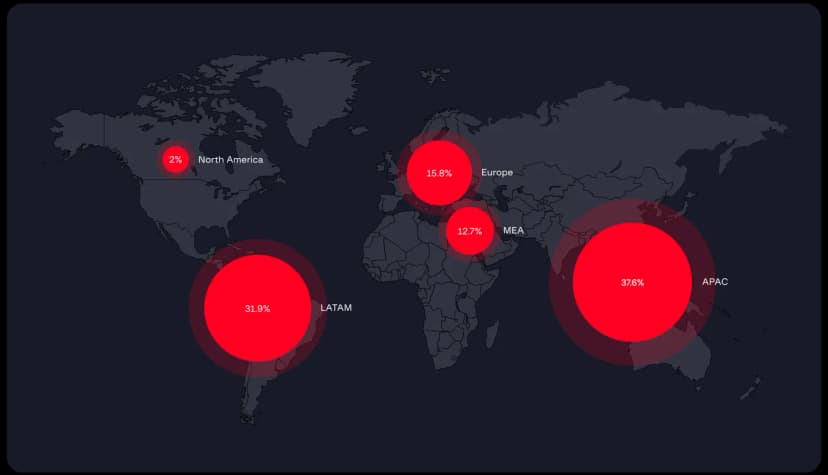
Group-IBの被害の地域の図から地図の部分を切り出したもの。見つかったドメインの地域ごとの割合で、アジア太平洋(APAC)37.6%、中南米(LATAM)31.9%、欧州15.8%、中東・アフリカ(MEA)12.7%、北米2%。円の大きさが割合を表す。Group-IBは、これは狙って選んだ結果ではなく、公開の調査の道具で見つかった、設定の甘い機器の分布を映しているとみられるとしている
見つかったドメインの地域ごとの割合。アジア太平洋が最も多い(Group-IB)出典: Group-IB・NyxLab「Stray Cat, Open Doors: How k0t Wanders Through the Network Edge」(引用)

Group-IBとNyxLabによると、攻撃者は、特定の会社を狙うのではなく、FOFAやZoomEyeのような、インターネット上の機器を探す道具で、外に面したVPNやファイアウォールを大量に見つけ、片端から試しています。そのため、被害は特定の業種にかたよらず、設定の甘い機器を使っていた会社に広がっています。

見つかったドメインのうち、アジア太平洋が37.6%で最も多く、次いで中南米が31.9%でした。Group-IBは、これは狙って選んだ結果ではなく、公開の道具で見つかった機器の分布を映しているとみられるとしています。FortiGateの侵害の多くは、2026年2月から6月に集中していて、今年6月に広く報じられた「FortiBleed」の時期と重なります。

項目 公表の内容
調べた組織 Group-IB(脅威インテリジェンス)とNyxLab
狙われた機器 FortiGate・FortiWeb・Palo Alto GlobalProtect(外に面したもの)
露出した情報 認証情報やLDAPの情報など7万件超。すべてが有効・侵入済みの意味ではない
入口 既知の脆弱性(FortiWeb CVE-2025-64446、GlobalProtect CVE-2026-0257)と、ID・パスワードの総当たり
その後 社内の認証情報の抜き取り、権限の昇格、遠隔管理の道具での居座り、データの持ち出し
ランサムとの関係 侵入された組織の一部が、QilinやThe Gentlemenの公開先に掲載。関係は未確認で、Group-IBは「初期アクセスの仲介(IAB)」の可能性が高いとみる

使われている脆弱性は、どれも新しいものではありません。FortiWebのCVE-2025-64446と、GlobalProtectのCVE-2026-0257は、いずれも米国CISAの「悪用が確認された脆弱性」の一覧に載っています。GlobalProtectのCVE-2026-0257は、Palo AltoのPAN-OS既知の脆弱性CVE-2026-0257、ランサム集団が悪用にまとめています。
設定の暗号の弱点が、被害を広げる

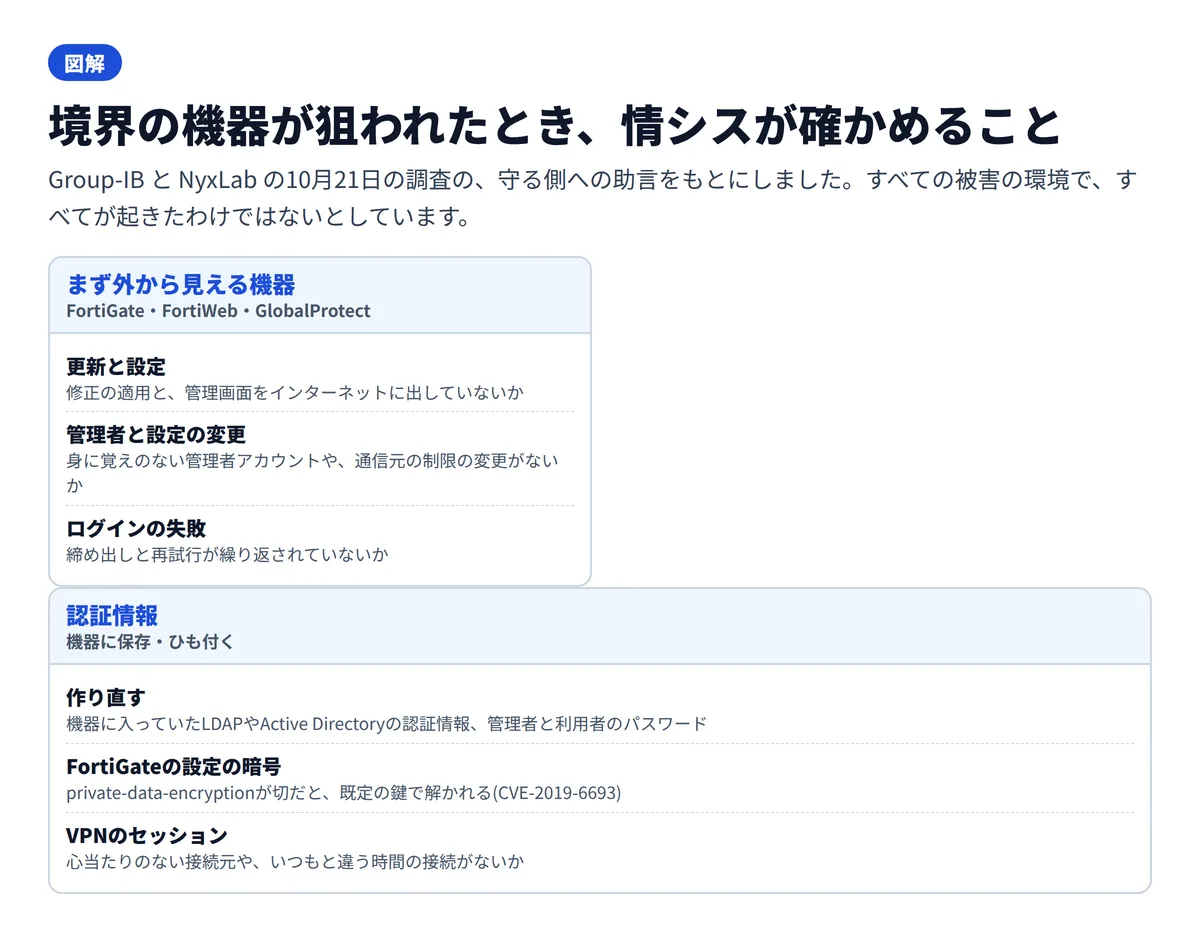
図解。題は境界の機器が狙われたとき、情シスが確かめること。4つの区画。まず外から見える機器(FortiGate・FortiWeb・GlobalProtect)では、更新と設定(修正の適用と管理画面をインターネットに出していないか)、管理者と設定の変更(身に覚えのない管理者アカウントや通信元の制限の変更)、ログインの失敗(締め出しと再試行の繰り返し)。認証情報(機器に保存・ひも付く)では、作り直す(LDAPやActive Directoryの認証情報、管理者と利用者のパスワード)、FortiGateの設定の暗号(private-data-encryptionが切だと既定の鍵で解かれるCVE-2019-6693)、VPNのセッション(心当たりのない接続元やいつもと違う時間の接続)。社内に入られたあと(Active Directory)では、権限の昇格、許可していない遠隔管理の道具、Rcloneでの持ち出し。数字の札は7万件超(見つかった認証情報やLDAPの情報、すべてが有効・すべての組織が侵入された意味ではない)と37.6%(見つかったドメインのうちアジア太平洋の割合)。まとめは、境界の機器が破られたら機器の更新で終わらせず、社内の認証情報も漏れたかもしれないとしてパスワードの作り直しまで進める
境界の機器が狙われたとき、情シスが確かめること(当社作成)作成: 編集部 / もとの資料: 情シスのミカタ編集部(もとの資料: Group-IB・NyxLabの10月21日の調査)

今回の調査で注意したいのは、FortiGateの設定のファイルの中の秘密が、既定の鍵で解かれる点です。Group-IBは、攻撃者が機器に入ったあと、設定を取り出し、FortiOSの既定の暗号の鍵(CVE-2019-6693)で、LDAPやActive Directoryのパスワードを取り出していたとしています。

この既定の鍵は、設定で「private-data-encryption」を有効にしないと、そのまま使われ続けます。有効にしていないと、設定のファイルが渡っただけで、社内の認証情報まで解かれる恐れがあります。

影響する会社・しない会社

  • 影響する: FortiGate・FortiWeb・Palo Alto GlobalProtectを、インターネットに面して使っている会社です。更新や設定が後回しになっていると、見つけられて試されやすくなります。
  • 影響する: これらの機器に、LDAPやActive Directoryの認証情報をひも付けている会社です。機器が破られると、社内の認証情報まで取り出される恐れがあります。
  • 影響する: FortiGateで「private-data-encryption」を有効にしていない会社です。設定のファイルが渡ると、中の秘密が既定の鍵で解かれる恐れがあります。
  • 影響しない(公表の範囲では): これらの機器を使っておらず、外に面したVPNやファイアウォールも持たない会社です。ただし、ほかの機器でも、外に面した管理画面と弱いパスワードは同じように狙われます(当社の見立て)。

情シスが今日やること

  1. 外に面した機器を洗い出します。 FortiGate・FortiWeb・GlobalProtectが、インターネットから見える状態になっていないかを確かめます。管理画面は、できる範囲でインターネットから見えないようにします。
  2. 更新と設定を確かめます。 CVE-2025-64446(FortiWeb)とCVE-2026-0257(GlobalProtect)の修正が当たっているかを確かめます。身に覚えのない管理者アカウントや、通信元の制限(trusted host)の変更がないかも見ます。
  3. 認証情報を作り直します。 機器に入っていた、またはひも付けていたLDAP・Active Directoryの認証情報、管理者と利用者のパスワードを作り直します。強い権限のものから進めます。
  4. FortiGateの設定の暗号を確かめます。 「private-data-encryption」が有効かを確かめます。切のままなら、設定を見直し、認証情報の作り直しとあわせて進めます(当社の見立て)。
  5. 社内に入られた跡を探します。 VPNの接続の記録で、心当たりのない接続元や時間がないかを見ます。社内では、権限の昇格の跡、許可していない遠隔管理の道具(MeshCentral・Ateraなど)、Rcloneなどでの持ち出しがないかを確かめます。IOCに当たらなくても、侵入されていないとは言い切れないとされています。

よくある質問

Q新しい脆弱性が見つかったのですか。

Aいいえ。使われているのは、すでに公表されている脆弱性(FortiWebのCVE-2025-64446、GlobalProtectのCVE-2026-0257)と、よくあるID・パスワードの総当たりです。新しい脆弱性の公表ではありません。

Q7万件は、被害を受けた会社の数ですか。

Aいいえ。7万件は、見つかった認証情報やLDAPの情報などの件数です。Group-IBは、すべてが有効な認証情報だとは限らず、載っている組織すべてが侵入されたわけでもないとしています。

Q日本も対象ですか。

AGroup-IBは、見つかったドメインの37.6%がアジア太平洋で最も多いとしています。ただし、これは狙って選んだ結果ではなく、公開の調査の道具で見つかった、設定の甘い機器の分布を映しているとみられるとしています。日本だけの数字は公表に出ていません。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月24日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします